
- The Hacker News: 18개의 악성 npm 패키지, Alibaba 도구 사용자 대상 크로스 플랫폼 RAT 유포
- The Hacker News: Google Password Manager 공격으로 멀웨어가 패스키 보호 계정을 탈취할 수 있어
- The Hacker News: INC 랜섬웨어, SonicWall SMA 1000 취약점 악용한 주요 공격 주체로 부상
- Google Cloud Blog: AI를 활용한 실제 메인프레임 현대화: 메인프레임에서 클라우드로의 안전하고 확장 가능한 경로
서론
안녕하세요, Twodragon입니다.
2026년 08월 04일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 29개
- 보안 뉴스: 5개
- AI/ML 뉴스: 4개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 18개의 악성 npm 패키지, Alibaba 도구 사용자 대상 크로스 플랫폼 RAT 유포 | 🟠 High |
| 🔒 Security | The Hacker News | Google Password Manager 공격으로 멀웨어가 패스키 보호 계정을 탈취할 수 있어 | 🟠 High |
| 🔒 Security | The Hacker News | INC 랜섬웨어, SonicWall SMA 1000 취약점 악용한 주요 공격 주체로 부상 | 🟠 High |
| 🤖 AI/ML | Meta Engineering Blo | GEM 트레이닝: Meta가 LLM 규모 광고 기반 모델의 효율성을 두 배로 높인 방법 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | 6개월 만에 반응형 음성 AI를 위한 실시간 시스템을 구축한 방법 | 🟡 Medium |
| 🤖 AI/ML | AWS Machine Learning | 수주에서 수 분으로: Formula 1®이 AWS에서 에이전틱 AI를 활용해 데이터 운영을 가속화하는 방법 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | AI를 활용한 실제 메인프레임 현대화: 메인프레임에서 클라우드로의 안전하고 확장 가능한 경로 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Cortex Framework v7 GA 출시: SAP 운영을 중단하지 않고 에이전틱 워크플로 구축 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | 공공 및 민간 데이터 통합: Spanner 기반 Data Commons로 지식 그래프 확장 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | 관리 설정을 위한 엔터프라이즈 팀 전문화 | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: 18개의 악성 npm 패키지, Alibaba 도구 사용자 대상 크로스 플랫폼 RAT 유포, Google Password Manager 공격으로 멀웨어가 패스키 보호 계정을 탈취할 수 있어, INC 랜섬웨어, SonicWall SMA 1000 취약점 악용한 주요 공격 주체로 부상 등 High 등급 위협 5건에 대한 탐지 강화가 필요합니다.
- 랜섬웨어 관련 위협이 확인되었으며, 백업 무결성 검증과 복구 절차 리허설을 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 18개의 악성 npm 패키지, Alibaba 도구 사용자 대상 크로스 플랫폼 RAT 유포

18개의 악성 npm 패키지, Alibaba 도구 사용자 대상 크로스 플랫폼 RAT 유포
연구진이 Alibaba 개발자 도구 사용자를 노리는 악성 npm 패키지 18개를 발견했으며, 이들은 교차 플랫폼 RAT(remote access trojan)를 유포하는 정교한 소프트웨어 공급망 공격의 일환입니다. 해당 패키지 중 하나는 Alibaba의 비공개 패키지와 동일한 이름을 가진 ”lib-mtop”으로, 중국어 사용 환경을 표적으로 삼고 있습니다.
원문 보기 →기술적 배경 및 위협 분석
이번 공격은 공급망 공격의 전형적인 정교함을 보여준다. 공격자는 Alibaba 내부에서만 사용되는 비공개 패키지명(lib-mtop)을 npm 공개 레지스트리에 동일한 이름으로 게시하여, 개발자가 실수로 내부 패키지 대신 악성 패키지를 설치하도록 유도하는 타이포스쿼팅(Typosquatting) 및 이름 스쿼팅(Name Squatting) 기법을 사용했다.
주요 기술적 특징:
- 크로스 플랫폼 RAT: Windows, macOS, Linux 모두에서 동작하는 RAT로, Node.js 기반으로 작성되어 설치 환경에 관계없이 동작.
- 타깃 환경: 중국어 사용 환경의 Alibaba 개발 도구 사용자에 특화. 이는 공격자가 해당 생태계에 대한 깊은 이해를 가지고 있음을 시사.
- 은밀한 실행: npm 설치 시
preinstall/postinstall스크립트를 활용하여 페이로드를 실행하는 방식이 일반적이며, 이번에도 유사한 기법이 사용된 것으로 추정됨. - 총 18개 패키지: 단일 패키지가 아닌 다수의 패키지가 연계되어 유포됨으로써 탐지 회피 및 유포 범위 확대를 노림.
실무 영향 분석
DevSecOps 관점에서 이번 사건은 개발 환경의 신뢰 경계(Trust Boundary)가 무너졌음을 의미한다.
- CI/CD 파이프라인 오염: 개발자가 악성 패키지를 설치하는 순간, 로컬 개발 머신뿐 아니라 빌드 서버, 테스트 환경, 배포 파이프라인까지 RAT에 노출될 수 있다. 특히 RAT의 특성상 키로깅, 자격 증명 탈취, 원격 쉘 접근이 가능하므로, 이후의 모든 커밋과 배포가 공격자에 의해 조작될 수 있다.
- 비공개 패키지 의존성 위험: 내부 비공개 패키지를 npm 공개 레지스트리에서 찾는 관행은 위험하다. 이는 조직의 패키지 네이밍 정책 및 레지스트리 사용 정책에 대한 재점검이 필요함을 시사한다.
- 탐지 어려움: 일반적인 안티바이러스나 SCA(Software Composition Analysis) 도구가 악성 행위를 놓칠 수 있다. 특히 “정상 패키지와 동일한 이름”이라는 점에서 기존 취약점 스캐너로는 탐지가 어렵다.
1.2 Google Password Manager 공격으로 멀웨어가 패스키 보호 계정을 탈취할 수 있어

Google Password Manager 공격으로 멀웨어가 패스키 보호 계정을 탈취할 수 있어
Google Password Manager의 cloud authenticator를 대상으로 한 세 가지 공격 경로(Pass-ta-key, Silver Pass-ta-key, Golden Pass-ta-key)가 Unit 42에 의해 공개되었습니다.
원문 보기 →기술적 배경 및 위협 분석
Google Password Manager(GPM)의 클라우드 인증기(cloud authenticator)에 대한 이번 Unit 42 연구는 로컬 디바이스의 신뢰 경계(trust boundary)가 무너졌을 때 패스키(Passkey) 보호가 얼마나 취약한지를 보여줍니다. 핵심은 패스키가 피싱에는 강하지만, 이미 감염된 엔드포인트에서는 ‘세션 하이재킹’과 동일한 수준의 위협에 노출된다는 점입니다.
- Pass-ta-key (로컬 IPC 공격): Chrome 프로세스의 로컬 IPC(예: Named Pipe)를 악성코드가 가로채어, 사용자 상호작용 없이 GPM이 보관 중인 자격 증명(credential)을 추출하거나 서명 요청을 위조합니다. 이는 Windows의 UI 자동화(UIA) API를 우회하는 방식으로, 화면에 어떤 프롬프트도 표시되지 않습니다.
- Silver Pass-ta-key (로컬 인증 우회): GPM이 클라우드 인증을 위해 사용하는 비밀번호(마스터 키의 파생 키)를 로컬 메모리에서 덤프하거나, 프로세스 메모리를 직접 조작하여 원격 서버와의 TLS 세션을 재사용합니다. 이는 2FA(FIDO2)가 아닌 단순 OAuth 토큰 수준의 보안으로 격하시키는 효과를 냅니다.
- Golden Pass-ta-key (마스터 키 탈취): 가장 심각한 경로로, Windows의 DPAPI(Data Protection API) 또는 GPM의 마스터 키가 메모리에 상주하는 순간을 노려 추출합니다. 이 경우 모든 기기와 계정에 대한 패스키가 완전히 노출되며, 공격자는 오프라인에서도 서명을 재현할 수 있습니다.
핵심 취약점: GPM의 클라우드 인증기는 기기 내부의 시크릿(secret)을 보호하는 데 로컬 OS의 격리(isolation)에 의존하지만, Windows의 일반 사용자 권한 프로세스도 커널 오브젝트에 접근 가능한 환경에서는 이러한 격리가 무력화됩니다.
실무 영향 분석
DevSecOps 관점에서 이는 ‘패스키 도입 = 피싱 방지’라는 단순한 등식이 깨지는 순간입니다.
- CI/CD 파이프라인 영향: 관리형 빌드 에이전트(Windows)에서 패스키로 보호된 코드 서명 키나 클라우드 콘솔 접근을 사용한다면, 악성코드가 에이전트에 침투했을 때 모든 배포 자격 증명이 무력화될 수 있습니다. 특히 러너(Runner)가 사용자 세션에서 실행되는 환경은 즉시 점검이 필요합니다.
- 개발자 워크스테이션: 개발자가 GPM을 통해 AWS/GCP 콘솔, GitHub 등에 접근하는 경우, 로컬 악성코드 감염은 곧 클라우드 인프라 침해로 직결됩니다. 기존의 패스키가 제공하는 ‘장치 바인딩’이 오히려 공격자에게 ‘이동식 자격 증명’을 제공하는 꼴이 됩니다.
- 감사 및 로그: 이 공격은 성공 시 화면 표시가 없고, 로그인 이벤트가 정상적인 세션으로 기록되므로, SIEM/EDR 탐지가 사실상 불가능합니다. 기존의 비정상 로그인 위치 탐지(Impossible Travel)도 무의미해집니다.
1.3 INC 랜섬웨어, SonicWall SMA 1000 취약점 악용한 주요 공격 주체로 부상

INC 랜섬웨어, SonicWall SMA 1000 취약점 악용한 주요 공격 주체로 부상
INC Ransomware가 SonicWall SMA 1000 시리즈 VPN 어플라이언스의 최근 공개된 보안 취약점을 악용하는 ”지배적 위협 행위자”로 부상했습니다. Resecurity는 2026년 8월 초부터 INC Ransomware의 활동이 가속화되어 데이터 유출 사이트에 여러 피해자를 게시하는 것을 관찰했습니다.
원문 보기 →기술적 배경 및 위협 분석
SonicWall SMA 1000 시리즈의 취약점은 일반적인 VPN 게이트웨이 결함이 아니라, 경계 방어의 핵심인 인증 및 세션 관리 로직을 공격합니다. INC Ransomware가 이를 악용하는 방식은 단순한 스캔&익스플로잇이 아닌, 사전 정찰을 거쳐 내부 자산에 대한 장기적인 접근 채널을 확보하는 정교한 공격 체인으로 보입니다.
특히 주목할 점은 2026년 8월 초부터 활동이 급증했다는 것입니다. 이는 패치가 배포된 이후 패치 적용이 지연된 조직들을 집중적으로 노리는 ‘패치 갭(Patch Gap)’ 공격의 전형입니다. INC 랜섬웨어는 데이터 탈취 후 협박(이중 갈취)을 수행하며, 데이터 유출 사이트에 피해자를 공개해 협상력을 높입니다. VPN 장비의 취약점을 통해 내부망에 진입한 만큼, 이후 횡적 이동(Lateral Movement) 시 보안 솔루션의 탐지를 회피하기 위해 Living-off-the-Land(LotL) 기법을 사용할 가능성이 높습니다.
실무 영향 분석
DevSecOps 관점에서 이 위협은 ‘인프라 신뢰 경계(Trust Boundary)의 붕괴’를 의미합니다. VPN은 개발 환경, CI/CD 파이프라인, 프로덕션 서버에 대한 접근 통로로 사용되므로, 이 장비가 뚫리면 소스 코드 저장소, 빌드 시스템, 배포 자격 증명이 동시에 노출될 수 있습니다.
가장 큰 실무적 영향은 탐지 우회 가능성입니다. 공격자가 정상적인 VPN 세션을 통해 진입하므로, 네트워크 기반 IDS/IPS만으로는 탐지가 어렵습니다. 또한 랜섬웨어가 암호화를 수행하기 전에 데이터 탈취를 완료하므로, 백업만으로는 피해를 복구할 수 없는 상황이 발생합니다. 특히 IaC(Infrastructure as Code) 환경이라면, 탈취된 인프라 자격 증명을 통해 공급망 공격으로 확산될 수 있습니다. 따라서 단순한 패치 적용을 넘어, VPN 장비의 세션 행위에 대한 이상 징후 모니터링과 접근 통제 재설계가 필수적입니다.
2. AI/ML 뉴스
2.1 GEM 트레이닝: Meta가 LLM 규모 광고 기반 모델의 효율성을 두 배로 높인 방법
GEM 트레이닝: Meta가 LLM 규모 광고 기반 모델의 효율성을 두 배로 높인 방법
Meta의 GEM(Generative Ads Recommendation Model)이 LLM 규모로 확장되는 과정에서 end-to-end(E2E) 학습 효율을 2배로 높여 20–25%의 Model FLOPs Utilization(MFU)을 달성했으며, 학습 FLOPs는 4배로 확장했습니다. 이는 최신 GPU 수천 대를 활용한 결과입니다.
원문 보기 →2.2 6개월 만에 반응형 음성 AI를 위한 실시간 시스템을 구축한 방법
6개월 만에 반응형 음성 AI를 위한 실시간 시스템을 구축한 방법
GPT-Live는 턴리스 음성 모델과 저지연 아키텍처를 활용해 AI와의 연속 음성 상호작용을 가능하게 하며, 더 빠르고 자연스러운 대화를 구현합니다. 이 시스템은 6개월 만에 구축된 실시간 음성 AI 솔루션으로, 응답성과 자연스러움을 핵심 목표로 설계되었습니다.
원문 보기 →2.3 수주에서 수 분으로: Formula 1®이 AWS에서 에이전틱 AI를 활용해 데이터 운영을 가속화하는 방법

수주에서 수 분으로: Formula 1®이 AWS에서 에이전틱 AI를 활용해 데이터 운영을 가속화하는 방법
Formula 1®는 AWS와 협력하여 Amazon Bedrock AgentCore 기반의 agentic AI를 활용한 Data Accelerator를 구축, MarTech 데이터 플랫폼을 혁신했습니다.
원문 보기 →요약
Formula 1®는 AWS와 협력하여 Amazon Bedrock AgentCore 기반의 agentic AI를 활용한 Data Accelerator를 구축, MarTech 데이터 플랫폼을 혁신했습니다. 이를 통해 데이터 소스 온보딩 시간을 최대 8주에서 약 40분으로 단축하고, 스키마 진화를 자동화했으며, 팬 참여 데이터 전반에 걸친 종단 간 관찰 가능성을 확보했습니다.
3. 클라우드 & 인프라 뉴스
3.1 AI를 활용한 실제 메인프레임 현대화: 메인프레임에서 클라우드로의 안전하고 확장 가능한 경로
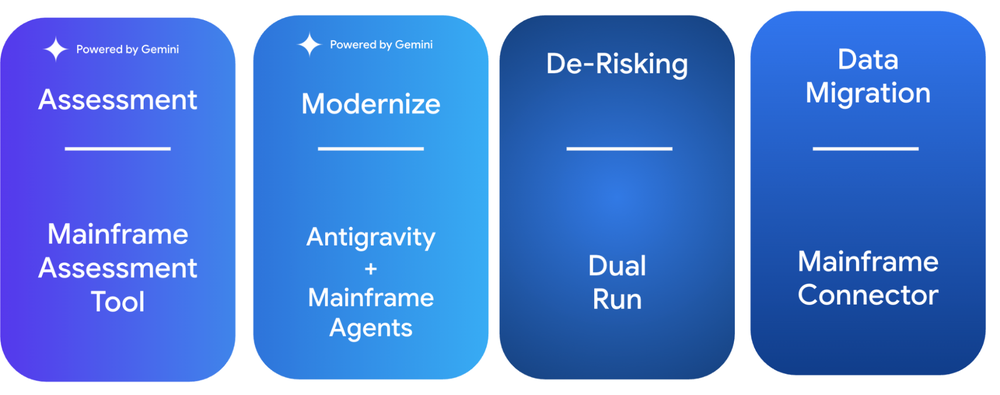
AI를 활용한 실제 메인프레임 현대화: 메인프레임에서 클라우드로의 안전하고 확장 가능한 경로
레거시 메인프레임을 보유한 기업들은 유지보수 연기와 위험한 'big bang' 마이그레이션 사이에서 딜레마를 겪어 왔으며, AI를 활용한 현실적인 메인프레임 현대화가 안전하고 확장 가능한 클라우드 전환 경로를 제시한다.
원문 보기 →3.2 Cortex Framework v7 GA 출시: SAP 운영을 중단하지 않고 에이전틱 워크플로 구축
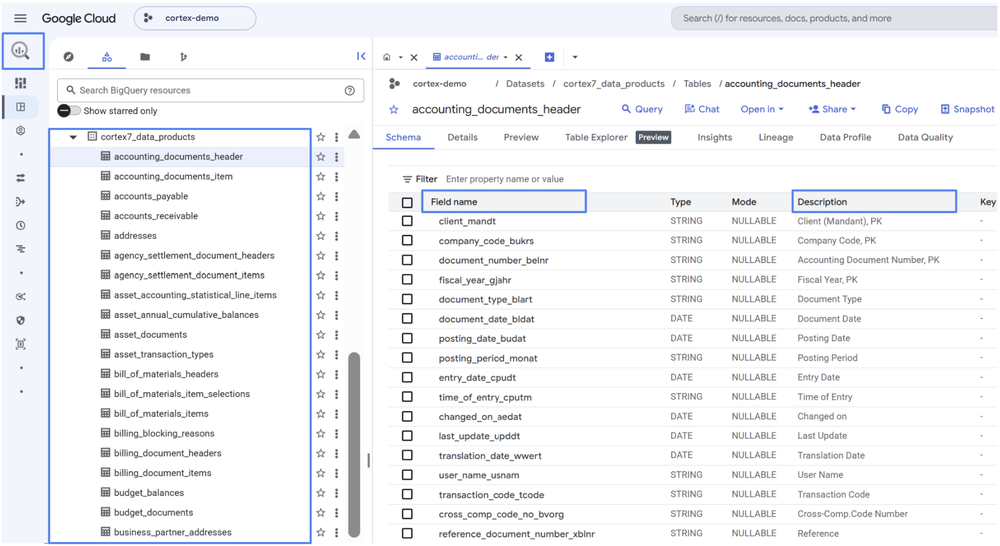
Cortex Framework v7 GA 출시: SAP 운영을 중단하지 않고 에이전틱 워크플로 구축
Google Cloud Cortex Framework v7가 일반 공급(GA)되며, SAP 운영을 중단하지 않고 에이전틱 워크플로우를 구축할 수 있게 되었다. 이 프레임워크는 AI 에이전트가 사용할 수 있는 상호운용 가능한 데이터 제품을 제공해 원시 데이터를 명확한 비즈니스 용어로 변환한다.
원문 보기 →요약
Google Cloud Cortex Framework v7가 일반 공급(GA)되며, SAP 운영을 중단하지 않고 에이전틱 워크플로우를 구축할 수 있게 되었다. 이 프레임워크는 AI 에이전트가 사용할 수 있는 상호운용 가능한 데이터 제품을 제공해 원시 데이터를 명확한 비즈니스 용어로 변환한다. 기업은 이를 통해 수익 창출, 리스크 완화, 자본 최적화를 안전하게 추진할 수 있다.
3.3 공공 및 민간 데이터 통합: Spanner 기반 Data Commons로 지식 그래프 확장
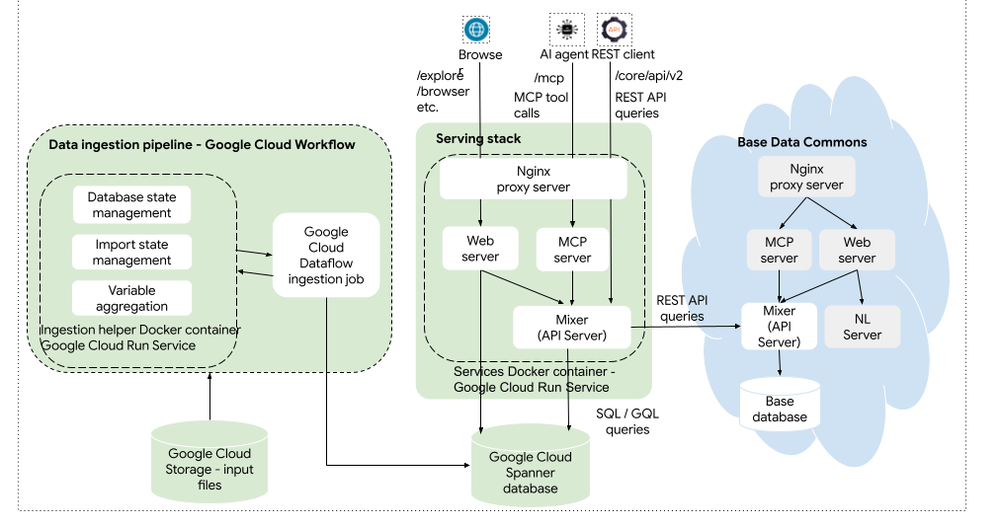
공공 및 민간 데이터 통합: Spanner 기반 Data Commons로 지식 그래프 확장
Google Cloud는 Data Commons on Spanner를 통해 공공 데이터와 기업 내부 데이터를 통합한 knowledge graph 구축을 지원합니다. 이는 실세계 객체와 관계를 연결하여 의사결정을 돕지만, 기존에는 공공-민간 데이터 연결이 복잡한 과제였습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 관리 설정을 위한 엔터프라이즈 팀 전문화
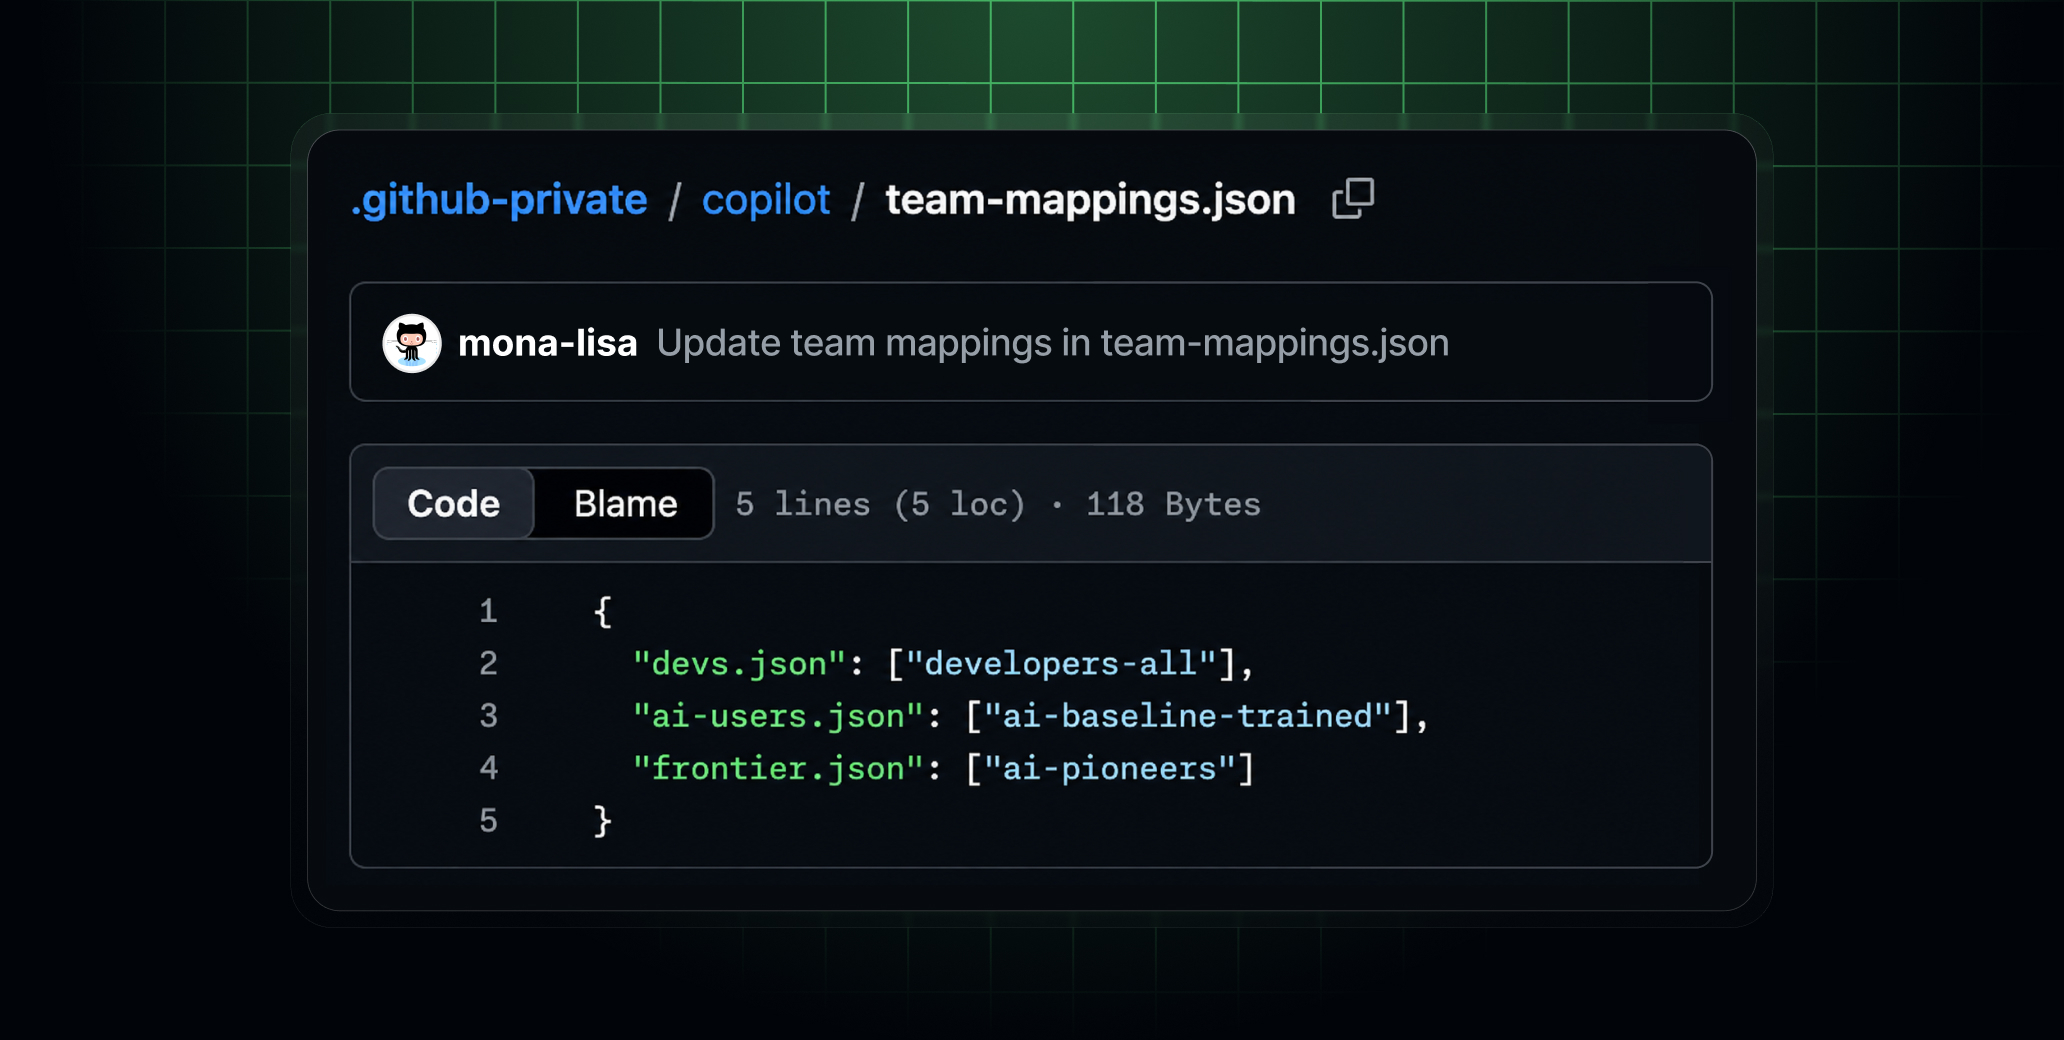
관리 설정을 위한 엔터프라이즈 팀 전문화
GitHub Blog에 따르면, Enterprise 관리자는 이제 항목별 구성 파일을 통해 엔터프라이즈 팀을 대상으로 managed settings를 맞춤 설정할 수 있습니다. 대규모 기업은 중앙 관리자나 획일적 설정에 의존하지 않고 거버넌스를 확장할 수 있게 되었습니다.
원문 보기 →4.2 트리아지 역할이 이슈 생성 제한을 우회할 수 있음
트리아지 역할이 이슈 생성 제한을 우회할 수 있음
GitHub Blog에 따르면, 이제 저장소에서 이슈 생성을 collaborator로 제한해도 triage 역할을 가진 사용자는 이슈를 생성할 수 있습니다. 이전에는 write 권한이 있는 사용자만 가능했지만, 이번 변경으로 triage 역할도 제한을 우회할 수 있게 되었습니다.
원문 보기 →4.3 GitHub Enterprise Importer로 GitLab에서 GitHub로 마이그레이션하기
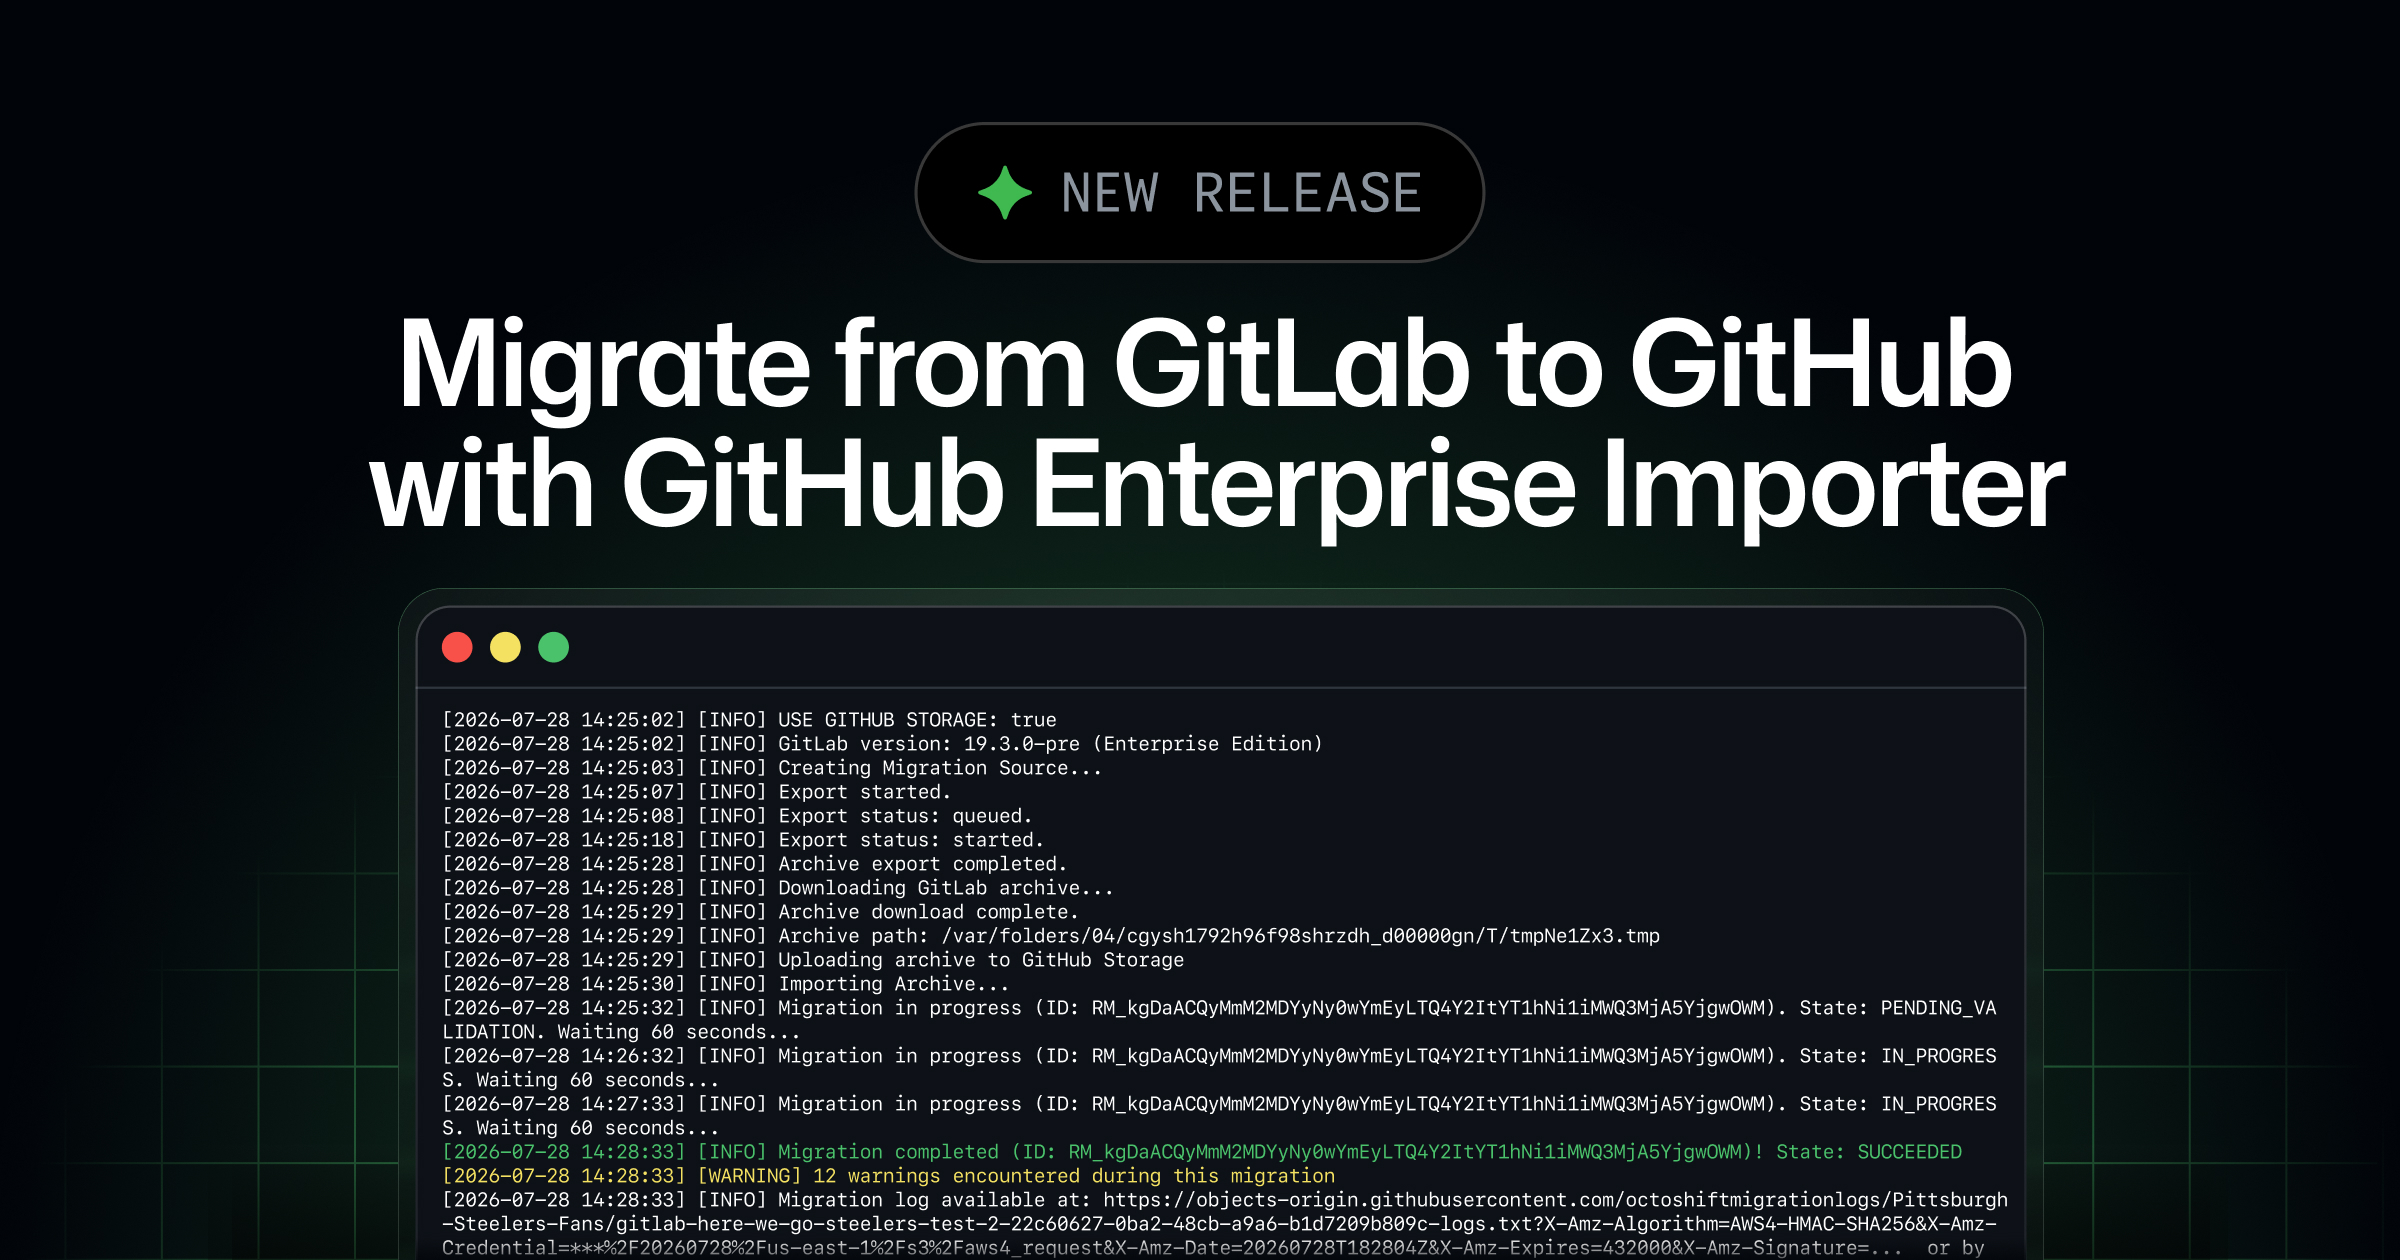
GitHub Enterprise Importer로 GitLab에서 GitHub로 마이그레이션하기
GitLab에서 GitHub Enterprise Cloud로의 마이그레이션이 GitHub Enterprise Importer(GEI)를 통해 일반 공급(GA)되었습니다. 이제 gitlab.com 및 GitLab Self-Managed 사용자는 GEI와 gh CLI를 사용하여 셀프 서비스 방식으로 마이그레이션을 수행할 수 있습니다.
원문 보기 →5. 블록체인 뉴스
5.1 “우린 이 약세장을 견뎌낼 것” Bitcoin 재무부 회사 Strategy CEO 밝혀
”우린 이 약세장을 견뎌낼 것” Bitcoin 재무부 회사 Strategy CEO 밝혀
Bitcoin 재무 전략 기업의 CEO가 ”우리는 이 약세장을 극복할 것”이라고 밝혔으며, 최대 기업 보유자인 이 회사는 일부 암호화폐를 다시 현금화했다. 이 소식은 Bitcoin Magazine이 Mathew Di Salvo의 기사로 처음 보도했다.
원문 보기 →5.2 미국 Bitcoin, 분기 손실 보고에도 Bitcoin 보유량 확대

미국 Bitcoin, 분기 손실 보고에도 Bitcoin 보유량 확대
상장 Bitcoin 채굴 기업 American Bitcoin이 분기 손실을 보고했음에도 불구하고 추가 코인 매입으로 Bitcoin 보유량을 늘렸으며, 이 소식에 주가가 상승했다. 해당 내용은 Bitcoin Magazine에 Mathew Di Salvo가 기고한 기사에서 보도됐다.
원문 보기 →5.3 휴회 임박으로 Crypto Clarity Act 추가 지연 위험
휴회 임박으로 Crypto Clarity Act 추가 지연 위험
미국 의회가 이번 주부터 한 달 이상 휴회에 들어가면서 Crypto Clarity Act가 표결 전에 추가 지연될 위험에 처했다. 이 법안은 휴회 전 상정되지 못할 가능성이 크며, 업계의 명확한 규제 기대가 또다시 미뤄질 전망이다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| AI를 잘 구사하는 것을 넘어: 사용자가 원하는 방식으로 Kanana-o가 말하게 만들기 | 카카오 기술 블로그 | 카카오의 Kanana 팀(Martin, Abigail, Edwin)은 사용자가 원하는 방식으로 말할 수 있는 AI를 개발 중이며, 단순히 유창하게 말하는 것을 넘어선 통합 멀티모달 언어 모델 구축에 집중하고 있습니다. 이 모델은 보고, 듣고, 말하는 인간과 유사한 상호작용을 목표로 합니다 |
| 잘 말하는 AI를 넘어, 원하는 대로 말하는 AI로: Kanana-o 음성 생성 고도화 과정 | 카카오 기술 블로그 | Intro 안녕하세요, 카카오의 AI 모델 개발을 담당하는 카나나(Kanana) 조직의 Martin(조대진), Abigail(박혜영), Edwin(강우영)입니다. 저희 팀에서는 사람처럼 보고, 듣고, 말하는 통합 멀티모달(Multimodal) 언어모델을 중점적으로 개발하고 있습니다 |
| DS와 MLE가 함께 일하는 법 | 토스 기술 블로그 | 노트북과 서빙 사이 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 8건 | 기타 주제 |
| AI/ML | 5건 | Meta Engineering Blog 관련 동향, OpenAI Blog 관련 동향, AWS Machine Learning Blog 관련 동향 |
| 클라우드 보안 | 3건 | AWS Machine Learning Blog 관련 동향, Google Cloud Blog 관련 동향, AWS Blog 관련 동향 |
| 공급망 보안 | 1건 | The Hacker News 관련 동향 |
| 랜섬웨어 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 기타(8건)입니다. AI/ML 분야에서는 Meta Engineering Blog 관련 동향, OpenAI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 18개의 악성 npm 패키지, Alibaba 도구 사용자 대상 크로스 플랫폼 RAT 유포 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- 18개의 악성 npm 패키지, Alibaba 도구 사용자 대상 크로스 플랫폼 RAT 유포 관련 보안 검토 및 모니터링
- Google Password Manager 공격으로 멀웨어가 패스키 보호 계정을 탈취할 수 있어 관련 보안 검토 및 모니터링
- INC 랜섬웨어, SonicWall SMA 1000 취약점 악용한 주요 공격 주체로 부상 관련 보안 검토 및 모니터링
- 호텔 Wi-Fi 공격, 맞춤형 악성코드로 Microsoft 365 계정 침해 관련 보안 검토 및 모니터링
- 새 Pass-ta-key 공격으로 멀웨어가 Google 동기화 패스키를 탈취할 수 있어 관련 보안 검토 및 모니터링
P2 (30일 내)
- GEM 트레이닝: Meta가 LLM 규모 광고 기반 모델의 효율성을 두 배로 높인 방법 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Meta Engineering Blog | engineering.fb.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| AWS Machine Learning Blog | aws.amazon.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 08월 03일 주간 보안 다이제스트: AI 에이전트·클라우드·블록체인 (15건) — 2026-08-03
- 2026년 08월 05일 주간 보안 다이제스트: 패치·AI 에이전트·보안 위협 (30건) — 2026-08-05
- 2026년 08월 01일 주간 보안 다이제스트: 악성코드·Kubernetes·클라우드 (30건) — 2026-08-01
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요