
- The Hacker News: 거의 800개의 악성 npm 패키지가 크로스 플랫폼 RAT 및 Infostealer를 유포
- The Hacker News: ClickFix 공격이 암호화폐 지갑을 비울 수 있는 macOS Stealer를 유포하다
- The Hacker News: UNC6671 비싱 공격, 개인 휴대폰 노려 SaaS 데이터 탈취
- Google Cloud Blog: 제로 코드, 저비용 데이터 수집: 새로운 BigQuery DTS 기능
서론
안녕하세요, Twodragon입니다.
2026년 08월 08일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 29개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 4개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 거의 800개의 악성 npm 패키지가 크로스 플랫폼 RAT 및 Infostealer를 유포 | 🔴 Critical |
| 🔒 Security | The Hacker News | ClickFix 공격이 암호화폐 지갑을 비울 수 있는 macOS Stealer를 유포하다 | 🟠 High |
| 🔒 Security | The Hacker News | UNC6671 비싱 공격, 개인 휴대폰 노려 SaaS 데이터 탈취 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | 핵심 사이버 역량의 새로운 최전선에 대응하기 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | HSP GRUPPE가 세무 자문을 위한 AI 역량을 구축하는 방법 | 🟡 Medium |
| 🤖 AI/ML | Netflix Tech Blog | Netflix가 실시간 분산 그래프를 구축한 방법과 이유: 파트 3 — gRPC로 그래프 쿼리하기… | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 제로 코드, 저비용 데이터 수집: 새로운 BigQuery DTS 기능 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google Cloud가 신흥 위협을 탐지하고, 차단하며, 보호하는 방법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | BQ Search 혁신으로 구조화 및 비구조화 데이터 인사이트 통합하기 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | GitHub Copilot 주간 릴리스 — 8월 3일 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: 거의 800개의 악성 npm 패키지가 크로스 플랫폼 RAT 및 Infostealer를 유포 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: ClickFix 공격이 암호화폐 지갑을 비울 수 있는 macOS Stealer를 유포하다, UNC6671 비싱 공격, 개인 휴대폰 노려 SaaS 데이터 탈취 등 High 등급 위협 2건에 대한 탐지 강화가 필요합니다.
- 제로데이 취약점이 보고되었으며, 임시 완화 조치 적용과 벤더 패치 일정 확인이 시급합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 거의 800개의 악성 npm 패키지가 크로스 플랫폼 RAT 및 Infostealer를 유포

거의 800개의 악성 npm 패키지가 크로스 플랫폼 RAT 및 Infostealer를 유포
약 800개의 악성 npm 패키지가 Windows, Mac, Linux를 대상으로 하는 크로스플랫폼 RAT 및 Infostealer를 유포하는 캠페인에 사용되었습니다.
원문 보기 →기술적 배경 및 위협 분석
이번 캠페인은 npm 생태계의 공급망 공격(Supply Chain Attack) 전형을 보여준다. 공격자는 약 800개의 패키지를 대량으로 게시했으며, 패키지명은 AI 기반 랜덤 생성 또는 유명 패키지의 오타를 노린 typo-squatting 기법을 사용했다. 이는 개발자가 실수로 잘못된 패키지를 설치하도록 유도하는 전략이다.
핵심 페이로드는 크로스플랫폼 RAT(원격 접근 트로이목마)와 Infostealer로, Windows/macOS/Linux 모두를 타깃으로 한다. RAT는 원격 명령 실행, 키로깅, 스크린 캡처 등을 수행하고, Infostealer는 브라우저 저장 자격증명, 지갑 파일, 환경변수, SSH 키 등을 탈취한다. 특히 AI slop squatted라는 표현은 공격자가 AI를 활용해 패키지명을 대량 생성했음을 시사하며, 기존 수동 방식보다 훨씬 빠르고 방대한 규모로 공격을 확장할 수 있게 되었다.
이번 공격이 특히 위험한 이유는 단순한 오타 스쿼팅을 넘어서 정상 패키지와 유사한 구조를 갖추고 있어, 정적 분석만으로 탐지가 어렵다는 점이다. 또한 800개라는 대규모 배포는 한 번의 설치로 전체 개발 환경이 오염될 수 있는 심각성을 가진다.
실무 영향 분석
DevSecOps 실무자 관점에서 이번 사건은 CI/CD 파이프라인 전체에 대한 신뢰 위협이다. 개발자가 악성 패키지를 설치하는 순간, 해당 패키지가 포함된 빌드 산출물이 프로덕션 환경까지 전파될 수 있다. 특히 RAT 특성상 지속적인 백도어 접근이 가능하므로, 초기 침투 탐지가 늦어질수록 피해 범위가 기하급수적으로 확대된다.
또한 macOS와 Linux 환경까지 타깃으로 하므로, 기존에 Windows 중심으로 구축된 EDR/AV 탐지 정책만으로는 부족하다. 개발자 로컬 머신, 빌드 서버, 테스트 환경 등 모든 실행 지점에서의 모니터링이 필요하다.
마지막으로, AI 기반 대량 생성 패키지는 수동 보안 리뷰로는 대응이 불가능하다. 기존 SCA(Software Composition Analysis) 도구가 의존성 트리에 없는 패키지까지 탐지하지 못하는 경우가 많아, 런타임 행위 기반 탐지와 패키지 등록 메타데이터 분석을 병행해야 한다.
1.2 ClickFix 공격이 암호화폐 지갑을 비울 수 있는 macOS Stealer를 유포하다

ClickFix 공격이 암호화폐 지갑을 비울 수 있는 macOS Stealer를 유포하다
ClickFix 공격 방식이 Go 기반의 macOS용 악성코드를 유포하는 데 사용되고 있으며, 이 악성코드는 암호화폐 자산, 브라우저 저장 비밀번호, Apple iCloud Keychain 데이터, 캐시된 자격 증명을 탈취할 수 있습니다.
원문 보기 →기술적 배경 및 위협 분석
ClickFix 공격은 사용자 상호작용을 악용하는 사회공학적 기법으로, 웹 페이지에 위장된 “CAPTCHA” 또는 “오류 확인” 버튼을 클릭하게 하여 클립보드에 악성 명령어를 복사하고, 사용자가 터미널에서 실행하도록 유도합니다. 이번 macOS 스틸러는 Go 언어로 작성되어 크로스 플랫폼 컴파일이 가능하며, 호스트 프로파일링 후 CPU 아키텍처(Apple Silicon vs Intel)에 맞는 페이로드를 선택적으로 다운로드합니다.
특히, 이 악성코드는 브라우저 저장 자격증명, iCloud Keychain, 캐시된 인증정보, 그리고 암호화폐 지갑까지 탈취합니다. 이는 macOS의 보안 모델인 TCC(Transparency, Consent, Control)와 Keychain 접근 권한을 우회하거나, 사용자가 직접 권한을 부여하도록 속이는 방식으로 동작합니다. Go 바이너리는 정적 분석이 어렵고, 난독화가 용이하여 EDR 탐지를 우회할 가능성이 높습니다.
실무 영향 분석
DevSecOps 관점에서 이 위협은 두 가지 측면에서 중요합니다. 첫째, 공급망 단계에서의 위험: 개발자가 테스트 목적으로 악성 사이트를 방문하거나, 가짜 업데이트를 실행하는 경우 개발 머신의 소스코드, 서명 키, CI/CD 자격증명이 유출될 수 있습니다. 둘째, 배포 파이프라인: macOS 엔드포인트에서 실행되는 에이전트(예: Fastlane, Xcode 빌드 스크립트)가 감염되면, 코드 서명 인증서와 App Store Connect API 키가 탈취될 수 있습니다.
또한, 암호화폐 지갑 탈취는 금전적 손실로 직결되며, iCloud Keychain 탈취는 내부 인프라 접근 자격증명으로 확대될 수 있습니다. 이는 단일 엔드포인트 감염이 아닌 전체 계정 및 인프라로의 수평적 이동을 의미합니다.
1.3 UNC6671 비싱 공격, 개인 휴대폰 노려 SaaS 데이터 탈취

UNC6671 비싱 공격, 개인 휴대폰 노려 SaaS 데이터 탈취
UNC6671 공격 그룹이 금융 서비스, 사모펀드, 전문 서비스 업계를 대상으로 데이터 갈취 공격을 수행하고 있으며, IT 헬프데스크 직원을 사칭한 vishing(음성 피싱)을 통해 기업 직원의 개인 전화로 접근하고 있습니다. 이들은 긴급한 보안 마이그레이션을 빙자해 직원을 속여 SaaS 데이터 탈취를 시도하고 있습니다.
원문 보기 →기술적 배경 및 위협 분석
UNC6671은 기존의 이메일 기반 피싱을 넘어, 음성 피싱(Vishing) 을 통해 기업 직원의 개인 휴대폰으로 직접 접근하는 전략을 구사합니다. 공격자는 IT 헬프데스크를 사칭하여 “긴급 보안 마이그레이션”을 명분으로 사용자에게 MFA 코드 입력, 원격 접속 도구 설치, 또는 SaaS 자격 증명 재입력을 유도합니다. 특히 개인 단말기를 타깃으로 하는 점이 특징인데, 이는 기업의 EDR(엔드포인트 탐지 및 대응) 및 MDM(모바일 기기 관리) 정책의 사각지대를 노린 것입니다. 또한 통화라는 실시간 상호작용을 활용해 사용자의 심리적 압박을 극대화하며, 정교한 사회공학적 시나리오를 구사합니다. 금융, PE(사모펀드), 전문 서비스 업종을 집중 공격하는 것은 높은 재정적 가치와 민감한 M&A 데이터 때문으로 분석됩니다.
실무 영향 분석
DevSecOps 관점에서 가장 큰 문제는 인적 요소가 보안 제어 체계의 최전선이 된다는 점입니다. 기술적 방어(SIEM, SASE)가 뚫리지 않아도, 사용자가 전화 한 통에 속아 SaaS 관리자 권한을 탈취당하면 파이프라인 접근 토큰, 소스 코드, 고객 데이터가 일시에 유출될 수 있습니다. 특히 개인 폰으로의 공격은 기업 보안 정책의 적용 범위 밖에 있어, 로그 수집과 이상 탐지가 사실상 불가능합니다. 또한 “긴급 마이그레이션”이라는 명분은 개발 주기의 긴급 배포(핫픽스) 상황을 악용한 것으로, 실무자들이 평소 긴박한 업무 환경에 노출되어 있다는 점을 공격자가 정확히 파고듭니다. 이로 인해 기업은 단순 기술 패치가 아닌, 통화 기반 사회공학 공격에 대한 조직적 내성(Resilience) 을 갖추어야 합니다.
2. AI/ML 뉴스
2.1 핵심 사이버 역량의 새로운 최전선에 대응하기
핵심 사이버 역량의 새로운 최전선에 대응하기
OpenAI는 Astra에 대한 예비 사이버보안 평가 결과를 공유하고, 보호 장치와 보안 통제를 강화하기 위한 조치를 취하고 있다고 발표했다. 이는 핵심 사이버 역량의 다음 단계에 대응하기 위한 노력의 일환이다.
원문 보기 →2.2 HSP GRUPPE가 세무 자문을 위한 AI 역량을 구축하는 방법
HSP GRUPPE가 세무 자문을 위한 AI 역량을 구축하는 방법
HSP GRUPPE는 ChatGPT Enterprise를 활용해 세무 자문과 고객 서비스의 생산성과 업무 품질을 향상시키고, 추가 역량을 확보하는 AI 역량을 구축하고 있다.
원문 보기 →2.3 Netflix가 실시간 분산 그래프를 구축한 방법과 이유: 파트 3 — gRPC로 그래프 쿼리하기…
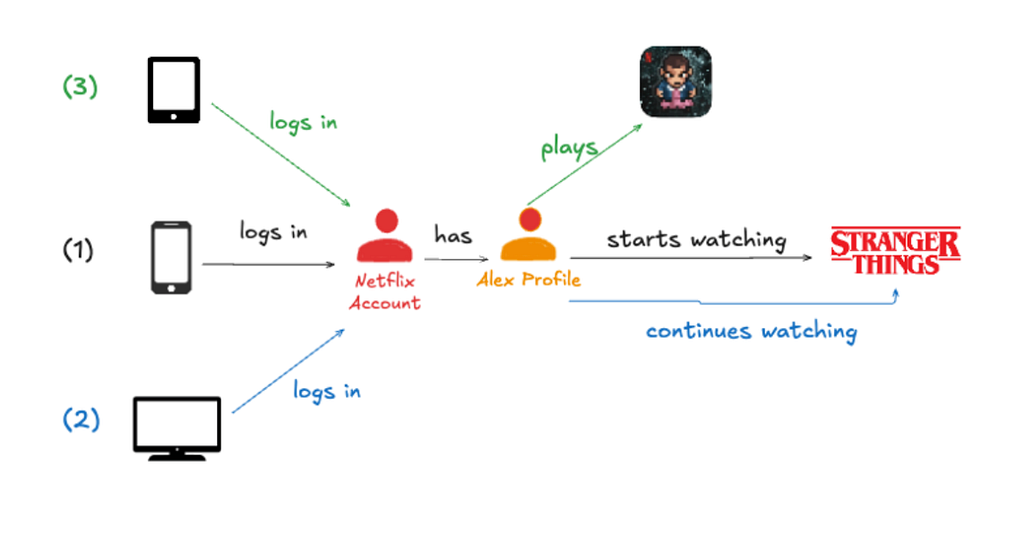
Netflix가 실시간 분산 그래프를 구축한 방법과 이유: 파트 3 — gRPC로 그래프 쿼리하기…
Netflix가 실시간 분산 그래프(RDG)를 구축한 방법과 이유를 설명하는 시리즈의 3부로, gRPC execution API를 통한 그래프 쿼리 방식을 다룹니다. 1부에서는 RDG의 동기와 데이터 처리 파이프라인 아키텍처를 소개했습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 제로 코드, 저비용 데이터 수집: 새로운 BigQuery DTS 기능
제로 코드, 저비용 데이터 수집: 새로운 BigQuery DTS 기능
Google Cloud가 BigQuery Data Transfer Service(DTS)에 zero-code, 저비용 데이터 수집 기능을 추가했다. 기업들이 매주 100시간 이상을 허약한 사내 ETL 파이프라인 구축에 낭비하는 문제를 해결하며, 수천 명의 고객이 매일 신뢰하는 DTS가 이러한 엔지니어링 부담을 제거한다.
원문 보기 →3.2 Google Cloud가 신흥 위협을 탐지하고, 차단하며, 보호하는 방법
Google Cloud가 신흥 위협을 탐지하고, 차단하며, 보호하는 방법
Google Cloud는 공유 운명 모델(shared fate model)을 기반으로 고객 데이터와 시스템 보안을 최우선 과제로 삼고, 워크로드의 안전한 배포를 위한 도구와 거버넌스를 제공합니다. 또한 잠재적 위협을 사전에 탐지하고 차단하여 인프라 악용과 데이터 침해를 방지하기 위해 지속적으로 노력하고 있습니다.
원문 보기 →3.3 BQ Search 혁신으로 구조화 및 비구조화 데이터 인사이트 통합하기
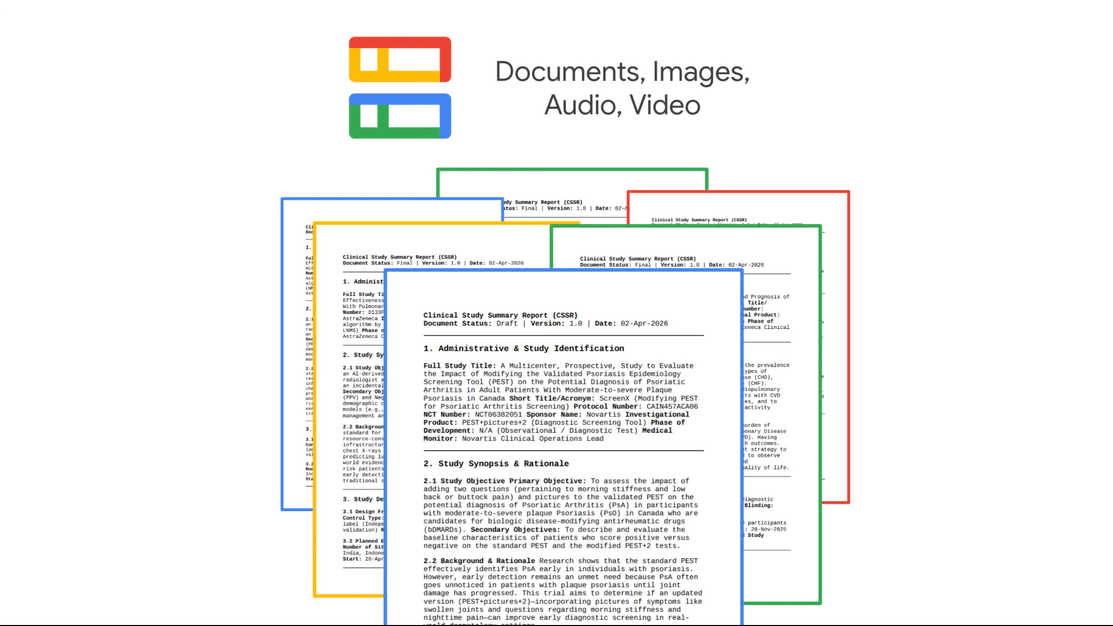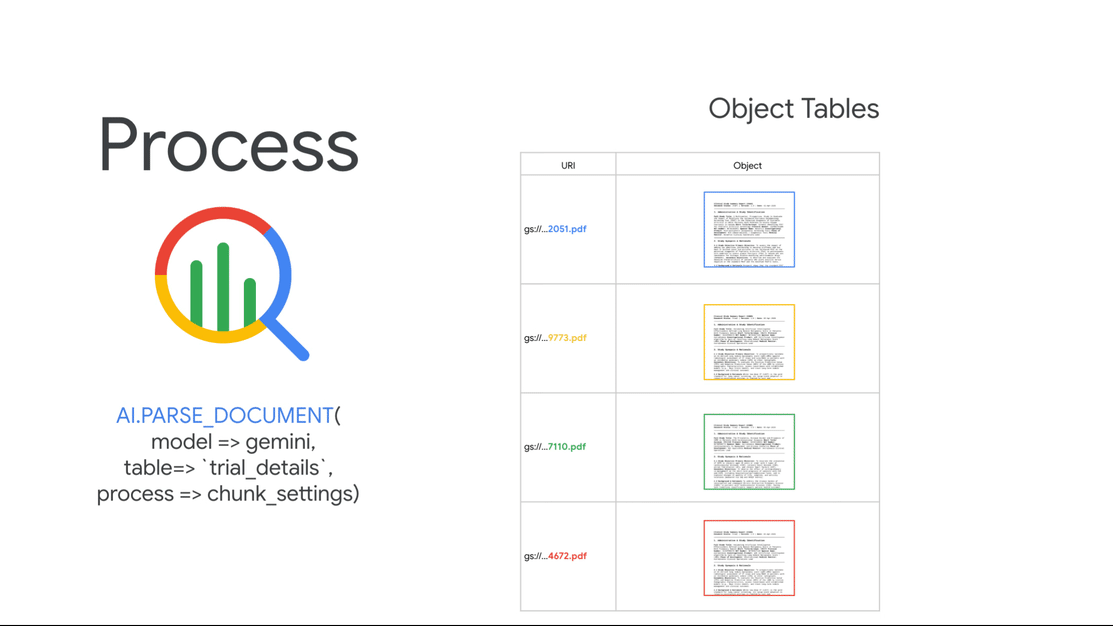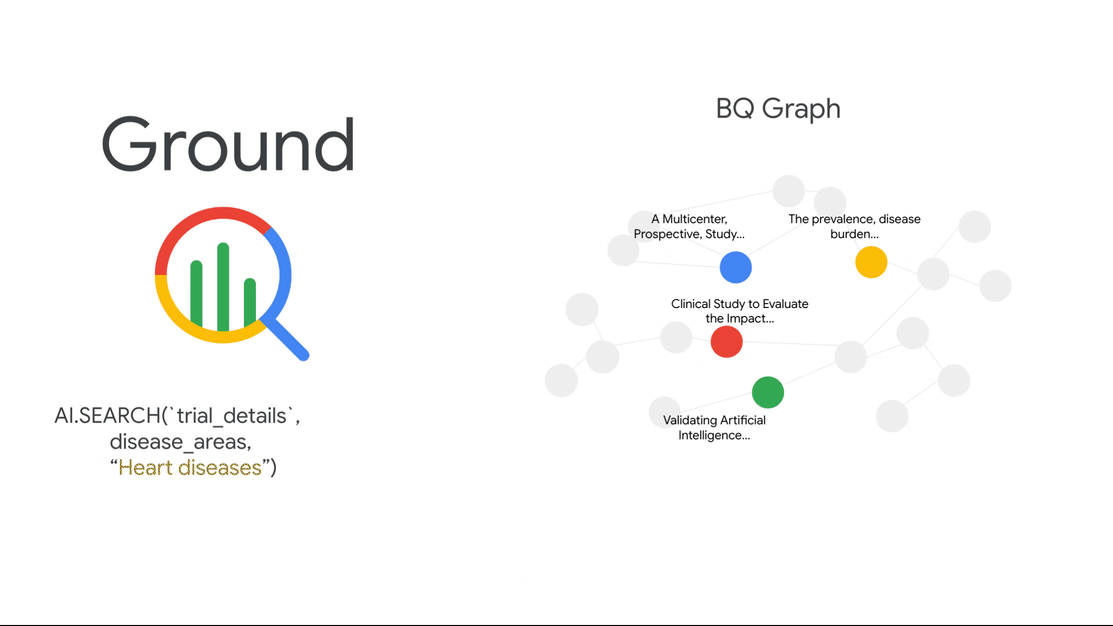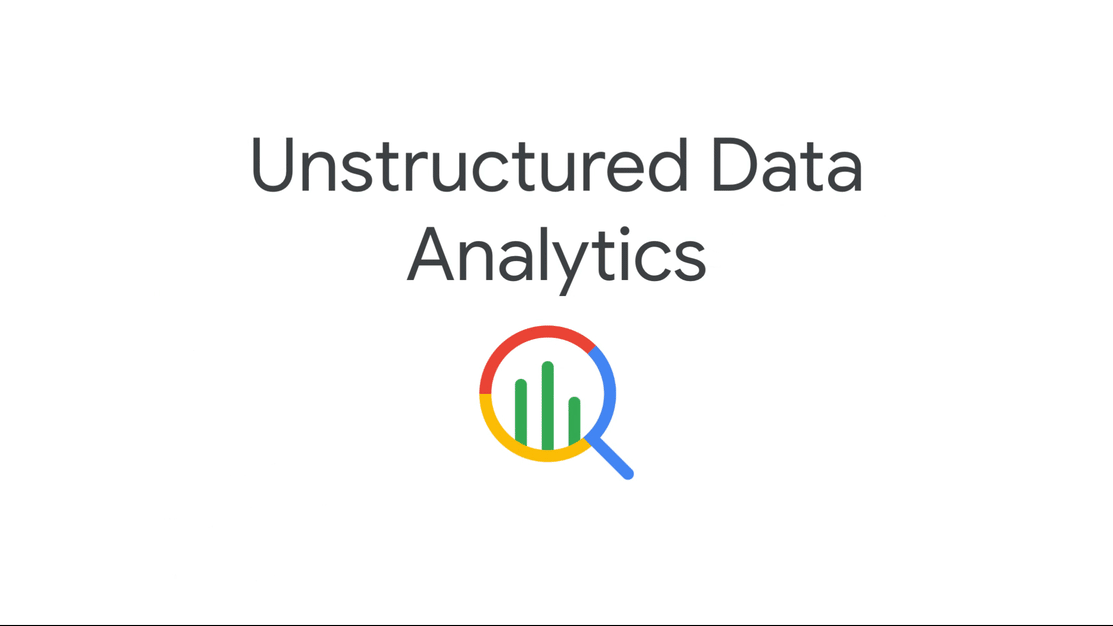
BQ Search 혁신으로 구조화 및 비구조화 데이터 인사이트 통합하기
BigQuery의 새로운 검색 혁신을 통해 기업들은 PDF, 오디오, 이미지 등 비정형 데이터를 기존 정형 데이터와 통합해 분석할 수 있게 되었습니다. 이전에는 데이터 웨어하우스 외부로 데이터를 이동하고 복잡한 LLM 파이프라인과 별도의 검색 인덱스를 관리해야 했던 파편화된 구조가 필요했지만, 이제는 단일 플랫폼에서 통합된 인사이트를 얻을 수 있습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 GitHub Copilot 주간 릴리스 — 8월 3일
GitHub Copilot 주간 릴리스 — 8월 3일
GitHub Copilot의 데스크톱 앱, CLI, VS Code에서 이번 주 업데이트가 제공되어 작업 재개 및 정리, 변경 사항 검토, 컨텍스트 유지 질문이 가능해졌습니다. 자세한 내용은 GitHub Blog에 게시되었습니다.
원문 보기 →4.2 기업은 이제 서드파티 GitHub Apps를 설치할 수 있습니다
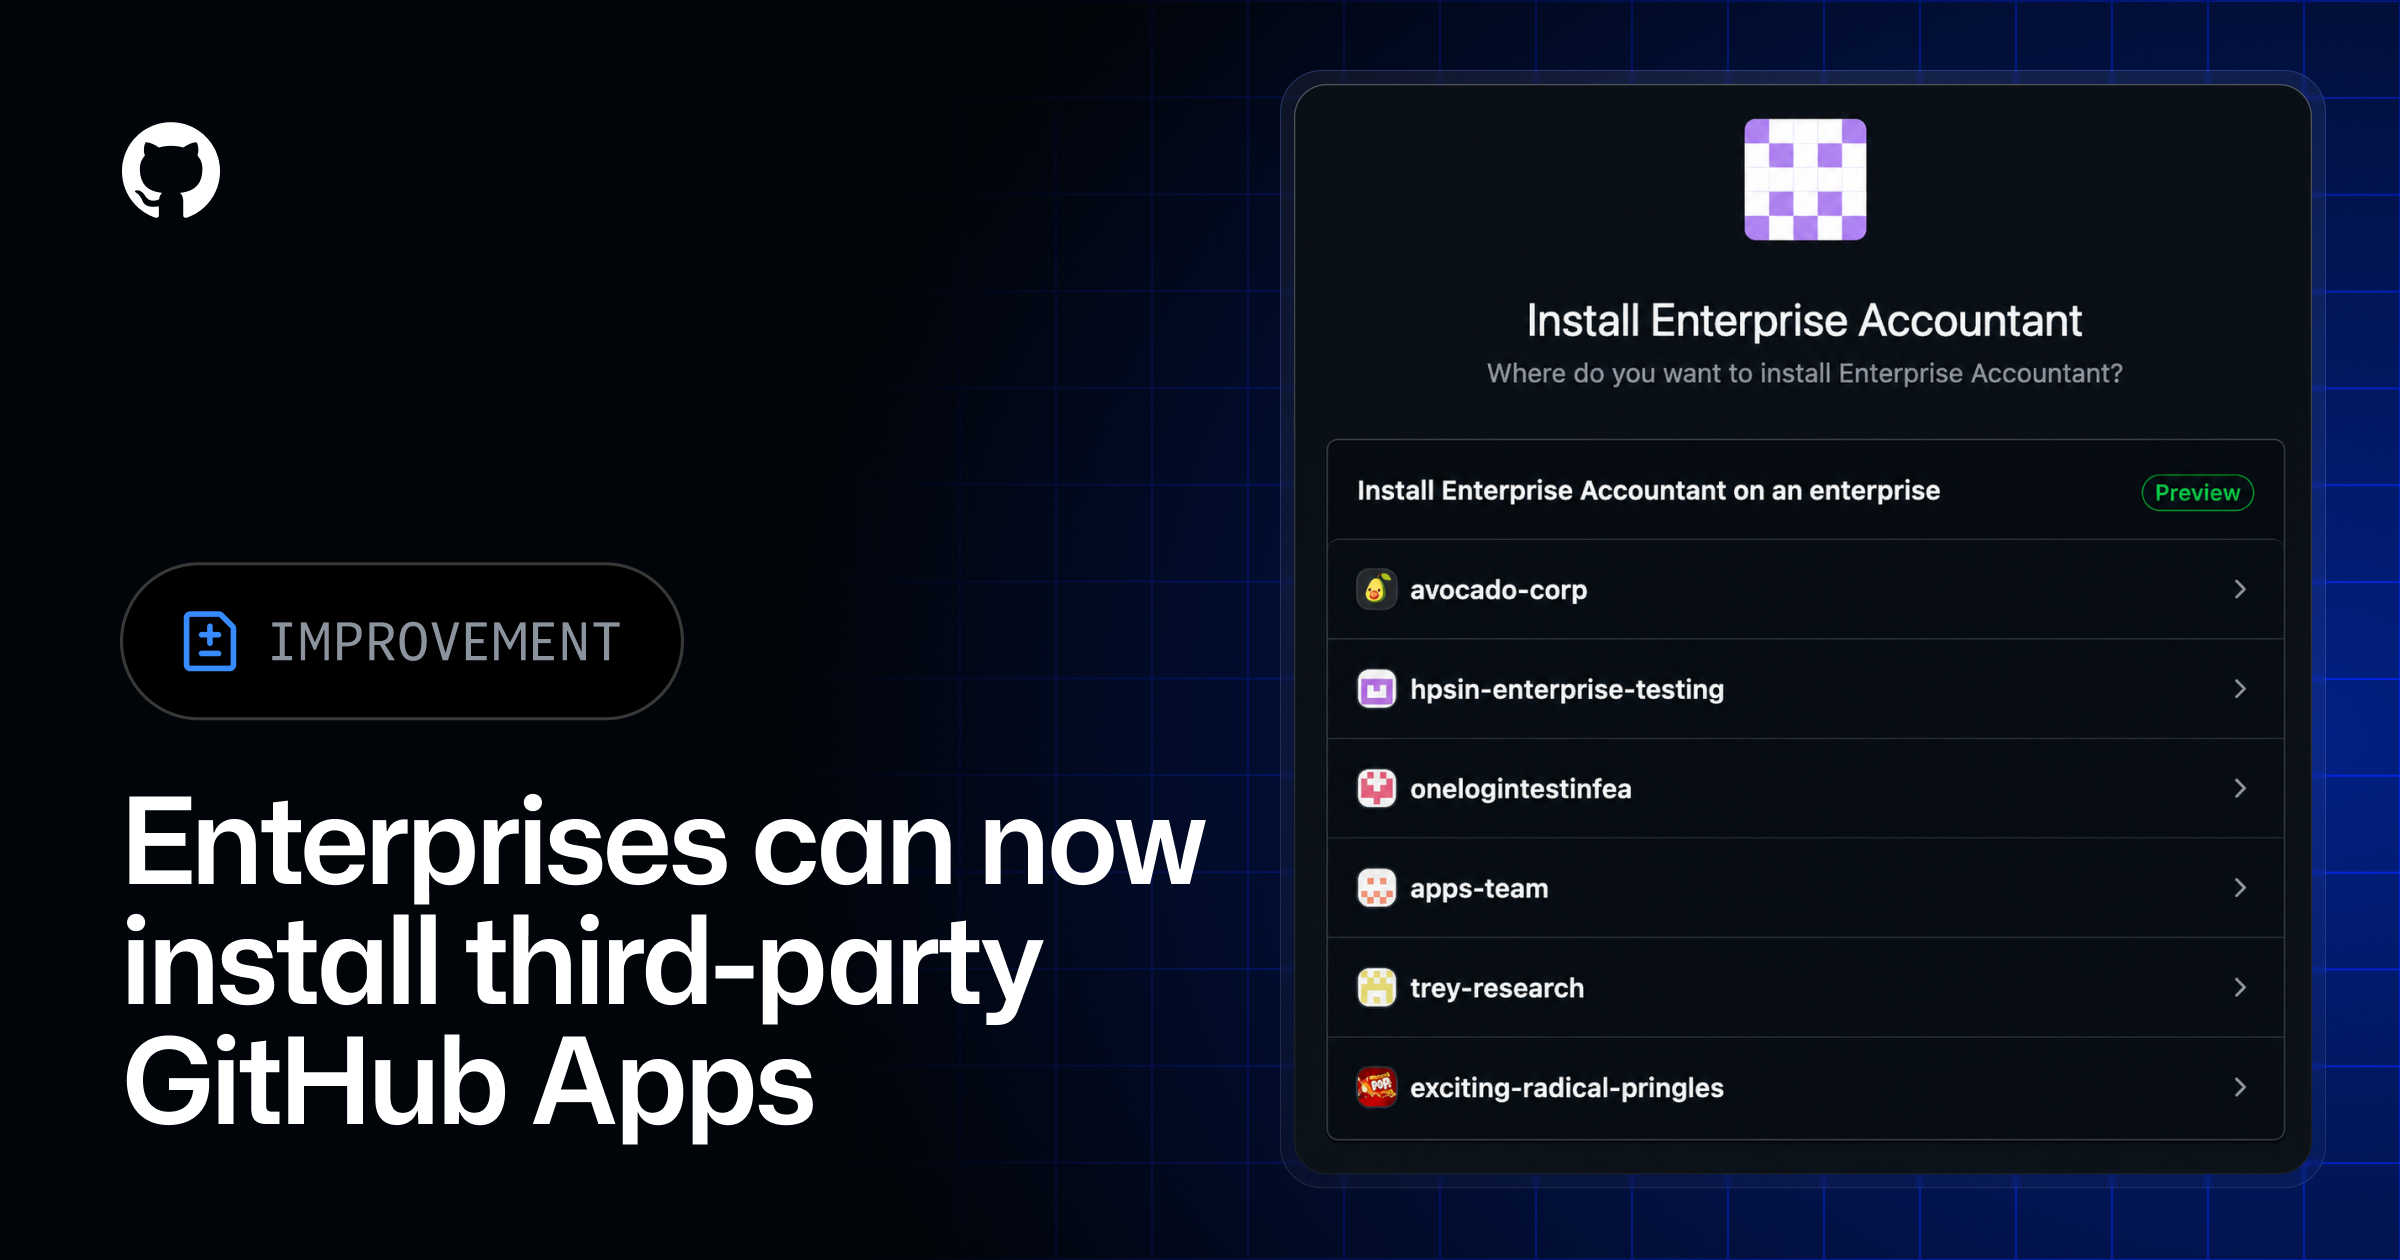
기업은 이제 서드파티 GitHub Apps를 설치할 수 있습니다
GitHub Enterprise 소유자는 이제 기업 계정에 외부에서 생성된 공개 GitHub Apps를 설치할 수 있습니다. 이를 통해 서드파티 통합업체가 엔터프라이즈 관리 시나리오를 위한 앱을 구축할 수 있게 되었습니다. 이 기능은 GitHub Blog를 통해 공식 발표되었습니다.
원문 보기 →4.3 Copilot 임팩트 대시보드에 투자 수익률 섹션 추가
Copilot 임팩트 대시보드에 투자 수익률 섹션 추가
GitHub의 Copilot impact dashboard에 ”Potential return on investment” 섹션이 추가되어 Copilot 지출과 pull request 산출량을 연결해 투자 수익을 보여줍니다. 이 기능은 Copilot 사용 비용 대비 생산성 효과를 정량적으로 파악할 수 있게 해줍니다.
원문 보기 →5. 블록체인 뉴스
5.1 트럼프 미디어, 암호화폐 거래에서 손 뗀다: 보도
트럼프 미디어, 암호화폐 거래에서 손 뗀다: 보도
Trump Media가 Axios 보도에 따르면 암호화폐 거래에서 발을 빼고 다른 사업 벤처에 집중하려는 의사를 밝혔다. 이 소식은 Bitcoin Magazine이 Mathew Di Salvo 기자 명의로 전했다.
원문 보기 →5.2 루미스 상원의원과 앤젤라 알소브룩스, 지연에도 불구하고 초당적 명확성 법안 작업 계속돼
루미스 상원의원과 앤젤라 알소브룩스, 지연에도 불구하고 초당적 명확성 법안 작업 계속돼
미국 상원의원 Cynthia Lummis와 Angela Alsobrooks는 Clarity Act 법안이 지연되었음에도 불구하고 초당적 작업이 계속되고 있다고 밝혔다. 두 의원은 법안 통과를 위한 투쟁이 끝나지 않았다고 강조했다. 이 소식은 Bitcoin Magazine이 Mathew Di Salvo의 기사로 처음 보도했다.
원문 보기 →5.3 Coldcard Bitcoin 해킹: 피해자 평균 1 BTC 손실, 총 도난액 1억 1,100만 달러 돌파
Coldcard Bitcoin 해킹: 피해자 평균 1 BTC 손실, 총 도난액 1억 1,100만 달러 돌파
Coldcard Bitcoin 해킹 피해자들의 중간 손실액이 1 BTC로 확인됐으며, 총 도난액은 1억 1,100만 달러를 넘어 최대 1억 3,000만 달러에 이를 수 있다고 Bitcoin Magazine이 보도했다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 개인 AI 활용의 다음 단계는 무엇인가 - LY Corporation에서 AIDD 워크숍을 통해 살펴본 AIDD 조직 도입의 조건 | LINE Engineering | LY Corporation에서는 지금까지 AI 활용 역량 향상 워크숍인 Orchestration Development Workshop (ODW)를 통해, 개인이 AI를 활용해 개발 |
| AI가 재편하는 차세대 사이버보안 스택 | GeekNews (긱뉴스) | AI가 취약점을 찾아 악용하는 속도가 빨라지면서 평균 악용까지 걸리는 시간(TTE) 은 공개 9시간 전인 -9시간 까지 줄었고, 공개 전 제로데이로 악용되는 취약점 비율도 5년 전 약 30%에서 현재 80% 이상으로 증가함 보안 조직은 여러 도구를 직접 |
| AI가 린 스타트업 플레이북을 무너뜨리고 있는가? [유튜브] | GeekNews (긱뉴스) | AI로 소프트웨어를 더 빠르고 저렴하게 만들 수 있게 되면서, 좁은 틈새에서 출발하는 린 스타트업 방식 뿐 아니라 처음부터 차별화된 영역에서 크고 야심 찬 제품을 만드는 선택지도 넓어짐 AI에 지식을 맡길 수 있어도 머릿속 인지적 L1 캐시 에서 꺼내는 편이 훨씬 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 10건 | 기타 주제 |
| 클라우드 보안 | 3건 | AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향 |
| AI/ML | 1건 | OpenAI Blog 관련 동향 |
| 공급망 보안 | 1건 | The Hacker News 관련 동향 |
| 인증 보안 | 1건 | AWS Security Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(10건)입니다. 클라우드 보안 분야에서는 AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 거의 800개의 악성 npm 패키지가 크로스 플랫폼 RAT 및 Infostealer를 유포 관련 긴급 패치 및 영향도 확인
- 신규 WordPress 사전 인증 XSS로 PHP 코드 실행 가능 - 즉시 패치 필요 (CVE-2026-64638) 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- ClickFix 공격이 암호화폐 지갑을 비울 수 있는 macOS Stealer를 유포하다 관련 보안 검토 및 모니터링
- UNC6671 비싱 공격, 개인 휴대폰 노려 SaaS 데이터 탈취 관련 보안 검토 및 모니터링
- TReNDS가 Amazon Bedrock으로 근본 원인 분석을 자동화하는 방법 관련 보안 검토 및 모니터링
P2 (30일 내)
- 핵심 사이버 역량의 새로운 최전선에 대응하기 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| OpenAI Blog | openai.com | 본문 2건 인용 |
| Netflix Tech Blog | netflixtechblog.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 08월 07일 주간 보안 다이제스트: 제로데이·Cisco FMC·클라우드 (28건) — 2026-08-07
- 2026년 08월 09일 주간 보안 다이제스트: 제로데이·클라우드·보안 위협 (16건) — 2026-08-09
- 2026년 08월 05일 주간 보안 다이제스트: 패치·AI 에이전트·보안 위협 (30건) — 2026-08-05
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요