
- The Hacker News: 새로운 Zapscape KVM 취약점으로 권한 있는 L1 게스트 코드가 Linux 호스트로 탈출할 수 있어
- The Hacker News: Cisco, SD-WAN 및 IOS XE 취약점 12건 패치, CVSS 9.8점 버그 3건 포함
- AWS Security Blog: AWS Certificate Manager에서 ACME 지원으로 인증서 자동화
- Google Cloud Blog: 프라이버시 우선 AI로 뇌종양 연구를 진전시키다
서론
안녕하세요, Twodragon입니다.
2026년 08월 07일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 28개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 3개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 새로운 Zapscape KVM 취약점으로 권한 있는 L1 게스트 코드가 Linux 호스트로 탈출할 수 있어 | 🟠 High |
| 🔒 Security | The Hacker News | Cisco, SD-WAN 및 IOS XE 취약점 12건 패치, CVSS 9.8점 버그 3건 포함 | 🔴 Critical |
| 🔒 Security | AWS Security Blog | AWS Certificate Manager에서 ACME 지원으로 인증서 자동화 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | GeForce NOW, 8월에 신작 26개로 게임 라이브러리 강화 | 🟠 High |
| 🤖 AI/ML | NVIDIA AI Blog | 옴니버스 속으로: 오픈 월드 모델이 물리적 AI의 최전선을 어떻게 확장하는가 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | ChatGPT에서 GPT-5.6 Sol 개선 및 무료 사용자를 위한 GPT-5.6 Luna 접근 확대 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 프라이버시 우선 AI로 뇌종양 연구를 진전시키다 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 에이전트의 여름: Google 전문가가 전하는 에이전트 구축과 확장을 위한 무료 레슨 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | AI 시대의 디지털 주권: 통제와 혁신 사이에서 선택할 필요는 없다 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Kimi K3가 이제 GitHub Copilot에서 사용 가능합니다 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: Cisco, SD-WAN 및 IOS XE 취약점 12건 패치, CVSS 9.8점 버그 3건 포함 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: 새로운 Zapscape KVM 취약점으로 권한 있는 L1 게스트 코드가 Linux 호스트로 탈출할 수 있어, GeForce NOW, 8월에 신작 26개로 게임 라이브러리 강화, 에이전트의 여름: Google 전문가가 전하는 에이전트 구축과 확장을 위한 무료 레슨 등 High 등급 위협 5건에 대한 탐지 강화가 필요합니다.
- 공급망 보안 위협이 확인되었으며, 서드파티 의존성 검토와 SBOM 업데이트를 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 새로운 Zapscape KVM 취약점으로 권한 있는 L1 게스트 코드가 Linux 호스트로 탈출할 수 있어

새로운 Zapscape KVM 취약점으로 권한 있는 L1 게스트 코드가 Linux 호스트로 탈출할 수 있어
새로운 Linux 커널 취약점인 Zapscape(CVE-2026-64561)는 L1 게스트 VM 내에서 커널 권한을 가진 공격자가 KVM 격리를 우회해 호스트에서 코드를 실행할 수 있게 합니다.
원문 보기 →기술적 배경 및 위협 분석
Zapscape(CVE-2026-64561)은 KVM/x86의 shadow MMU(메모리 관리 장치)에서 발견된 취약점입니다. 이 결함은 중첩 가상화(nested virtualization) 환경에서 L1 게스트가 호스트의 물리적 메모리 매핑을 조작할 수 있게 만듭니다. 공격자는 L1 게스트 내에서 커널 권한을 획득한 뒤, shadow page table의 변환 로직을 악용하여 KVM의 격리 경계를 우회하고 L0 호스트에서 임의 코드를 실행할 수 있습니다.
핵심 위협 요소는 다음과 같습니다:
- 공격 경로: L1 게스트 → KVM shadow MMU → L0 호스트 커널
- 전제 조건: 중첩 가상화가 활성화되어 있고, 신뢰할 수 없는 게스트에 노출된 경우
- 영향 범위: 호스트 커널 완전 장악 → 다른 VM 및 호스트 데이터 유출, 랜섬웨어 설치 가능
이 취약점은 특히 클라우드 환경에서 멀티 테넌트 격리 실패로 이어질 수 있어 심각도가 높습니다.
실무 영향 분석
DevSecOps 관점에서 이 취약점은 인프라 신뢰 경계를 근본적으로 흔듭니다.
- CI/CD 파이프라인: 중첩 가상화를 사용하는 테스트/빌드 에이전트가 공격 대상이 될 수 있으며, 코드 빌드 중 호스트 침투가 발생하면 공급망 공격으로 확산될 수 있습니다.
- 클라우드 워크로드: 사용자 제공 커널 모듈 또는 커스텀 OS를 실행하는 VM이 있는 환경은 직접적인 위험에 노출됩니다.
- 보안 모니터링: 기존 EDR/AV는 게스트 내부 동작을 관찰하지 못하므로 탐지가 어렵고, 호스트 레벨 이상 징후(메모리 접근 패턴, syscall 이상)에 의존해야 합니다.
- 패치 적용: KVM은 커널 모듈이므로 재부팅 없이 live patching이 제한적이며, 유지보수 창이 필요합니다.
MITRE ATT&CK 매핑
mitre_attack:
  tactics:
    - T1068  # Exploitation for Privilege Escalation
1.2 Cisco, SD-WAN 및 IOS XE 취약점 12건 패치, CVSS 9.8점 버그 3건 포함

Cisco, SD-WAN 및 IOS XE 취약점 12건 패치, CVSS 9.8점 버그 3건 포함
Cisco가 내부 보안 검토를 통해 Catalyst SD-WAN 및 IOS XE Software의 여러 보안 취약점을 해결하는 업데이트를 배포했습니다. 이 취약점들은 장치 구성과 무관하게 Catalyst SD-WAN Software와 autonomous 또는 controller 모드로 실행되는 IOS XE Software에 영향을 미칩니다.
원문 보기 →기술적 배경 및 위협 분석
이번 Cisco 패치는 Catalyst SD-WAN 및 IOS XE 소프트웨어에서 발견된 12개 취약점을 해결하며, 그중 3개는 CVSS 9.8의 치명적인 원격 코드 실행(RCE) 취약점입니다. 특히 주목할 점은 Catalyst SD-WAN의 경우 디바이스 구성(configuration)과 무관하게 영향을 받는다는 점입니다. 이는 기본 설정이나 방화벽 룰과 상관없이 취약점이 존재함을 의미하며, 공격 표면이 매우 넓다는 뜻입니다.
IOS XE의 경우 autonomous 모드와 controller 모드 모두 취약하다고 명시되어 있습니다. 이는 SD-WAN 컨트롤러에 연결된 중앙 관리형 디바이스뿐만 아니라, 독립적으로 운영되는 레거시 IOS XE 디바이스까지 위협 범위에 포함됨을 시사합니다. CVSS 9.8 수준의 취약점은 일반적으로 인증 없이 원격으로 악용 가능하며, 공격 성공 시 디바이스 전체를 장악하여 네트워크 트래픽 탈취, 랜섬웨어 배포, 내부 네트워크 이동(lateral movement)의 교두보로 활용될 수 있습니다.
Cisco가 “내부 보안 검토”를 통해 발견했다고 밝힌 점에서, 해당 취약점이 이미 악용됐을 가능성도 배제할 수 없습니다. 특히 SD-WAN은 지사(브랜치)와 본사 간 암호화 터널을 관리하는 핵심 인프라인 만큼, 이 계층이 침해되면 전체 WAN 트래픽의 기밀성과 무결성이 붕괴됩니다.
실무 영향 분석
DevSecOps 관점에서 이번 패치는 즉시 적용 대상입니다. 다만, SD-WAN 및 IOS XE는 미션 크리티컬 네트워크 인프라인 관계로 무중단 패치 전략이 필수입니다. 패치 적용 시 다음 영향이 예상됩니다:
- SD-WAN 컨트롤러 및 vEdge/vManage 재부팅: 기존 세션 단절로 인한 지사 네트워크 일시 중단
- IOS XE 업그레이드 시 설정 호환성 문제: 기존 ACL, QoS, VPN 설정이 새 버전에서 마이그레이션 중 충돌 가능
- 모니터링 및 로깅 공백: 재부팅 및 버전 업그레이드 동안 보안 모니터링 사각지대 발생
또한, 해당 취약점이 “구성과 무관”하다는 점 때문에 임시 완화 조치(workaround)가 사실상 불가능합니다. 따라서 패치 외 대안이 없으며, 패치 적용 전까지 침해 지표(IOC) 탐지에 집중해야 합니다.
1.3 AWS Certificate Manager에서 ACME 지원으로 인증서 자동화

AWS Certificate Manager에서 ACME 지원으로 인증서 자동화
AWS Certificate Manager가 ACME(자동 인증서 관리 환경)를 지원하여 TLS 인증서 발급과 갱신을 자동화합니다. CA/Browser Forum의 규정에 따라 공개 인증서의 최대 유효 기간이 2027년 3월까지 100일, 2029년 3월까지 47일로 단축됨에 따라, 고객은 대규모 인증서 수명 주기 관리 부담을 줄일 수 있습니다.
원문 보기 →권장 조치
- 관련 시스템 목록 확인 및 자사 환경 해당 여부 평가
- 벤더 보안 권고 확인 후 패치 또는 완화 조치 적용
- SIEM/EDR 탐지 룰에 관련 IoC 추가
- 보안팀 내 공유 및 모니터링 강화
2. AI/ML 뉴스
2.1 GeForce NOW, 8월에 신작 26개로 게임 라이브러리 강화
GeForce NOW, 8월에 신작 26개로 게임 라이브러리 강화
GeForce NOW가 8월에 26개의 새로운 게임을 추가하며, 이번 주에는 8개 게임이 먼저 라이브러리에 포함됩니다. 또한 GeForce NOW는 텍사스 Grapevine에서 열리는 QuakeCon에 참가해 직접 체험 기회를 제공합니다.
원문 보기 →2.2 옴니버스 속으로: 오픈 월드 모델이 물리적 AI의 최전선을 어떻게 확장하는가
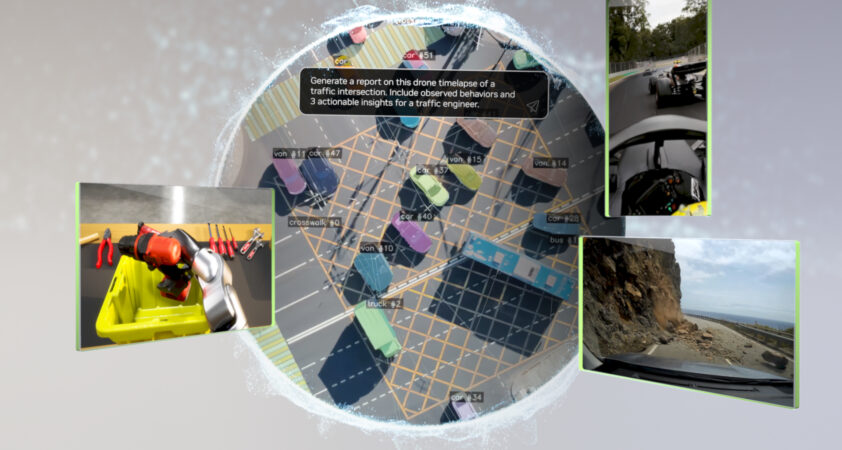
옴니버스 속으로: 오픈 월드 모델이 물리적 AI의 최전선을 어떻게 확장하는가
NVIDIA는 7월, 200개 이상의 기업 및 기관과 함께 ”Open Weights and American AI Leadership” 공개 서한에 서명했습니다. 이 서한은 AI 리더십이 단일 프론티어 모델이 아닌, 개방형 생태계가 모든 산업에 도달하는지에 따라 평가된다고 주장합니다.
원문 보기 →요약
NVIDIA는 7월, 200개 이상의 기업 및 기관과 함께 “Open Weights and American AI Leadership” 공개 서한에 서명했습니다. 이 서한은 AI 리더십이 단일 프론티어 모델이 아닌, 개방형 생태계가 모든 산업에 도달하는지에 따라 평가된다고 주장합니다. 이는 Open World Models가 Physical AI의 발전을 이끄는 핵심 요소임을 강조합니다.
2.3 ChatGPT에서 GPT-5.6 Sol 개선 및 무료 사용자를 위한 GPT-5.6 Luna 접근 확대
ChatGPT에서 GPT-5.6 Sol 개선 및 무료 사용자를 위한 GPT-5.6 Luna 접근 확대
ChatGPT가 개선된 GPT-5.6 Sol의 정확성과 일관성을 강화했으며, 무료 사용자에게 GPT-5.6 Luna에 대한 접근을 확대하고 일상 대화를 무제한으로 제공합니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 프라이버시 우선 AI로 뇌종양 연구를 진전시키다
프라이버시 우선 AI로 뇌종양 연구를 진전시키다
Google Cloud는 의료 AI 개발에서 환자 프라이버시 보호와 다양한 실제 환자 데이터 평가라는 과제를 해결하기 위해 Confidential Computing과 MLCommons의 MedPerf 이니셔티브를 결합한 협력 방식을 채택하고 있습니다.
원문 보기 →요약
Google Cloud는 의료 AI 개발에서 환자 프라이버시 보호와 다양한 실제 환자 데이터 평가라는 과제를 해결하기 위해 Confidential Computing과 MLCommons의 MedPerf 이니셔티브를 결합한 협력 방식을 채택하고 있습니다. 이를 통해 AI 모델 검증 과정에서 환자 데이터와 모델을 안전하게 보호하면서 뇌종양 연구를 진전시키고자 합니다.
3.2 에이전트의 여름: Google 전문가가 전하는 에이전트 구축과 확장을 위한 무료 레슨
에이전트의 여름: Google 전문가가 전하는 에이전트 구축과 확장을 위한 무료 레슨
Google 전문가들이 에이전트를 실제 프로덕션 환경에 배포하고 확장하는 방법을 무료로 배울 수 있는 자료를 제공하며, 외부 데이터 연동과 보안 가드레일 설계, 자가 최적화 워크플로우 등 실무 중심의 접근법을 강조합니다. 개발자와 IT 리더들의 공통 질문인 에이전트 구축 문제를 이론이 아닌 직접 체험형으로 해결할 수 있도록 돕습니다.
원문 보기 →3.3 AI 시대의 디지털 주권: 통제와 혁신 사이에서 선택할 필요는 없다

AI 시대의 디지털 주권: 통제와 혁신 사이에서 선택할 필요는 없다
기업과 정부는 규제 준수와 주권 요구로 인해 민감 데이터를 온프레미스로 유지하면서 최신 AI 활용에 제약을 받고 있으며, 관할권 리스크(현지 규제 변화, 지식재산 보호, 외국 데이터 접근 요청 가능성)를 관리해야 합니다. AI 시대의 디지털 주권은 통제와 혁신 사이에서 반드시 하나를 선택할 필요가 없습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 Kimi K3가 이제 GitHub Copilot에서 사용 가능합니다
Kimi K3가 이제 GitHub Copilot에서 사용 가능합니다
GitHub Copilot에서 Kimi K3 모델을 사용할 수 있게 되었으나, GitHub Actions 관련 장애를 해결하기 위해 출시를 일시 중지했다. 문제가 완화되는 대로 출시를 재개할 예정이다.
원문 보기 →4.2 Microsoft.Testing.Platform의 테스트 보고: 빌드 실패에서 근본 원인까지

Microsoft.Testing.Platform의 테스트 보고: 빌드 실패에서 근본 원인까지
Microsoft.Testing.Platform가 GitHub Actions와 Azure DevOps에 실패를 통합하고, 파이프라인 기록을 활용해 회귀와 플레이크를 구분하며, 테스트 호스트 충돌 시에도 유용한 보고서를 보존한다.
원문 보기 →요약
Microsoft.Testing.Platform가 GitHub Actions와 Azure DevOps에 실패를 통합하고, 파이프라인 기록을 활용해 회귀와 플레이크를 구분하며, 테스트 호스트 충돌 시에도 유용한 보고서를 보존한다. 이 게시물은 .NET Blog에 게재된 “Test reporting in Microsoft.Testing.Platform: from red build to root cause”를 소개한다.
4.3 LitmusChaos 2026년 상반기 업데이트: 커뮤니티, 기여, 프로젝트 진행 상황

LitmusChaos 2026년 상반기 업데이트: 커뮤니티, 기여, 프로젝트 진행 상황
LitmusChaos는 클라우드 네이티브 기반의 오픈소스 카오스 엔지니어링 플랫폼으로, 통제된 실험을 통해 인프라의 취약점과 잠재적 장애를 식별하도록 돕는다. 2026년 Q1-Q2 업데이트에서는 커뮤니티 활동, 기여 현황, 프로젝트 진행 상황이 주요 내용으로 다뤄졌다.
원문 보기 →5. 블록체인 뉴스
5.1 우리는 명확성이 필요하다,” 전 뉴욕 주지사 앤드류 쿠오모가 말하다
우리는 명확성이 필요하다,” 전 뉴욕 주지사 앤드류 쿠오모가 말하다
전 뉴욕 주지사 Andrew Cuomo는 Clarity Act와 관련해 민주당이 정치적 게임을 하고 있다고 시사하며 명확성이 필요하다고 말했다. 이 발언은 Bitcoin Magazine에 게재된 기사에서 전해졌으며, 암호화폐 규제의 모호함에 대한 우려를 드러냈다.
원문 보기 →5.2 Breez, Glow 발표: 오픈소스 Bitcoin-스테이블코인 프로그레시브 웹 앱
Breez, Glow 발표: 오픈소스 Bitcoin-스테이블코인 프로그레시브 웹 앱
Breez가 오픈소스 Bitcoin-to-Stablecoins Progressive Web App인 Glow를 발표했다. Glow는 Spark를 통해 BTC 잔액에서 stablecoin을 전송하고, Passkeys로 로그인하며, 완전한 자가 보관을 유지한다. 이 소식은 Bitcoin Magazine에 게재됐다.
원문 보기 →5.3 원내총무 Barrasso, Crypto Clarity Act 지지하는 최신 의원 합류, 그러나 시간이 부족할 수도
원내총무 Barrasso, Crypto Clarity Act 지지하는 최신 의원 합류, 그러나 시간이 부족할 수도
상원 원내총무인 Barrasso 의원이 Crypto Clarity Act를 지지하는 최신 입법자가 되었지만, 상원이 휴회하기 전에 법안을 통과시킬 시간이 부족한 상황입니다. 공화당은 법안 통과를 촉구하고 있으나, 남은 일정이 촉박합니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| GitHub Actions와 Pages에서 가용성 저하 발생 | GeekNews (긱뉴스) | 2026년 8월 6일 GitHub Actions에서 시작된 장애가 Pages·Copilot·GitHub Enterprise Importer 등으로 확산됐으며, 이튿날 완화 조치 후 안정성 모니터링 단계로 전환됨 워크플로가 시작되지 않거나 실행 중 실패했고, Actions REST API 오류 와 예상치 못한 속도 |
| AMD, 모델을 실리콘에 새기는 AI 칩 스타트업 Taalas 인수 | GeekNews (긱뉴스) | AMD가 모델 가중치를 실리콘에 직접 새기는 Taalas 를 인수해 Nvidia가 주도하는 고성능 추론 시장 공략을 강화함 TSMC 6nm 공정의 모델 전용 칩 HC1 은 Meta Llama 3.1 8B를 초당 16,960토큰으로 처리해 발표 당시 Nvidia GPU보다 48배, Cerebras |
| 프롬프트로 프로토타입은 만들 수 있어도, 안목까지 만들 수는 없다 | GeekNews (긱뉴스) | 생성형 AI로 누구나 빠르게 완성품처럼 보이는 결과물을 만들 수 있게 됐지만, 무엇을 만들고 무엇을 버릴지 결정하는 안목과 판단력 은 오랜 비평과 반복적인 교정을 통해 형성됨 AI도 피드백을 통해 개선되지만, 점수를 높이는 방향으로 학습하는 것과 낯선 문제에서도 판단 근거를 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| AI/ML | 6건 | NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향, AWS Machine Learning Blog 관련 동향 |
| 기타 | 6건 | 기타 주제 |
| 클라우드 보안 | 3건 | AWS Security Blog 관련 동향, The Hacker News 관련 동향, Google Cloud Blog 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(6건)입니다. NVIDIA AI Blog 관련 동향, OpenAI Blog 관련 동향 등이 주요 이슈입니다. 기타(6건)도 주목할 트렌드입니다.
실무 체크리스트
P0 (즉시)
- Cisco, SD-WAN 및 IOS XE 취약점 12건 패치, CVSS 9.8점 버그 3건 포함 관련 긴급 패치 및 영향도 확인
- ThreatsDay: Odysseus RCE, 삼성 원클릭 탈취, iCloud 백도어 논쟁 + 추가 27건 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 새로운 Zapscape KVM 취약점으로 권한 있는 L1 게스트 코드가 Linux 호스트로 탈출할 수 있어 (CVE-2026-64561) 관련 보안 검토 및 모니터링
- 인터럽트 인젝션 공격, Intel 및 AMD CPU의 Spectre v2 방어 우회 가능 관련 보안 검토 및 모니터링
- GeForce NOW, 8월에 신작 26개로 게임 라이브러리 강화 관련 보안 검토 및 모니터링
- 미국심리학회와 함께하는 청년 정신 건강과 AI 협력 관련 보안 검토 및 모니터링
- Amazon Bedrock AgentCore에서 시간 기반 정책으로 AI 에이전트 보안 강화 관련 보안 검토 및 모니터링
P2 (30일 내)
- GeForce NOW, 8월에 신작 26개로 게임 라이브러리 강화 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 2건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 1건 인용 |
| Microsoft .NET Blog | devblogs.microsoft.com | 본문 1건 인용 |
| CNCF Blog | cncf.io | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 08월 06일 주간 보안 다이제스트: 악성코드·AI 에이전트·클라우드 (27건) — 2026-08-06
- 2026년 08월 08일 주간 보안 다이제스트: 악성코드·Kubernetes·클라우드 (29건) — 2026-08-08
- 2026년 08월 04일 주간 보안 다이제스트: 악성코드·클라우드·랜섬웨어 (29건) — 2026-08-04
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요