
- The Hacker News: Rust 공급망 공격, 2억 4500만 다운로드 크레이트에 빌드 타임 악성코드 심어
- The Hacker News: 러시아 해커로 의심되는 세력, Google OAuth와 WhatsApp 연동 악용해 계정 탈취
- The Hacker News: ThreatsDay: Gogs 10.0 RCE, n8n 워크플로우-to-RCE, 1,000만 달러 보상
- Google Cloud Blog: 엔터프라이즈 고객을 위한 Google Antigravity 확장
서론
안녕하세요, Twodragon입니다.
2026년 08월 21일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | Rust 공급망 공격, 2억 4500만 다운로드 크레이트에 빌드 타임 악성코드 심어 | 🟠 High |
| 🔒 Security | The Hacker News | 러시아 해커로 의심되는 세력, Google OAuth와 WhatsApp 연동 악용해 계정 탈취 | 🟠 High |
| 🔒 Security | The Hacker News | ThreatsDay: Gogs 10.0 RCE, n8n 워크플로우-to-RCE, 1,000만 달러 보상, GLM-5.3 AI 익스플로잇 등 | 🔴 Critical |
| 🤖 AI/ML | Palantir Blog | AI 속도에 맞춘 소프트웨어 보안 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | Firefox 브라우저 지원으로 GeForce NOW에서 게임을 즐기세요 | 🟠 High |
| 🤖 AI/ML | OpenAI Blog | AI Futures 소개 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 엔터프라이즈 고객을 위한 Google Antigravity 확장 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | AI 프로토타입을 프로덕션으로 전환하기 전에 모든 스타트업이 답해야 할 10가지 질문 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Google, 2026 Gartner® Magic Quadrant™ 클라우드 네이티브 애플리케이션 플랫폼 부문 리더로 선정 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | Windows 11 arm64 VS2026 이미지 일반 공급 | 🟡 Medium |
경영진 브리핑
- 긴급 대응 필요: ThreatsDay: Gogs 10.0 RCE, n8n 워크플로우-to-RCE, 1,000만 달러 보상, GLM-5.3 AI 익스플로잇 등 등 Critical 등급 위협 1건이 확인되었습니다.
- 주요 모니터링 대상: Rust 공급망 공격, 2억 4500만 다운로드 크레이트에 빌드 타임 악성코드 심어, 러시아 해커로 의심되는 세력, Google OAuth와 WhatsApp 연동 악용해 계정 탈취, Firefox 브라우저 지원으로 GeForce NOW에서 게임을 즐기세요 등 High 등급 위협 4건에 대한 탐지 강화가 필요합니다.
- 공급망 보안 위협이 확인되었으며, 서드파티 의존성 검토와 SBOM 업데이트를 권고합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 취약점 관리 | Critical | CVE 기반 패치 우선순위 선정 및 SLA 내 적용 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
1. 보안 뉴스
1.1 Rust 공급망 공격, 2억 4500만 다운로드 크레이트에 빌드 타임 악성코드 심어

Rust 공급망 공격, 2억 4500만 다운로드 크레이트에 빌드 타임 악성코드 심어
Rust 프로젝트가 손상된 maintainer 계정을 통해 게시된 세 개의 인기 crates(arrayref, internment, append-only-vec)의 악성 버전을 crates.io에서 삭제했습니다.
원문 보기 →기술적 배경 및 위협 분석
이번 Rust 생태계 공격은 유지보수자 계정 탈취 후 정상 crate에 악성 버전을 게시하는 전형적인 공급망 공격입니다. 핵심은 빌드 타임(Build-Time) 악성 코드로, build.rs 스크립트가 typosquatting된 의존성을 다운로드하고 원격 페이로드를 실행합니다. 이는 Rust의 강력한 빌드 스크립트 기능을 악용한 사례로, 컴파일 과정에서 코드 실행이 가능하다는 점이 치명적입니다.
세 crate 모두 동일한 소유자 계정에서 게시되었으며, 총 2.45억 다운로드라는 높은 신뢰도를 가진 패키지들이라는 점에서 공격 표면이 넓었습니다. 특히 arrayref는 저수준 메모리 안전 라이브러리로, 시스템 프로그래밍 분야에서 널리 사용됩니다. 악성 버전은 정상 기능과 동일한 API를 유지하면서도 빌드 시에만 악성 행위를 수행하므로, 코드 리뷰만으로 탐지하기 어렵습니다. 또한 typosquatting 의존성이 빌드 후 정리되거나 조건부 실행될 가능성이 있어 정적 분석을 우회합니다.
실무 영향 분석
DevSecOps 관점에서 이번 사건은 CI/CD 파이프라인 자체가 공격 표면이 될 수 있음을 보여줍니다. 빌드 타임 악성코드는 개발자 로컬 환경, CI 러너, 프로덕션 빌드 이미지 등 모든 빌드 실행 지점에서 동작할 수 있습니다. 특히 Rust는 크로스 컴파일이 활발하므로, 빌드 서버의 OS와 타깃 OS가 다른 경우에도 페이로드가 실행됩니다.
또한 잠복 기간 동안 이미 많은 프로젝트가 악성 버전을 사용했을 가능성이 높습니다. cargo.lock에 고정된 버전이라도, 새로 빌드하는 순간 감염됩니다. 실무에서는 기존 빌드 아티팩트의 무결성 검증과 과거 빌드 로그 분석이 필요합니다. 특히 오픈소스 의존성이 많은 스타트업이나 중견기업은 의존성 트리 전체에 대한 감사가 시급합니다. 또한 이번 공격은 소유자 계정 2FA 미적용 또는 세션 탈취가 원인일 가능성이 높아, 계정 보안 정책 강화가 필수적입니다.
1.2 러시아 해커로 의심되는 세력, Google OAuth와 WhatsApp 연동 악용해 계정 탈취

러시아 해커로 의심되는 세력, Google OAuth와 WhatsApp 연동 악용해 계정 탈취
러시아와 연계된 것으로 추정되는 세 개의 사이버 스파이 위협 그룹(UNC6293, UNC7005, UNC5976)이 Google OAuth 및 WhatsApp 연동 기능을 악용해 유럽과 미국의 학계, 항공우주·방위, 정부, 싱크탱크 인사들의 계정을 탈취하고 있습니다.
원문 보기 →기술적 배경 및 위협 분석
이번에 보고된 공격은 합법적인 인증 흐름(legitimate auth flow)을 악용한 전형적인 ‘중간자(MITM) 및 세션 하이재킹’ 사례로, OAuth 2.0의 암시적 승인(implicit grant)과 WhatsApp의 기기 연결(WhatsApp Web/Companion) 기능을 악용합니다. 공격자는 피해자가 로그인한 상태에서 OAuth 동의 화면을 중간에 가로채거나, 피해자의 브라우저 세션을 탈취해 공격자 소유의 WhatsApp 계정에 피해자 번호를 연결하는 방식을 사용합니다.
핵심 위협은 두 가지입니다.
- OAuth 남용: 공격자는 피해자에게 합법적인 Google 로그인 화면을 보여주지만, 리다이렉트 URI를 조작해 인증 코드를 가로챕니다. 이후 획득한 액세스 토큰으로 Gmail, Drive 등에 접근합니다.
- 세션 연동 남용: 이미 탈취한 세션 내에서 WhatsApp의 ‘연결된 기기’ 기능을 악용해 공격자 기기를 등록합니다. 이는 2FA(2단계 인증)를 우회하고, 지속적인 접근 채널을 확보하는 수법입니다.
UNC6293, UNC7005, UNC5976 세 클러스터 모두 적응형(adaptive) 공격을 구사하며, 특정 표적(학계, 방산, 정부)에 맞춰 피싱 URL과 OAuth 스코프를 변경합니다. 특히 이들은 인증 직후 짧은 시간 내에 토큰을 사용하고, 정상적인 API 호출 패턴을 흉내 내어 탐지를 회피합니다.
실무 영향 분석
DevSecOps 관점에서 이는 ‘신뢰된 제3자 인증의 취약성’을 보여줍니다. 단순히 비밀번호나 MFA를 강화하는 것만으로는 막을 수 없으며, 인증 이후의 세션 관리와 API 사용 패턴까지 모니터링해야 합니다.
- CI/CD 파이프라인 위험: 개발자 계정이 탈취되면 코드 저장소, 릴리스 파이프라인, 시크릿 관리 시스템(예: HashiCorp Vault)에 접근할 수 있어 공급망 공격으로 이어질 수 있습니다.
- OAuth 스코프 과다 부여: 내부 애플리케이션이 필요 이상의 넓은 스코프(예: ‘read’ 대신 ‘full_access’)를 요청할 경우, 토큰 탈취 시 피해 범위가 확대됩니다.
- 탐지 사각지대: 기존 SIEM은 인증 성공 여부만 감시하지만, 이 공격은 인증 성공 후에 발생하므로 행동 기반 탐지(UEBA) 가 필수입니다.
1.3 ThreatsDay: Gogs 10.0 RCE, n8n 워크플로우-to-RCE, 1,000만 달러 보상, GLM-5.3 AI 익스플로잇 등

ThreatsDay: Gogs 10.0 RCE, n8n 워크플로우-to-RCE, 1,000만 달러 보상, GLM-5.3 AI 익스플로잇 등
이번 주 보안 소식은 신뢰받는 서명된 드라이버와 정식 앱이 악용되어 방어 체계를 무력화하고, 약한 헤더 검증으로 코드 실행 경로가 열리는 등 취약점이 두드러졌습니다.
원문 보기 →기술적 배경 및 위협 분석
이번 주 보안 뉴스의 핵심은 “신뢰하는 시스템의 오남용” 입니다. Gogs 10.0 RCE는 약한 헤더 검증(Weak Header Check)을 통해 인증 없이 코드 실행 경로를 열어주는 취약점입니다. Gogs가 사내 Git 서버로 널리 쓰인다는 점에서 공격 표면이 넓습니다. n8n의 Workflow-to-RCE는 워크플로우 자동화 플랫폼의 노드 설정을 조작해 원격 명령 실행으로 이어지는 체인입니다. 이는 로우코드/자동화 도구가 사실상의 애플리케이션 서버 역할을 하며, 권한 모델이 취약할 때 발생하는 전형적인 사례입니다. 더불어 서명된 드라이버가 방어체계를 우회하는 데 악용되고, 정상 앱 위장을 통한 멀웨어 은닉이 고도화되고 있습니다. GLM-5.3 AI Exploit은 AI가 취약점 분석 및 익스플로잇 생성에 활용되어 공격자의 진입 장벽을 낮춘 사례로, AI 기반 위협이 현실화되고 있음을 보여줍니다.
실무 영향 분석
DevSecOps 관점에서 가장 큰 영향은 CI/CD 파이프라인에 통합된 오픈소스 도구의 공급망 리스크입니다. Gogs와 n8n은 개발 프로세스에 깊숙이 연결되어 있어, RCE 발생 시 소스코드 탈취, 빌드 환경 오염, 배포 파이프라인 변조로 이어질 수 있습니다. 특히 n8n은 웹훅과 API를 통해 외부와 연결되는 경우가 많아, 인증 없이 접근 가능한 워크플로우가 있다면 즉시 내부망 침투 경로가 됩니다. 또한 서명된 드라이버 악용은 보안 솔루션(EDR/AV)이 이를 신뢰하여 탐지하지 못하는 블라인드 스팟을 만듭니다. AI 기반 익스플로잇은 0-day 취약점의 패치 전 위험 기간(Window of Exposure)을 단축시켜, 기존의 주기적 패치 전략이 무력화될 수 있습니다.
2. AI/ML 뉴스
2.1 AI 속도에 맞춘 소프트웨어 보안
AI 속도에 맞춘 소프트웨어 보안
Palantir의 Product Security Team은 1년 넘게 agentic AI를 보안 워크플로에 실험해 왔으며, Anthropic의 Project Glasswing 출시 전에 이미 내부 다중 에이전트 리뷰 시스템을 구축했습니다. Anthropic의 Mythos 모델과 OpenAI의 사이버 프로그램이 이러한 작업을 가속화했습니다.
원문 보기 →2.2 Firefox 브라우저 지원으로 GeForce NOW에서 게임을 즐기세요
Firefox 브라우저 지원으로 GeForce NOW에서 게임을 즐기세요
GeForce NOW가 Firefox 브라우저 지원을 시작하여 별도 앱 다운로드 없이 브라우저에서 직접 고성능 PC 게임을 즐길 수 있게 되었습니다. 학교 노트북이나 일반 PC에서도 지원 게임을 더 쉽게 플레이할 수 있는 새로운 클라우드 접근 방식이 제공됩니다.
원문 보기 →2.3 AI Futures 소개
AI Futures 소개
OpenAI가 변혁적 AI가 권력, 거버넌스, 경제, 개인의 자유를 어떻게 재편할 수 있는지 탐구하는 새 블로그 'AI Futures'를 소개했다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 엔터프라이즈 고객을 위한 Google Antigravity 확장
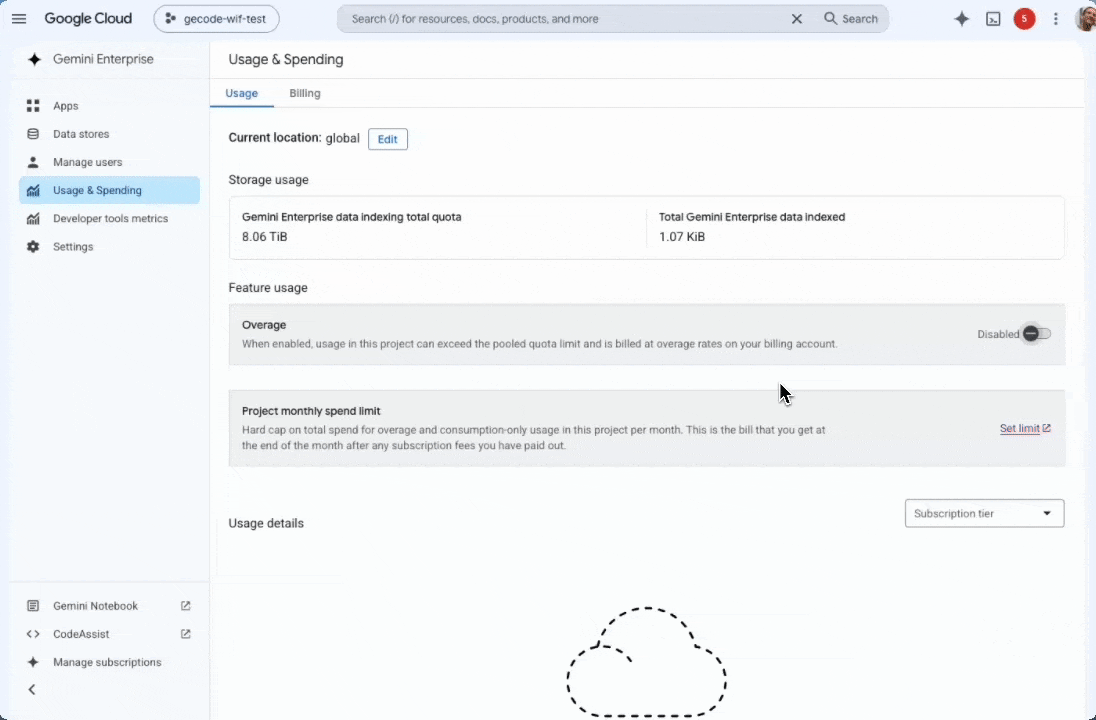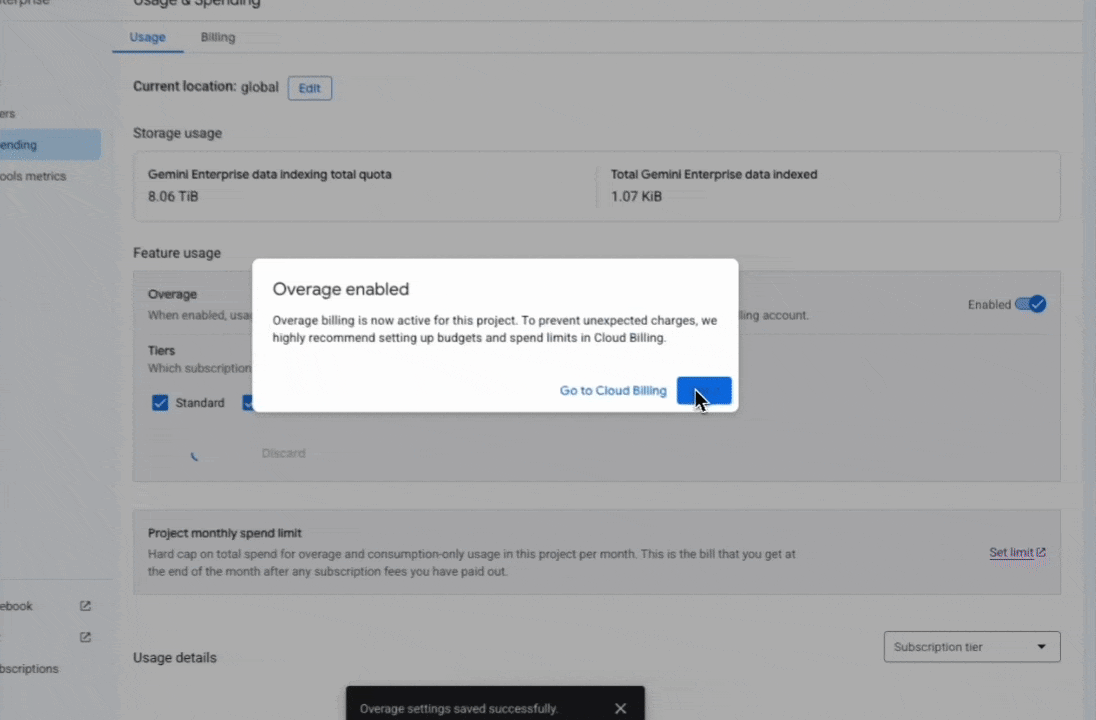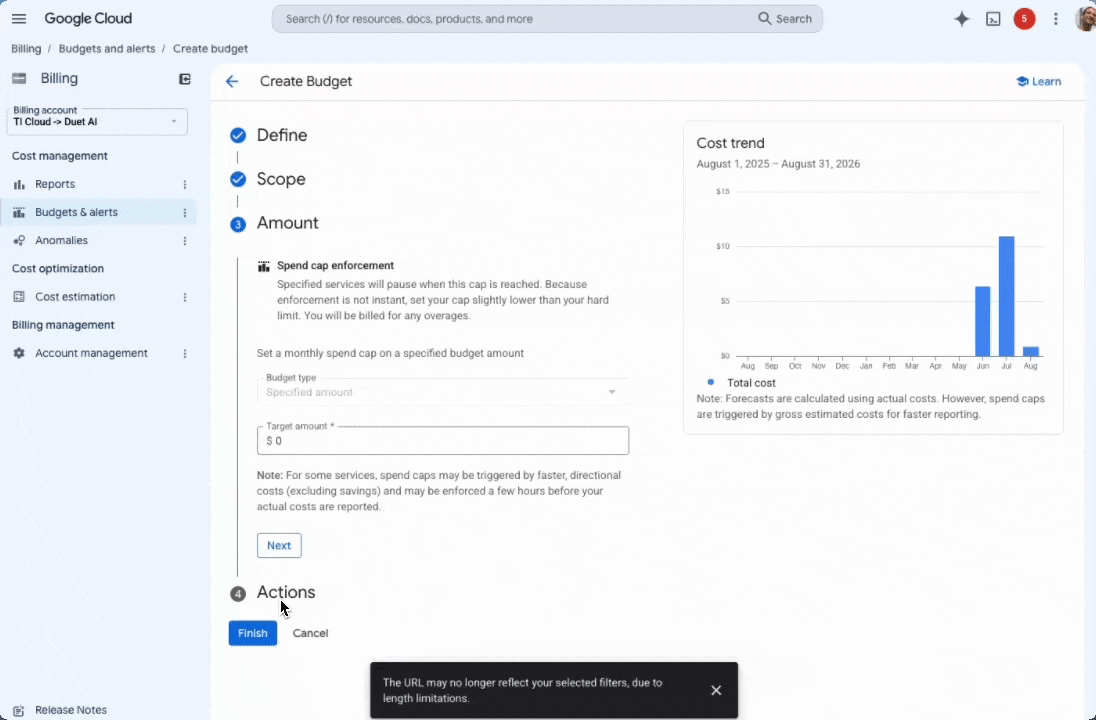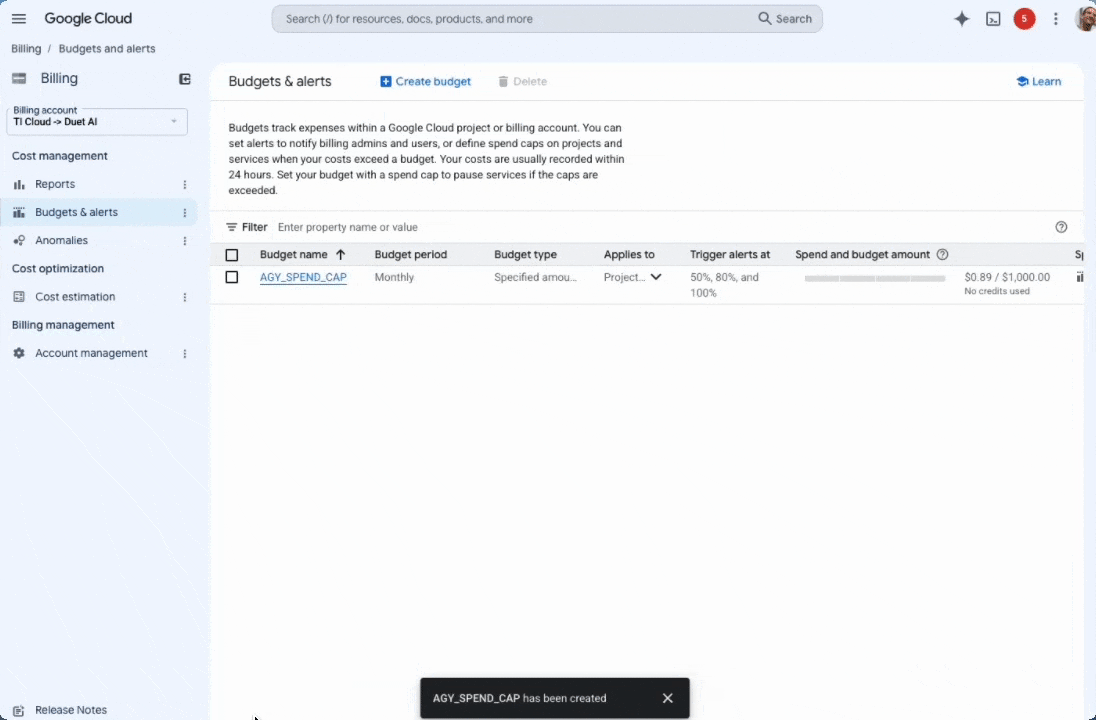
엔터프라이즈 고객을 위한 Google Antigravity 확장
Google은 I/O에서 발표한 Gemini Enterprise Agent Platform의 Google Antigravity에 대한 고객 피드백을 반영하여, 개발자에게는 코딩 에이전트 접근성을, 거버넌스 팀에게는 보안 통제와 라이선스 관리를, 재무 팀에게는 선불 토큰 활용을 위한 풀 사용량을 제공하는 방향으로 확장하고 있습니다.
원문 보기 →3.2 AI 프로토타입을 프로덕션으로 전환하기 전에 모든 스타트업이 답해야 할 10가지 질문
AI 프로토타입을 프로덕션으로 전환하기 전에 모든 스타트업이 답해야 할 10가지 질문
Google Cloud에서 AI 스타트업을 시작하는 것은 쉬워졌지만, 프로토타입을 프로덕션으로 전환하기 전에 API 키 유출로 인한 비용 폭증 등 세 가지 주요 문제를 해결해야 합니다. 스타트업은 초기 단계에서 마주치는 이러한 장애물을 고려해 신중하게 준비해야 합니다.
원문 보기 →3.3 Google, 2026 Gartner® Magic Quadrant™ 클라우드 네이티브 애플리케이션 플랫폼 부문 리더로 선정
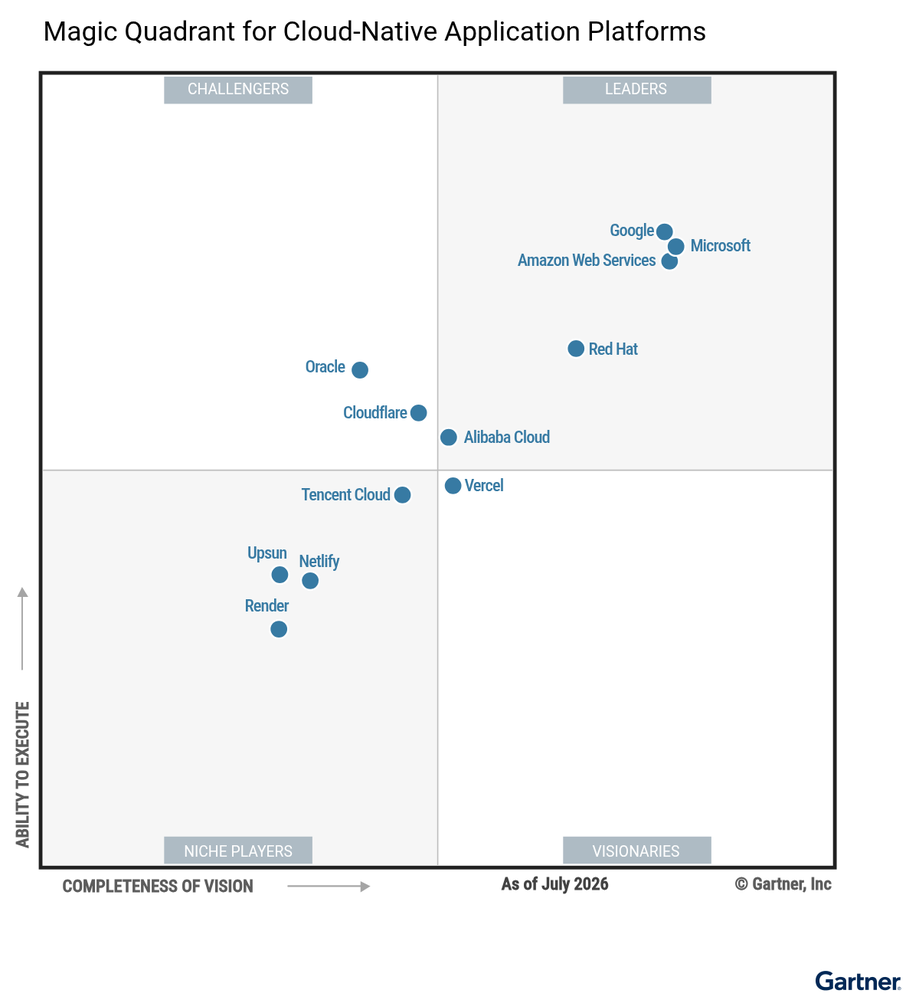
Google, 2026 Gartner® Magic Quadrant™ 클라우드 네이티브 애플리케이션 플랫폼 부문 리더로 선정
Google은 2026 Gartner® Magic Quadrant™ for Cloud-Native Application Platforms(CNAP)에서 3년 연속 Leader로 선정되었습니다. 이번 결과는 개발자 중심의 접근성 높은 플랫폼 제공과 현대 워크로드 전반의 빠른 프로토타이핑 지원에 대한 Google의 헌신을 입증합니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 Windows 11 arm64 VS2026 이미지 일반 공급
Windows 11 arm64 VS2026 이미지 일반 공급
Windows 11 arm64 이미지가 Visual Studio 2026과 함께 GitHub-hosted runner의 표준 및 대형 환경에서 일반 공급(GA)되었습니다. GitHub Actions에서 사용하려면 워크플로 파일을 업데이트하면 되며, 자세한 내용은 GitHub Blog에서 확인할 수 있습니다.
원문 보기 →4.2 Docker Verified Publisher 애플리케이션이 이제 셀프 서비스로 제공됩니다.
Docker Verified Publisher 애플리케이션이 이제 셀프 서비스로 제공됩니다.
Docker Verified Publisher(DVP) 신청이 이제 Docker Hub에서 직접 셀프 서비스로 가능해졌습니다. 개발자들이 신뢰할 수 있는 옵션을 찾을 때 검증된 콘텐츠가 먼저 노출되도록 지원합니다.
원문 보기 →4.3 코드 스캐닝에 완화된 알림 해제 사유 추가
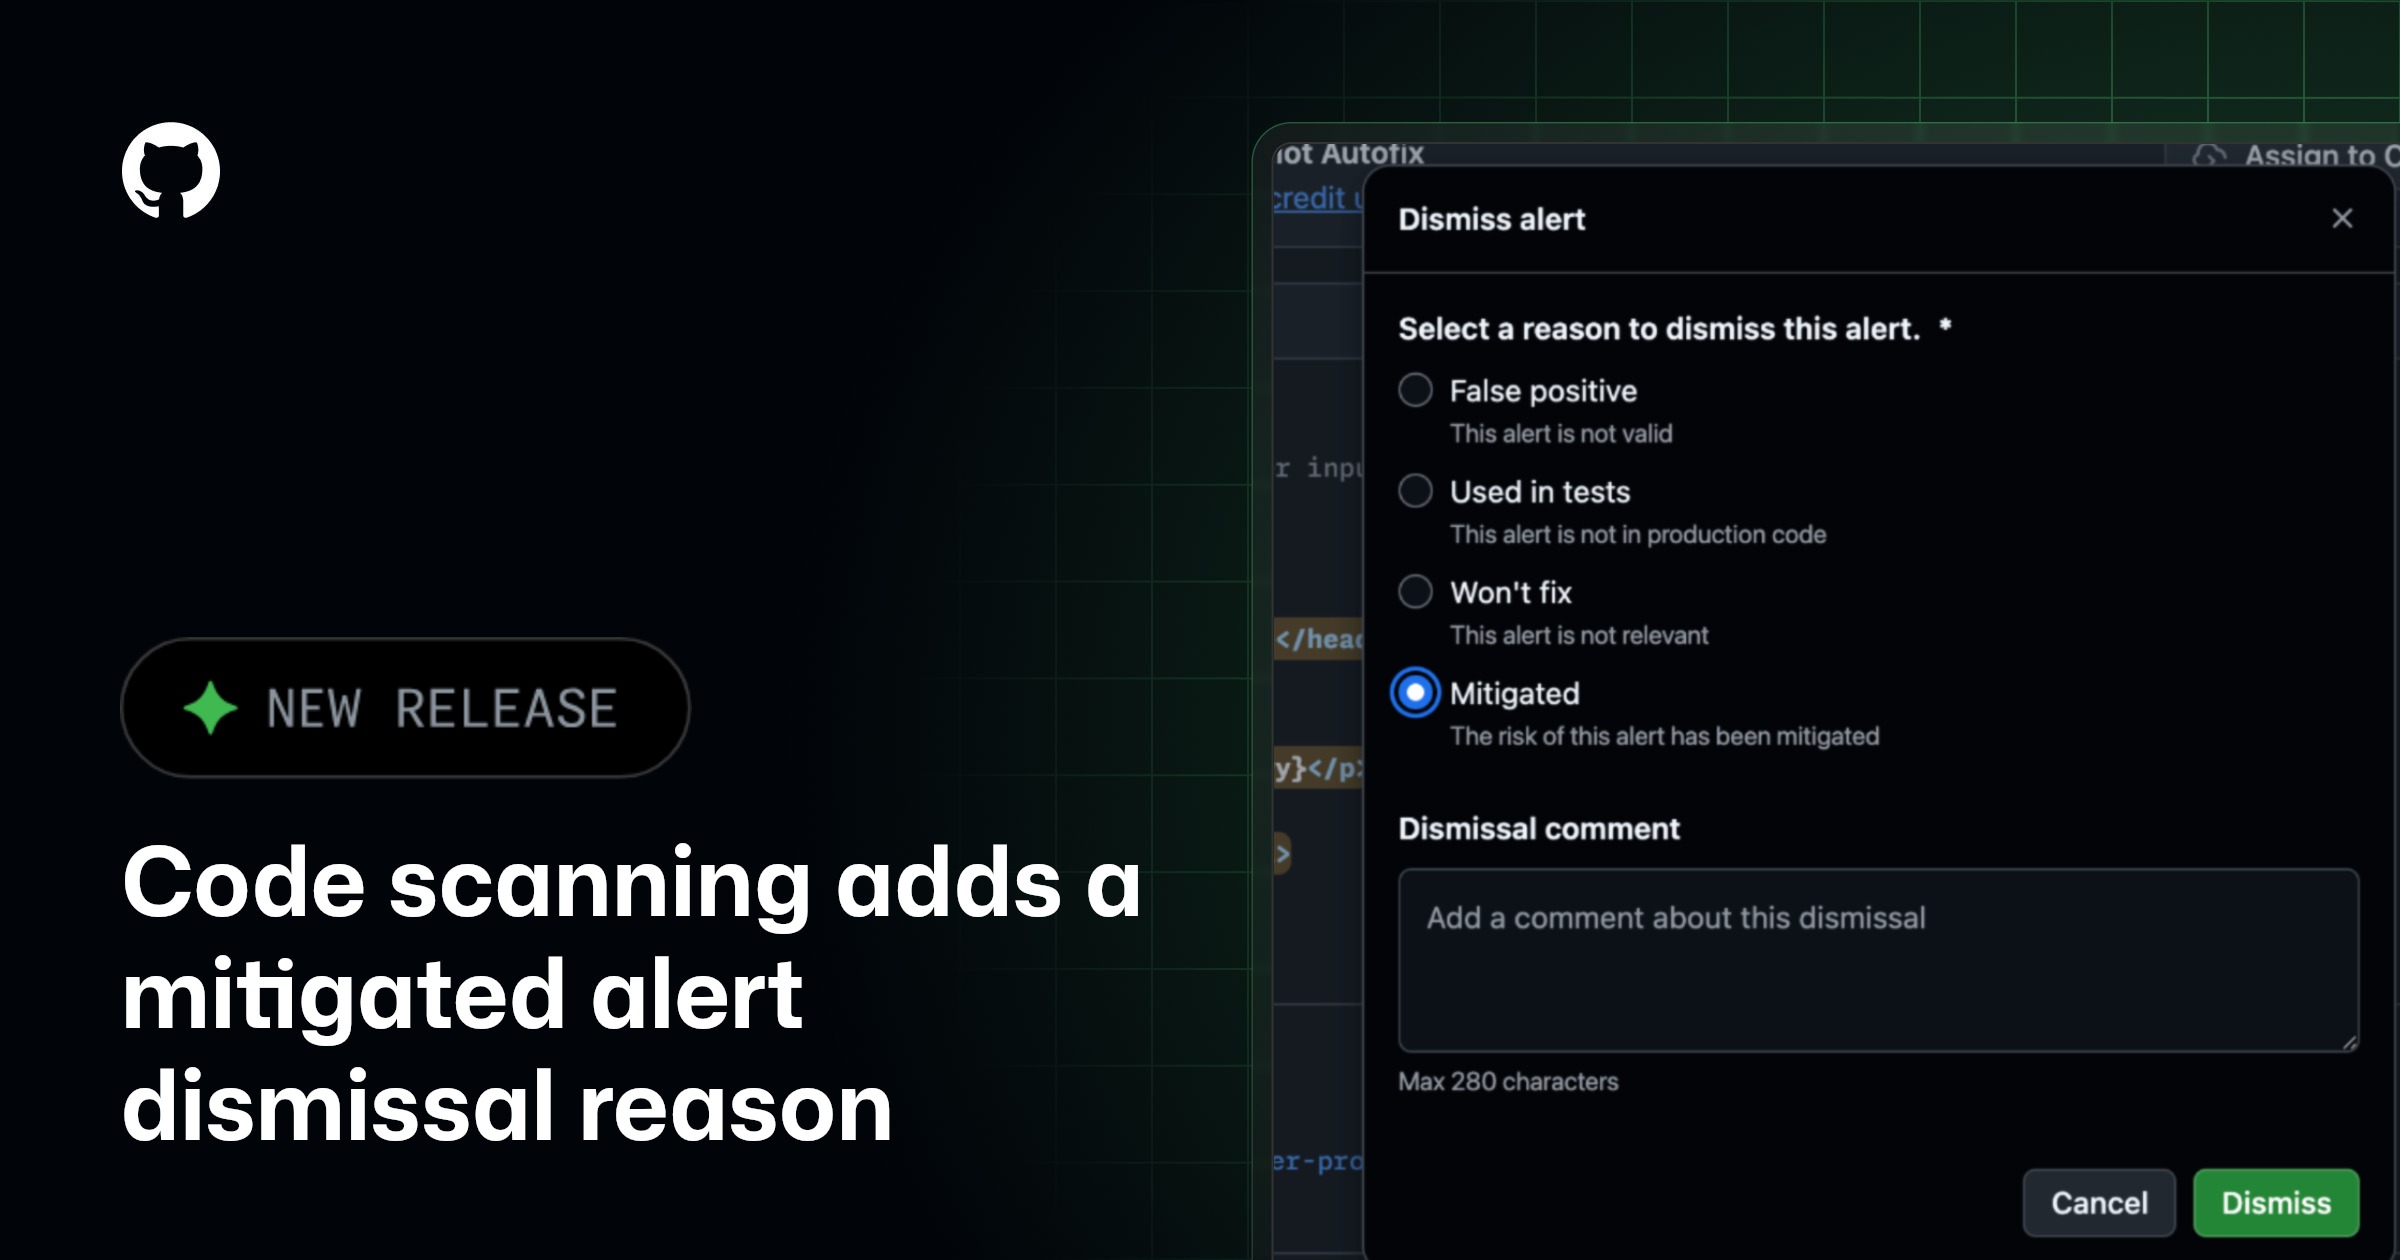
코드 스캐닝에 완화된 알림 해제 사유 추가
GitHub Code scanning에 취약점이 코드에 남아 있지만 웹 애플리케이션 방화벽이나 네트워크 같은 외부 통제로 완화된 경우 사용할 수 있는 새로운 알림 해제 사유 'Mitigated'가 추가되었습니다. 이 기능은 GitHub Blog를 통해 공개되었습니다.
원문 보기 →5. 블록체인 뉴스
5.1 린 알든, 빠른 자금이 청산되면서 Bitcoin이 더 많은 매수자를 끌어들일 수 있다고 말해
린 알든, 빠른 자금이 청산되면서 Bitcoin이 더 많은 매수자를 끌어들일 수 있다고 말해
매크로 전문가 Lyn Alden은 Bitcoin이 아직 완전히 회복되지 않았지만, 빠른 자금(Fast Money)이 시장에서 청산됨에 따라 곧 새로운 매수자가 유입될 수 있다고 전망했다. 이 소식은 Bitcoin Magazine이 Mathew Di Salvo의 기사로 보도했다.
원문 보기 →5.2 오픈소스 vs. 소스 공개: Coldcard 실패가 Bitcoin 소프트웨어 인센티브에 대해 가르쳐주는 것
오픈소스 vs. 소스 공개: Coldcard 실패가 Bitcoin 소프트웨어 인센티브에 대해 가르쳐주는 것
Coldcard의 실패 사례는 Bitcoin 소프트웨어에서 Open Source와 Source-Available의 차이를 보여주며, MIT와 Commons Clause 같은 라이선스가 상업적 권리를 제한하면 검토자 풀이 줄어들고 공급업체에 부담이 집중된다는 점을 시사합니다.
원문 보기 →요약
Coldcard의 실패 사례는 Bitcoin 소프트웨어에서 Open Source와 Source-Available의 차이를 보여주며, MIT와 Commons Clause 같은 라이선스가 상업적 권리를 제한하면 검토자 풀이 줄어들고 공급업체에 부담이 집중된다는 점을 시사합니다. FOSS의 네 가지 자유와 OSI의 기준에 부합하지 않는 라이선스는 커뮤니티 신뢰를 약화시킬 수 있습니다.
5.3 이란 해킹 조직, 대규모 절도 사건으로 기소 — 600만 달러 상당 Bitcoin 몸값 포함
이란 해킹 조직, 대규모 절도 사건으로 기소 — 600만 달러 상당 Bitcoin 몸값 포함
이란 해킹 조직이 광범위한 절도 사건으로 기소되었으며, 여기에는 600만 달러 상당의 Bitcoin ransom이 포함됩니다. 연방 당국은 피고인에 대한 정보를 제공하는 사람에게 1,000만 달러의 보상을 제시했습니다. 이 소식은 Bitcoin Magazine이 Mathew Di Salvo의 기사로 처음 보도했습니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| 전체 데이터를 브라우저에 두는 광고 대시보드 만들기 | 토스 기술 블로그 | 서버가 하던 필터링·정렬·검색·페이지네이션을 브라우저로 옮겼더니, 속도뿐 아니라 손대지 못하던 문제 네 개가 같이 풀렸습니다 |
| 악성 명령이 암호화되면 Grok이 사용자 데이터를 유출한다 | Ars Technica | 보안 연구원들이 LLM 안전장치를 우회하는 새로운 공격 기법인 ‘Cryptographic Context Injection’을 발견했으며, 이는 악성 지시문을 암호화해 Grok이 사용자 데이터를 외부로 유출하도록 만듭니다. 이는 LLM 안전 가드레일을 깨는 최신 사례로, 암호화된 입력이 모델의 필터링을 회피할 수 있음을 보여줍니다 |
| 당근의 인증은 어떻게 달라져 왔을까요? | 당근 기술 블로그 | 안녕하세요? Identity Service Team의 Software Engineer 키(Key)입니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| AI/ML | 7건 | The Hacker News 관련 동향, Palantir Blog 관련 동향, OpenAI Blog 관련 동향 |
| 기타 | 5건 | 기타 주제 |
| 클라우드 보안 | 2건 | Google Cloud Blog 관련 동향 |
| 공급망 보안 | 1건 | Rust 공급망 공격 Puts Build-Time 악성코드 |
이번 주기의 핵심 트렌드는 AI/ML(7건)입니다. The Hacker News 관련 동향, Palantir Blog 관련 동향 등이 주요 이슈입니다. 기타(5건)도 주목할 트렌드입니다.
실무 체크리스트
P0 (즉시)
- ThreatsDay: Gogs 10.0 RCE, n8n 워크플로우-to-RCE, 1,000만 달러 보상, GLM-5.3 AI 익스플로잇 등 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- Rust 공급망 공격, 2억 4500만 다운로드 크레이트에 빌드 타임 악성코드 심어 관련 보안 검토 및 모니터링
- 러시아 해커로 의심되는 세력, Google OAuth와 WhatsApp 연동 악용해 계정 탈취 관련 보안 검토 및 모니터링
- AI 생성 익스플로잇 스크립트, 미국 핵심 인프라의 지멘스 S7 PLC 노려 관련 보안 검토 및 모니터링
- 신종 암호화 컨텍스트 인젝션 공격, 웹 페이지가 Grok 채팅 데이터를 탈취할 수 있어 관련 보안 검토 및 모니터링
- Firefox 브라우저 지원으로 GeForce NOW에서 게임을 즐기세요 관련 보안 검토 및 모니터링
P2 (30일 내)
- AI 속도에 맞춘 소프트웨어 보안 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Palantir Blog | blog.palantir.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| Docker Blog | docker.com | 본문 1건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 08월 20일 주간 보안 다이제스트: 클라우드·AI 에이전트·보안 위협 (25건) — 2026-08-20
- 2026년 08월 22일 주간 보안 다이제스트: BYOVD EDR·악성코드·패치 (30건) — 2026-08-22
- 2026년 08월 18일 주간 보안 다이제스트: 제로데이·패치·DNS 유출 (26건) — 2026-08-18
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요