
- The Hacker News: 14개의 트로이 목마화된 npm 패키지, AI 지원 C2를 탑재한 RedC2 4.0 리눅스 백도어 유포
- The Hacker News: Microsoft Defender 자체 드라이버가 부팅 시 보안 소프트웨어를 삭제하는 데 악용될 수 있다
- The Hacker News: Android Car 악성코드, 내장 업데이터 통해 확산…광고 사기 및 프록시 봇넷 악용
- Google Cloud Blog: Google Cloud의 새로운 소식
서론
안녕하세요, Twodragon입니다.
2026년 08월 22일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 14개의 트로이 목마화된 npm 패키지, AI 지원 C2를 탑재한 RedC2 4.0 Linux 백도어 유포 | 🟠 High |
| 🔒 Security | The Hacker News | Microsoft Defender 자체 드라이버가 부팅 시 보안 소프트웨어를 삭제하는 데 악용될 수 있다 | 🟠 High |
| 🔒 Security | The Hacker News | Android Car 악성코드, 내장 업데이터 통해 확산…광고 사기 및 프록시 봇넷 악용 | 🟠 High |
| 🤖 AI/ML | Google DeepMind Blog | 아타리에서 EVE Online까지: 게임 분야 15년 AI 연구의 성과를 바탕으로 | 🟡 Medium |
| 🤖 AI/ML | Netflix Tech Blog | 두 가지 Flink Autoscaler 이야기 | 🟠 High |
| 🤖 AI/ML | AWS Machine Learning | 에이전틱 데이터 운영 플랫폼(ADOP): 데이터 엔지니어링을 몇 시간으로 단축 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | Google Cloud의 새로운 소식 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | Cloud CISO Perspectives: AI 시대에도 흔들림 없는 보안 기본기 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 에이전트가 더 잘 위임하는 방법 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | 차단된 사용자 관리를 위한 더 나은 도구 | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: 14개의 트로이 목마화된 npm 패키지, AI 지원 C2를 탑재한 RedC2 4.0 Linux 백도어 유포, Microsoft Defender 자체 드라이버가 부팅 시 보안 소프트웨어를 삭제하는 데 악용될 수 있다, Android Car 악성코드, 내장 업데이터 통해 확산…광고 사기 및 프록시 봇넷 악용 등 High 등급 위협 6건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 14개의 트로이 목마화된 npm 패키지, AI 지원 C2를 탑재한 RedC2 4.0 Linux 백도어 유포

14개의 트로이 목마화된 npm 패키지, AI 지원 C2를 탑재한 RedC2 4.0 Linux 백도어 유포
연구진이 정상적인 달력 및 스트릭 유틸리티로 위장한 14개의 트로이 목마화된 npm 패키지를 발견했으며, 이들은 AI 기반 Linux 백도어인 RedC2 4.0을 은밀히 배포하도록 설계되었습니다. 모듈이 로드되면 번들된 바이너리를 실행 가능하게 만든 후 분리된 백그라운드 프로세스로 실행합니다.
원문 보기 →기술적 배경 및 위협 분석
이번에 발견된 14개의 트로이 목마화된 npm 패키지는 달력·스트릭(Streak) 유틸리티로 위장했지만, 실제로는 AI 기반 C2(Command & Control) 채널을 가진 RedC2 4.0 Linux 백도어를 은닉 전달합니다. 패키지가 로드되면 번들된 바이너리를 실행 권한으로 변경한 뒤 detached background process로 실행하여 사용자 인지 없이 지속성을 확보합니다.
주요 기술적 특징은 다음과 같습니다:
- AI-Assisted C2: C2 트래픽을 AI 모델로 생성·변조하여 기존의 시그니처 기반 탐지를 우회할 가능성이 높습니다.
- 공급망 공격 특성: 정상적인 유틸리티처럼 보이므로 개발자가 의존성 추가 시 쉽게 통과시킬 수 있습니다.
- Linux 타깃: CI/CD 파이프라인, 개발 머신, 서버리스 환경이 주요 감염 대상이 될 수 있습니다.
- 실행 방식: 모듈 로드 시점에 바이너리를 드롭하므로,
npm install단계에서 감염이 시작됩니다.
실무 영향 분석
DevSecOps 관점에서 이 위협은 개발 환경과 배포 파이프라인 전체를 오염시킬 수 있는 심각한 공급망 공격입니다.
- CI/CD 파이프라인 감염: 빌드 에이전트에 설치된 npm 패키지를 통해 백도어가 유포되면, 이후 모든 빌드 산출물이 오염될 수 있습니다.
- 개발자 워크스테이션 위험: 개발자가 로컬에서
npm install만 해도 백도어가 실행되어 소스코드, SSH 키, 클라우드 자격증명이 탈취될 수 있습니다. - 탐지 난이도 증가: AI 기반 C2는 기존의 네트워크 이상 징후 탐지(예: 고정 IP/도메인 기반 블랙리스트)를 회피하므로, 행동 기반 탐지가 필수적입니다.
- 사후 대응 비용 증가: 백도어가 설치된 후 발견되면 이미 소스코드와 인프라 정보가 유출되었을 가능성이 높아 사고 조사 범위가 확대됩니다.
1.2 Microsoft Defender 자체 드라이버가 부팅 시 보안 소프트웨어를 삭제하는 데 악용될 수 있다

Microsoft Defender 자체 드라이버가 부팅 시 보안 소프트웨어를 삭제하는 데 악용될 수 있다
Check Point Research가 Microsoft Defender의 정식 서명된 부팅 시 복구 드라이버(BTR.sys)를 악용해 Windows 7부터 Windows 11 25H2까지의 시스템에서 커널 수준의 임의 파일 및 레지스트리 작업을 수행할 수 있는 기법을 공개했습니다.
원문 보기 →기술적 배경 및 위협 분석
이번에 공개된 기법은 서명된 드라이버 남용(Signed Driver Abuse) 의 전형적인 사례로, Microsoft Defender의 정식 부팅 시 제거 도구인 BTR.sys를 공격자가 악용하는 방식입니다. 핵심은 소프트웨어 취약점(CVE) 없이, 외부 드라이버 반입 없이 이미 시스템에 존재하는 신뢰된 커널 모듈을 사용해 임의 파일/레지스트리 삭제를 수행한다는 점입니다.
- 동작 원리: Windows 부팅 과정에서 BTR.sys는 서명 검증을 통과하므로 커널에 로드됩니다. 공격자는 이 드라이버의 IOCTL(제어 코드)을 호출하거나 특정 레지스트리/파일 경로를 조작하여, 드라이버가 제공하는 삭제 루틴을 임의 대상에 매핑합니다. 결과적으로 보안 제품(EDR/AV)의 드라이버, 서비스, 레지스트리 키를 부팅 단계에서 제거하여 보안 솔루션을 무력화시킵니다.
- 위협의 특수성: 취약점 패치가 불가능하며, 서명된 MS 드라이버를 사용하므로 실행 정책 우회 시그니처 탐지가 어렵습니다. Windows 7부터 11 25H2까지 전 범위에 영향이 있어, 레거시 환경과 최신 환경 모두 노출됩니다. 공격자는 이미 로컬 관리자 권한을 획득한 상태(사전 침투 완료)에서 지속성 확보 및 보안 솔루션 제거 목적으로 사용할 가능성이 높습니다.
실무 영향 분석
DevSecOps 관점에서 이 위협은 공격 표면이 아닌 신뢰 체인(Trust Chain)의 취약점입니다. CI/CD 파이프라인에서 빌드, 테스트, 배포 중 생성되는 아티팩트에 악성 코드가 포함되지 않더라도, 이미 운영 중인 인프라의 에이전트가 부팅 시 삭제되면 사고 대응과 포렌식이 크게 지연됩니다.
- 모니터링 공백: EDR/AV가 제거되면 침입 탐지 로그가 중단되어, 공격자는 이후 랜섬웨어나 데이터 유출을 자유롭게 수행할 수 있습니다.
- 패치 적용 불가: MS가 드라이버 서명을 취소하거나 동작을 제한하지 않는 한, 기존 보안 패치로는 해결되지 않습니다. 따라서 실행 환경의 통제(애플리케이션 허용 목록, 커널 모듈 서명 검증 강화) 가 중요해집니다.
- 이중자격 증명 위험: 로컬 관리자 권한이 이미 탈취된 시나리오를 가정하므로, 권한 상승 방어(Privilege Access Management) 와 부팅 무결성 검증이 병행되어야 합니다.
1.3 Android Car 악성코드, 내장 업데이터 통해 확산…광고 사기 및 프록시 봇넷 악용

Android Car 악성코드, 내장 업데이터 통해 확산…광고 사기 및 프록시 봇넷 악용
연구진이 DoFun이 개발한 Android 기반 차량 헤드 유닛 펌웨어를 감염시키도록 설계된 새로운 악성코드군을 발견했습니다. Kaspersky는 이 악성코드가 다단계 다운로더를 통해 광고 사기(ad fraud)와 프록시 봇넷(proxy botnet)을 구축하는 것을 목표로 하며, 내장 업데이터를 통해 확산된다고 밝혔습니다.
원문 보기 →기술적 배경 및 위협 분석
이번에 발견된 DoFun 차량용 헤드유닛(Head Unit) 펌웨어를 표적으로 하는 신종 악성코드는 공급망(Supply Chain) 공격의 전형적인 사례입니다. 차량 내장 업데이터(Built-in Updater)를 감염 경로로 사용한다는 점에서, 단순 사용자 기기 감염이 아닌 펌웨어 업데이트 서버 또는 업데이트 패키지 자체의 무결성 침해를 시사합니다.
Kaspersky가 2026년 6월에 발견했다는 점을 고려하면, 악성코드는 이미 수개월간 잠복하며 다단계 다운로더(Multi-stage Downloader) 로 동작했을 가능성이 높습니다. 최종 목적은 광고 사기(Ad Fraud)와 프록시 봇넷(Proxy Botnet) 구축입니다. 이는 단순히 차량 인포테인먼트(IVI) 시스템을 마비시키는 것이 아니라, 차량을 무단 프록시 노드로 전환하여 대규모 트래픽 우회 및 불법 광고 클릭을 발생시키는 수익형 공격입니다.
특히 위협이 심각한 이유는 차량용 펌웨어의 업데이트 검증 절차가 모바일 OS보다 취약한 경우가 많고, 임베디드 환경 특성상 보안 패치가 지연되기 때문입니다. 또한, OTA(Over-The-Air) 업데이트 메커니즘 자체가 신뢰 체인(Trust Chain)으로 연결되어 있어, 한 번 침해되면 이후 모든 업데이트가 악성 콘텐츠로 교체될 수 있습니다.
실무 영향 분석
DevSecOps 실무자 관점에서 이 위협은 CI/CD 파이프라인과 차량용 펌웨어 빌드/배포 프로세스의 보안 격차를 그대로 드러냅니다.
- 빌드 환경 오염 위험: 업데이터가 악성코드를 내려받는 경로가 개발/빌드 서버 또는 릴리스 저장소와 연결되어 있다면, 코드 서명(Signing) 키가 탈취되지 않았더라도 빌드 산출물 교체(Artifact Substitution) 공격에 노출될 수 있습니다.
- 런타임 모니터링 불가: 차량 헤드유닛은 일반 서버와 달리 EDR/AV 에이전트 설치가 제한적이므로, 사전 예방(Prevention)과 이미지 무결성 검증(Integrity Verification) 이 유일한 방어선이 됩니다.
- 규제 및 법적 리스크: 차량 데이터 프라이버시(예: GDPR, 자동차보안법) 측면에서 프록시 봇넷으로 악용된 차량은 개인정보 유출 및 사이버보안 인증(UN R155) 요구사항 위반으로 간주될 수 있습니다.
- 업데이트 롤백의 어려움: 임베디드 시스템은 롤백 시에도 플래시 메모리 상태에 따라 부분 업데이트가 불가능할 수 있어, 침해 사고 발생 시 전체 펌웨어 재설계까지 고려해야 합니다.
2. AI/ML 뉴스
2.1 아타리에서 EVE Online까지: 게임 분야 15년 AI 연구의 성과를 바탕으로

아타리에서 EVE Online까지: 게임 분야 15년 AI 연구의 성과를 바탕으로
Google DeepMind가 게임 스튜디오들과 협력하여 Atari부터 EVE Online까지 15년간의 게임 AI 연구 성과를 바탕으로 혁신적인 AI 게임플레이 프로토타입을 개발하고 있다.
원문 보기 →2.2 두 가지 Flink Autoscaler 이야기
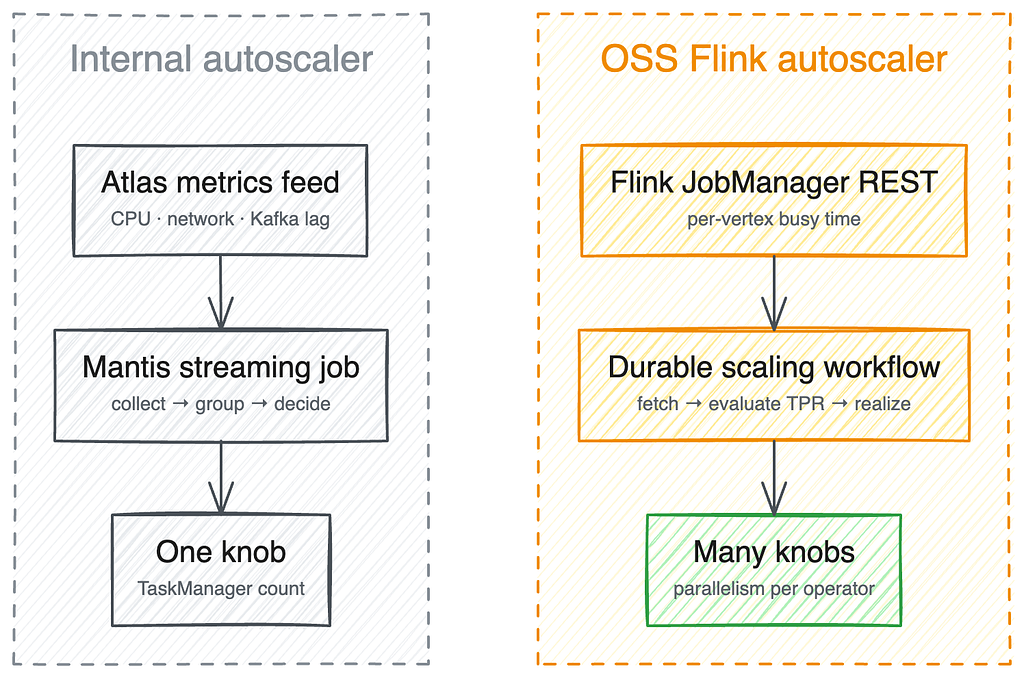
두 가지 Flink Autoscaler 이야기
Netflix는 현재 자체 개발한 Flink autoscaler와 Apache Flink 커뮤니티의 오픈소스 autoscaler 두 가지를 운영 중이며, 자체 시스템은 일부 워크로드를 처리하지 못해 오픈소스로 전환 중입니다. Netflix는 궁극적으로 오픈소스 autoscaler 하나로 통합하려는 목표를 가지고 있습니다.
원문 보기 →2.3 에이전틱 데이터 운영 플랫폼(ADOP): 데이터 엔지니어링을 몇 시간으로 단축

에이전틱 데이터 운영 플랫폼(ADOP): 데이터 엔지니어링을 몇 시간으로 단축
ADOP는 Amazon Bedrock 기반의 참조 아키텍처로, 전문 AI 에이전트가 Bronze-Silver-Gold 데이터 파이프라인 전체 수명주기를 자동화하여 신규 소스 온보딩 시간을 수 주에서 수 시간으로 단축하면서 데이터 거버넌스와 컴플라이언스 통제를 유지합니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 Google Cloud의 새로운 소식
Google Cloud의 새로운 소식
Google Cloud의 최신 업데이트, 공지사항, 리소스, 이벤트, 학습 기회를 한곳에서 확인할 수 있는 공간이 마련되었습니다. Google Cloud 블로그에서 원하는 정보를 찾지 못할 경우, 블로그 101 페이지에서 전체 주제와 링크, 리소스 목록을 참조할 수 있습니다.
원문 보기 →3.2 Cloud CISO Perspectives: AI 시대에도 흔들림 없는 보안 기본기

Cloud CISO Perspectives: AI 시대에도 흔들림 없는 보안 기본기
Google Cloud의 2026년 8월 첫 Cloud CISO Perspectives에서 Chris Betz는 AI 시대에 보안 기본 원칙의 중요성이 더욱 커졌다고 강조합니다. 이 뉴스레터의 전체 내용은 Google Cloud 블로그에 게시되며, 이메일 구독도 가능합니다.
원문 보기 →3.3 에이전트가 더 잘 위임하는 방법
에이전트가 더 잘 위임하는 방법
Google Cloud는 기업 워크플로우에서 AI 에이전트를 구축하고 배포할 때, 조직 행동에서 배우는 효과적인 위임 기술이 중요하다는 교훈을 얻고 있습니다. 프로젝트를 팀의 기술에 맞게 세분화하고 적절한 사람에게 할당하는 것처럼, AI 에이전트도 명확한 작업 분할과 역할 지정이 필요합니다.
원문 보기 →요약
Google Cloud는 기업 워크플로우에서 AI 에이전트를 구축하고 배포할 때, 조직 행동에서 배우는 효과적인 위임 기술이 중요하다는 교훈을 얻고 있습니다. 프로젝트를 팀의 기술에 맞게 세분화하고 적절한 사람에게 할당하는 것처럼, AI 에이전트도 명확한 작업 분할과 역할 지정이 필요합니다. 이는 숙련된 리더의 핵심 역량인 위임이 AI 시스템 설계에도 적용된다는 점을 시사합니다.
4. DevOps & 개발 뉴스
4.1 차단된 사용자 관리를 위한 더 나은 도구
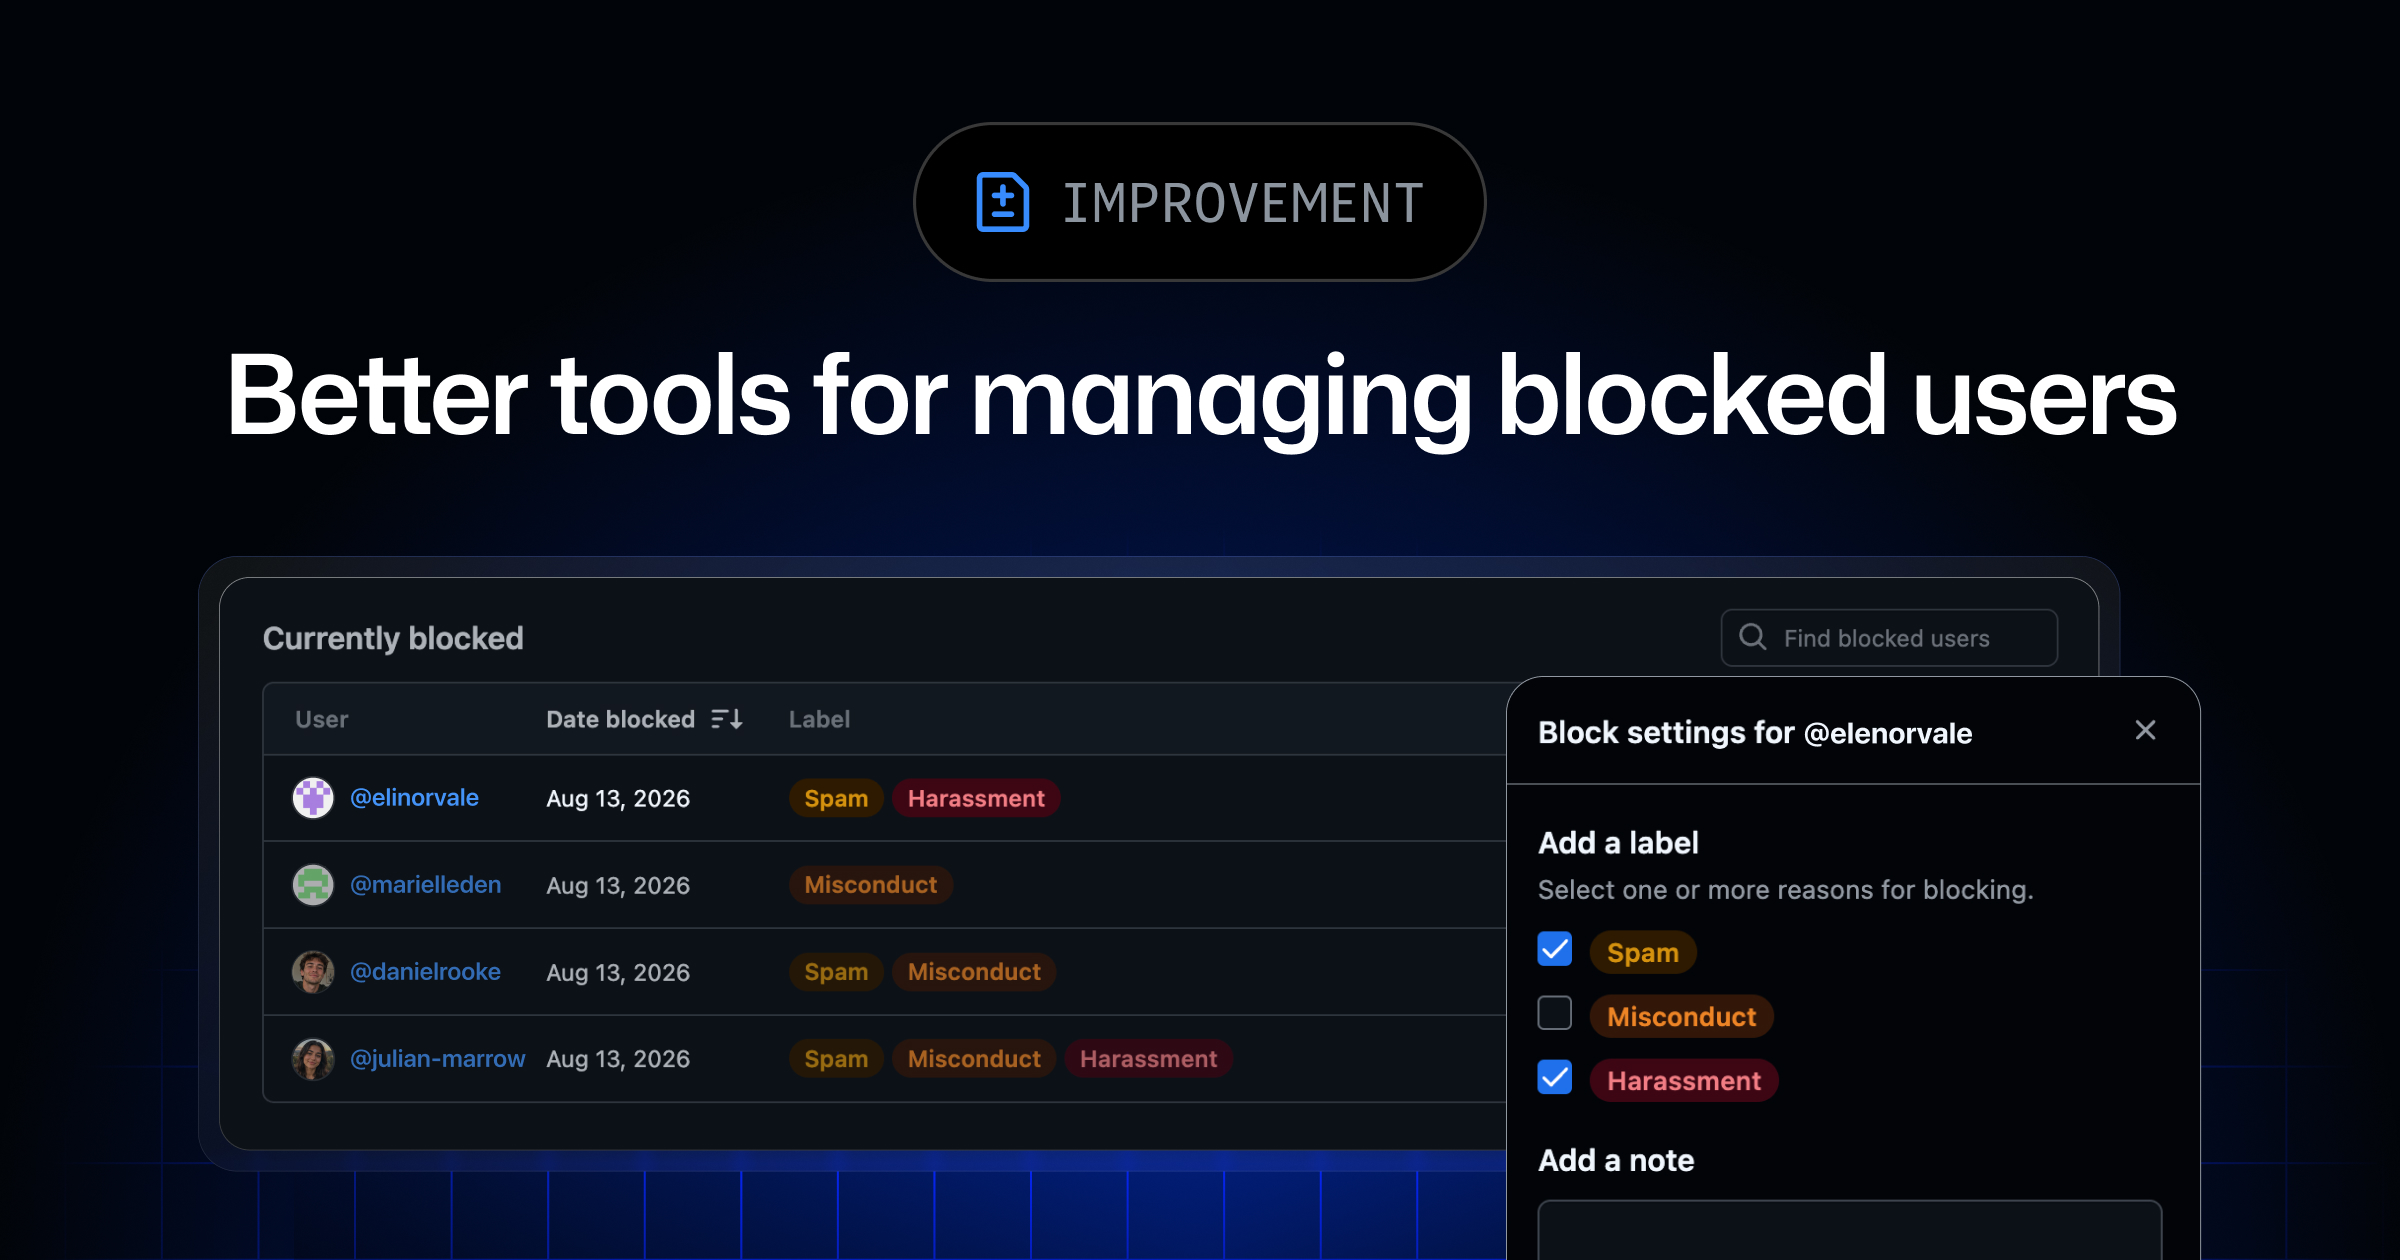
차단된 사용자 관리를 위한 더 나은 도구
GitHub 블로그에서 차단된 사용자 관리 도구가 개선되어, 개인 계정과 조직 모두에서 사용자 이름, 전체 이름, 이메일로 검색하고 긴 목록을 정렬 및 페이지네이션할 수 있게 되었습니다. 이 업데이트는 차단 사용자 관리를 더 빠르고 명확하게 만듭니다.
원문 보기 →4.2 Slack에서 제공되는 새로운 GitHub Copilot 경험
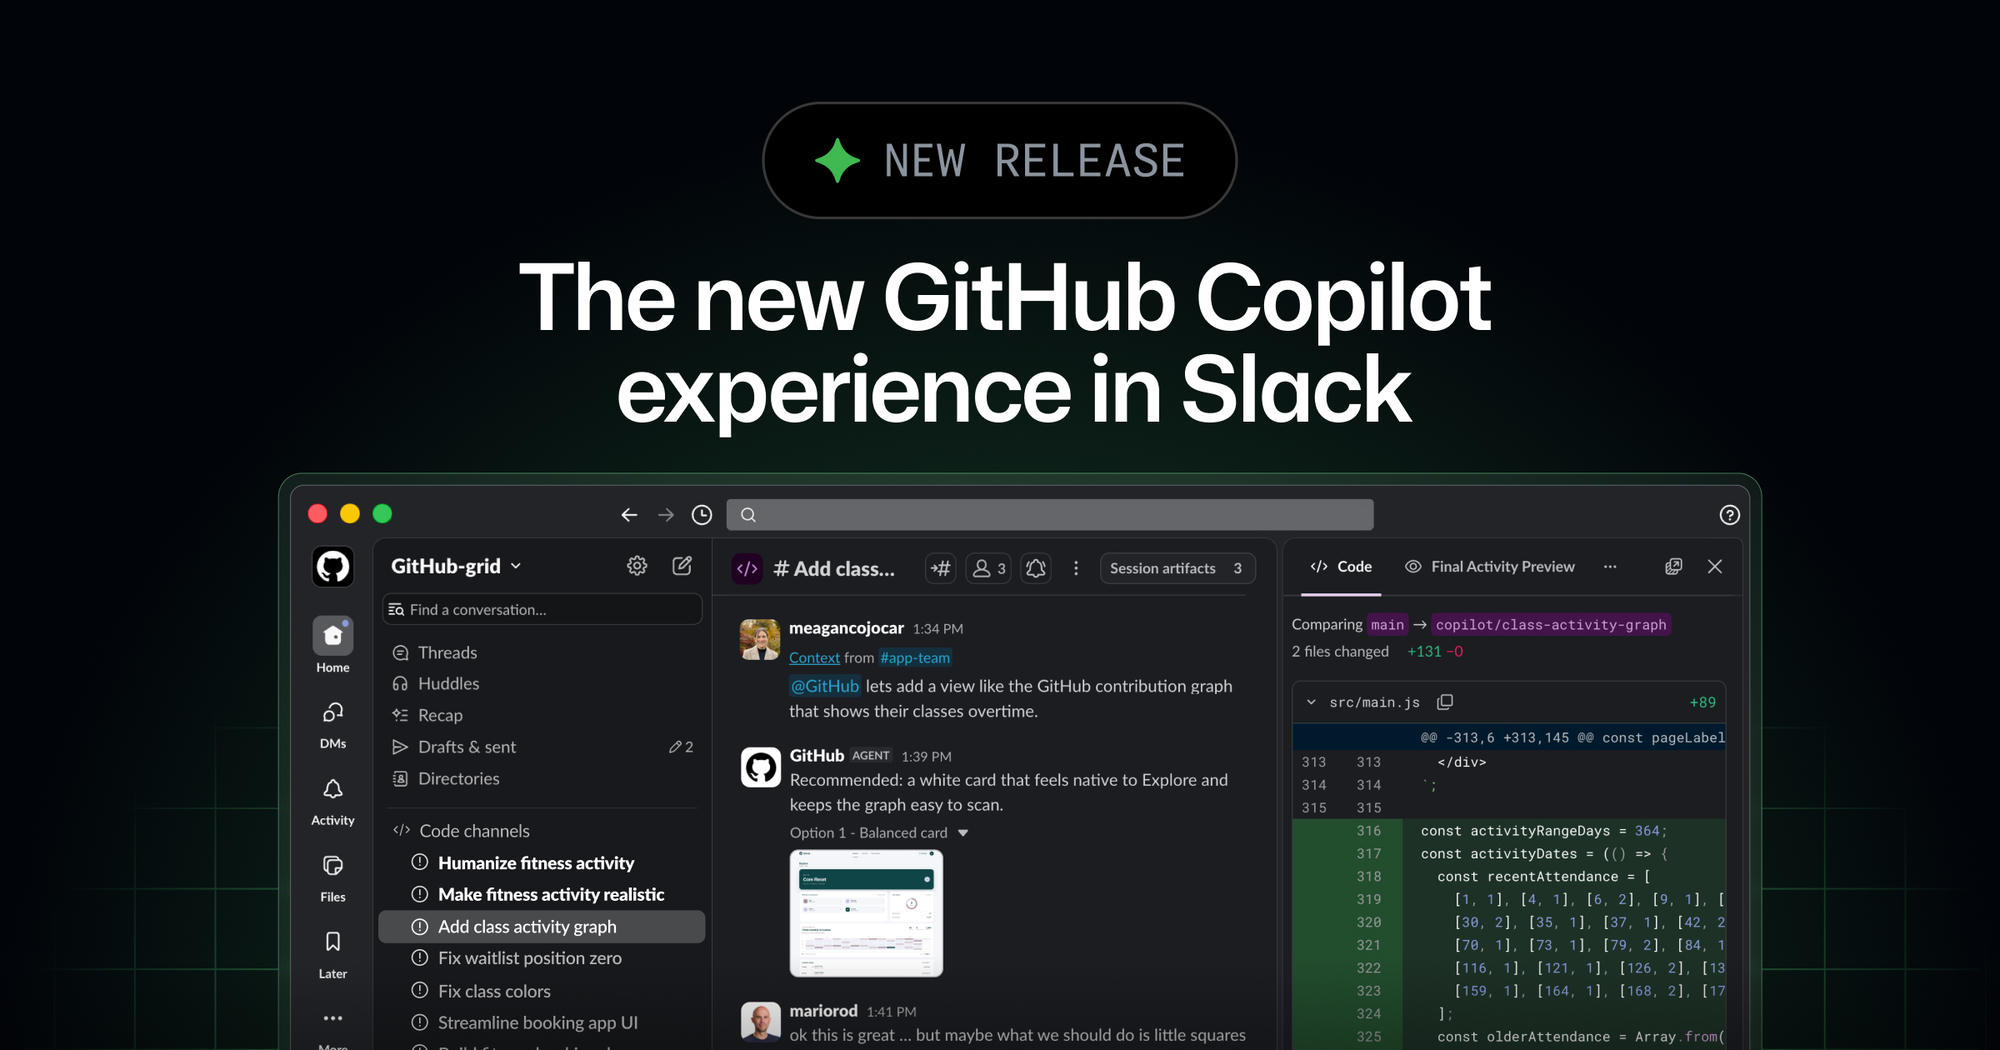
Slack에서 제공되는 새로운 GitHub Copilot 경험
GitHub의 Slack 통합이 공개 프리뷰로 GitHub Copilot CLI와 GitHub Copilot 앱의 에이전트 기능을 Slack 내에서 제공합니다. 사용자는 @GitHub를 통해 Slack에서 직접 Copilot의 기능을 활용할 수 있습니다.
원문 보기 →4.3 Microsoft Teams에서 GitHub Copilot과 함께하는 공유 에이전트 작업
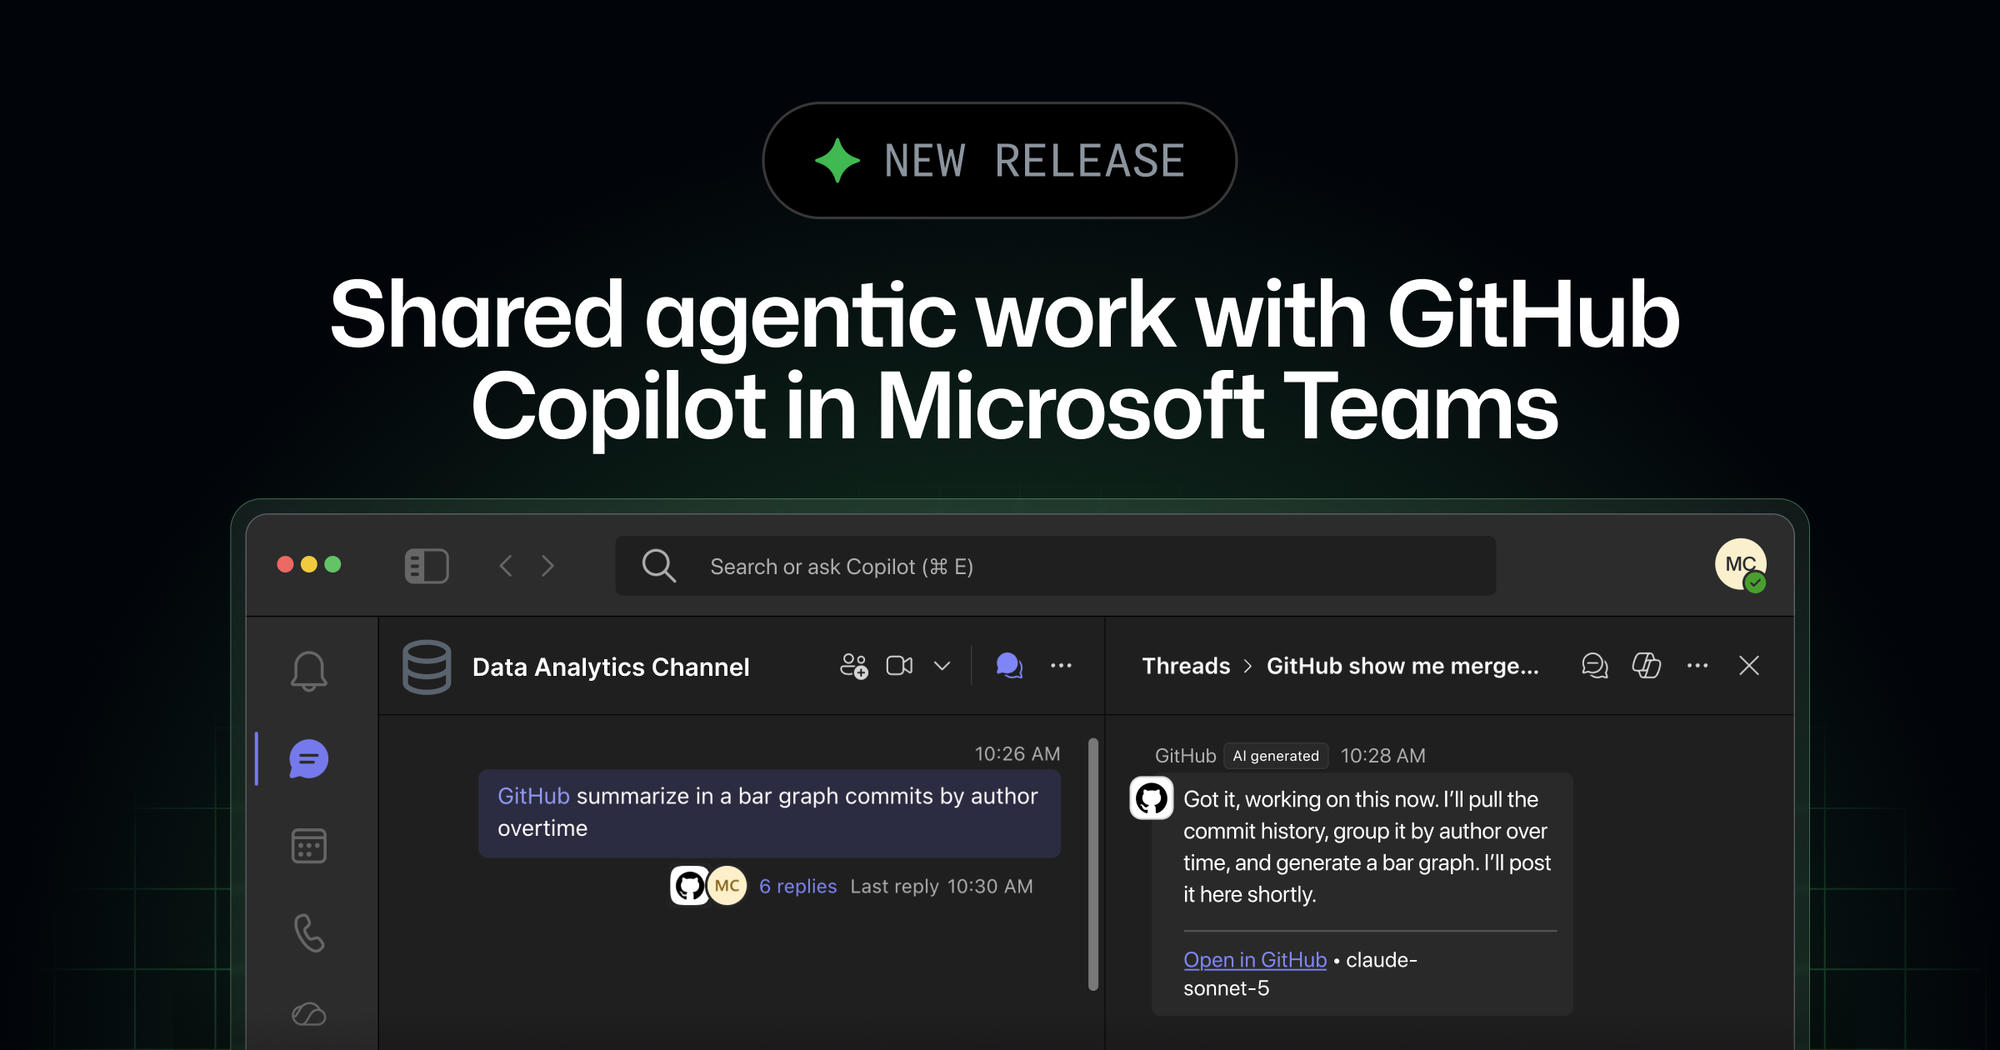
Microsoft Teams에서 GitHub Copilot과 함께하는 공유 에이전트 작업
Microsoft Teams에서 @GitHub를 멘션하면 채널, 스레드, 또는 다이렉트 메시지의 대화를 모두가 보고 방향을 제시할 수 있는 공동 에이전트 세션으로 전환할 수 있습니다. 이 기능은 GitHub Copilot을 Teams에 통합하여 팀원 간의 공유된 에이전트 작업을 지원합니다.
원문 보기 →5. 블록체인 뉴스
5.1 전설적 투자자 레이 달리오, 다가오는 부채 위기 헤지 수단으로 Bitcoin과 금을 추천
전설적 투자자 레이 달리오, 다가오는 부채 위기 헤지 수단으로 Bitcoin과 금을 추천
전설적인 투자자 Ray Dalio가 정부의 통화 팽창 속에서 Bitcoin이 유리할 것이라고 밝히며, 다가오는 부채 위기에 대비해 금과 함께 Bitcoin을 헤지 수단으로 강조했다. 이 소식은 Bitcoin Magazine이 Mathew Di Salvo의 기사로 처음 보도했다.
원문 보기 →5.2 파키스탄의 암호화폐 피치: 가상자산법이 진행됨에 따라 “와서 여기서 구축하세요
파키스탄의 암호화폐 피치: 가상자산법이 진행됨에 따라 ”와서 여기서 구축하세요
파키스탄이 약 10년간의 암호화폐 금지 이후 새로운 규제 프레임워크를 발표했다. 블록체인 및 암호화폐 담당 총리 특별보좌관 Bilal Bin Saqib은 X 게시물을 통해 외국 기업들의 현지 진출을 초청하며 ”Come Build Here”를 강조했다. 이는 Virtual Assets Act 추진과 함께 진행되는 조치다.
원문 보기 →5.3 Bitcoin 가격, 긍정적 규제 소식과 미국 환매 약속에 힘입어 80,000달러를 향해 급등
Bitcoin 가격, 긍정적 규제 소식과 미국 환매 약속에 힘입어 80,000달러를 향해 급등
Bitcoin 가격이 긍정적인 규제 소식과 미국의 매입 약속에 힘입어 금요일 79,000달러를 돌파하며 80,000달러를 향해 급등했다. Bitcoin Magazine은 이러한 상승세가 규제 환경 개선과 시장 신뢰 회복에 따른 것이라고 보도했다.
원문 보기 →요약
Bitcoin 가격이 긍정적인 규제 소식과 미국의 환매 약속에 힘입어 79,000달러를 돌파하며 80,000달러를 향해 급등했습니다. 시장 변동성이 확대되는 시기에는 피싱 도메인 모니터링을 강화하고 고액 출금 인증 절차를 점검해야 합니다.
6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| LLM 서빙, 띄우는 것과 잘 띄우는 것 사이 | 토스 기술 블로그 | 비어 있는 캐시, 완벽한 알리바이, 사라진 처리량 |
| Waymo, 우버와의 로보택시 경쟁에서 로비 지출 두 배로 늘려 | Ars Technica | Alphabet 자회사 Waymo는 Uber와의 로보택시 경쟁에서 미국 규제 당국을 설득하기 위해 로비 활동 지출을 두 배로 늘렸으며, 완전 자율주행 택시 서비스의 길을 열기 위해 노력하고 있다 |
| 일본어 상품 검색 정확도 높이기: Elasticsearch + Kuromoji에서 OpenSearch + Sudachi로 | LINE Engineering | 들어가며안녕하세요. LINE Plus에서 통합 커머스 개발을 맡고 있는 김진성입니다.2025년 초, 통합 커머스 프로젝트가 시작되었습니다.서비스가 안정되어 가던 중, 일본 담당자로 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 7건 | 기타 주제 |
| AI/ML | 6건 | The Hacker News 관련 동향, Google DeepMind Blog 관련 동향, AWS Machine Learning Blog 관련 동향 |
| 클라우드 보안 | 3건 | Google Cloud Blog 관련 동향, AWS Blog 관련 동향 |
| 공급망 보안 | 1건 | The Hacker News 관련 동향 |
이번 주기의 핵심 트렌드는 기타(7건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, Google DeepMind Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- Cisco, Crosswork 및 Secure Workload의 9개 취약점 패치, 5개는 CVSS 10.0 관련 긴급 패치 및 영향도 확인
P1 (7일 내)
- 14개의 트로이 목마화된 npm 패키지, AI 지원 C2를 탑재한 RedC2 4.0 Linux 백도어 유포 관련 보안 검토 및 모니터링
- Microsoft Defender 자체 드라이버가 부팅 시 보안 소프트웨어를 삭제하는 데 악용될 수 있다 관련 보안 검토 및 모니터링
- Android Car 악성코드, 내장 업데이터 통해 확산…광고 사기 및 프록시 봇넷 악용 관련 보안 검토 및 모니터링
- Wazuh와 AI로 강화된 SOC 워크플로우 관련 보안 검토 및 모니터링
- 두 가지 Flink Autoscaler 이야기 관련 보안 검토 및 모니터링
P2 (30일 내)
- 아타리에서 EVE Online까지: 게임 분야 15년 AI 연구의 성과를 바탕으로 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 3건 인용 |
| Google DeepMind Blog | deepmind.google | 본문 1건 인용 |
| Netflix Tech Blog | netflixtechblog.com | 본문 1건 인용 |
| AWS Machine Learning Blog | aws.amazon.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 08월 21일 주간 보안 다이제스트: 악성코드·Kubernetes·BYOVD EDR (30건) — 2026-08-21
- 2026년 08월 23일 주간 보안 다이제스트: 클라우드·악성코드·패치 (15건) — 2026-08-23
- 2026년 08월 19일 주간 보안 다이제스트: DNS 유출·클라우드·랜섬웨어 (30건) — 2026-08-19
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요