
- The Hacker News: 미국, 중요 기반 시설 침해 배후 이란 연계 해커 제재
- AWS Security Blog: Landing Zone Accelerator on AWS를 활용하여 ISM 준수 클라우드 환경 구축 및
- The Hacker News: 악성 웹페이지가 NVIDIA NemoClaw의 로컬 AI 모델을 오염시킬 수 있다
- Google Cloud Blog: 분산 Ray 클러스터에 gVisor 샌드박스 적용
서론
안녕하세요, Twodragon입니다.
2026년 08월 26일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 29개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 4개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | 미국, 중요 기반 시설 침해 배후 이란 연계 해커 제재 | 🟡 Medium |
| 🔒 Security | AWS Security Blog | Landing Zone Accelerator on AWS를 활용하여 ISM 준수 클라우드 환경 구축 및 IRAP 평가 가속화 | 🟡 Medium |
| 🔒 Security | The Hacker News | 악성 웹페이지가 NVIDIA NemoClaw의 로컬 AI 모델을 오염시킬 수 있다 | 🟠 High |
| 🤖 AI/ML | Google AI Blog | Google Search로 홈 데코 업그레이드하는 5가지 방법 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | 주요 배급사, NVIDIA RTX Spark에 블록버스터 PC 게임 및 기술 선보여 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | 풍부한 지능 뒤에 있는 풀 스택 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 분산 Ray 클러스터에 gVisor 샌드박스 적용 | 🟠 High |
| ☁️ Cloud | Google Cloud Blog | 새롭게 소개하는 Gemini Enterprise for Legal | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Gemini Enterprise for Financial Services 선보여 | 🟡 Medium |
| ⚙️ DevOps | Docker Blog | Minimus에서 Docker 강화 이미지로 전환 | 🟡 Medium |
경영진 브리핑
- 주요 모니터링 대상: 악성 웹페이지가 NVIDIA NemoClaw의 로컬 AI 모델을 오염시킬 수 있다, 분산 Ray 클러스터에 gVisor 샌드박스 적용, Rule insights dashboard 정식 출시 등 High 등급 위협 4건에 대한 탐지 강화가 필요합니다.
- 제로데이 취약점이 보고되었으며, 임시 완화 조치 적용과 벤더 패치 일정 확인이 시급합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
분석가 시점
2026-08-26 디지스트의 중심축은 국가 주도형 사이버 공격으로 인한 디지털 공급망 위협이 고조되는 가운데, AWS Landing Zone Accelerator를 활용한 클라우드 규제 준수 자동화와 NVIDIA NemoClaw 같은 AI/ML 프레임워크를 노리는 모델 독극물 주입 공격 방어라는, 복합적인 보안 과제에 직면한 것이다. DevSecOps 실무자가 이번 주기에 가장 먼저 봐야 할 신호는 클라우드 환경의 멀티 어카운트 IAM 정책과 AI/ML 모델 데이터의 무결성 검증 메커니즘을 통합하여, 전반적인 소프트웨어 공급망 보안을 강화해야 한다는 점이다. 이제 더 이상 개별적인 보안 조치만으로는 충분치 않다.
1. 보안 뉴스
1.1 미국, 중요 기반 시설 침해 배후 이란 연계 해커 제재

미국, 중요 기반 시설 침해 배후 이란 연계 해커 제재
미국 재무부는 주요 기반 시설 침해의 배후에 있는 이란 연계 해커들에게 새로운 제재를 부과했습니다. 이는 이란 정권을 지탱하는 모든 경제적 연결고리를 끊기 위한 전례 없는 전방위적 경제 캠페인의 일환입니다.
원문 보기 →권장 조치
- 관련 시스템 목록 확인 및 자사 환경 해당 여부 평가
- 벤더 보안 권고 확인 후 패치 또는 완화 조치 적용
- SIEM/EDR 탐지 룰에 관련 IoC 추가
- 보안팀 내 공유 및 모니터링 강화
1.2 Landing Zone Accelerator on AWS를 활용하여 ISM 준수 클라우드 환경 구축 및 IRAP 평가 가속화

Landing Zone Accelerator on AWS를 활용하여 ISM 준수 클라우드 환경 구축 및 IRAP 평가 가속화
AWS Artifact에 Landing Zone Accelerator on AWS(LZA)를 통해 AWS에서 호주 정부 정보 보안 매뉴얼(ISM) 보안 통제를 대규모로 적용하여 다중 계정 환경을 자동으로 배포하는 방법을 분석한 새로운 독립 평가 보고서가 공개되었습니다.
원문 보기 →요약
AWS Artifact에 Landing Zone Accelerator on AWS(LZA)를 통해 AWS에서 호주 정부 정보 보안 매뉴얼(ISM) 보안 통제를 대규모로 적용하여 다중 계정 환경을 자동으로 배포하는 방법을 분석한 새로운 독립 평가 보고서가 공개되었습니다. 이 보고서는 LZA가 ISM 보안 요구 사항을 충족하는 클라우드 환경을 효과적으로 구축할 수 있음을 확인합니다.
권장 조치
- 관련 시스템 목록 확인 및 자사 환경 해당 여부 평가
- 벤더 보안 권고 확인 후 패치 또는 완화 조치 적용
- SIEM/EDR 탐지 룰에 관련 IoC 추가
- 보안팀 내 공유 및 모니터링 강화
1.3 악성 웹페이지가 NVIDIA NemoClaw의 로컬 AI 모델을 오염시킬 수 있다

악성 웹페이지가 NVIDIA NemoClaw의 로컬 AI 모델을 오염시킬 수 있다
Oasis Security는 NVIDIA NemoClaw에서 발견된 취약점으로 인해 악성 웹페이지가 AI 에이전트를 제공하는 로컬 Ollama 인스턴스를 무단 제어하고 모델 내부에 숨겨진 지침을 심을 수 있다고 밝혔습니다. 이로써 모델 자체를 오염시킬 수 있으며, Oasis Security는 해당 내용을 NVIDIA의 제품 보안 사고 팀에 보고했습니다.
원문 보기 →NVIDIA NemoClaw 및 Ollama 취약점: AI 모델 독극물 주입 위협
-
기술 배경 NVIDIA NemoClaw는 AI 에이전트 개발 및 배포를 위한 프레임워크이며, Ollama는 LLM(대규모 언어 모델)을 로컬 환경에서 쉽게 실행하도록 돕는 도구입니다. 이번에 공개된 취약점은 악성 웹페이지가 NemoClaw를 통해 로컬 Ollama 인스턴스를 무단으로 제어하고, AI 모델 내부에 악의적인 지시(모델 중독)를 심을 수 있음을 보여줍니다. 이는 AI 모델 자체의 신뢰성을 근본적으로 훼손하는 심각한 공급망 공격의 한 형태입니다.
-
실무 영향 이 취약점은 NVIDIA NemoClaw와 연동된 로컬 Ollama 기반 AI 에이전트를 사용하는 모든 시스템에 직접적인 영향을 미칩니다. 공격자는 AI 모델에 은밀한 명령을 심어 잘못된 답변을 유도하거나, 민감 정보를 유출시키거나, 특정 작업을 거부하도록 조작할 수 있습니다. 이는 AI 기반 서비스의 신뢰성, 데이터 무결성 및 보안을 심각하게 저해하며, AI 모델 배포 파이프라인 전반의 보안 강화 필요성을 강조합니다.
- 체크리스트
- NemoClaw 및 Ollama 인스턴스에 대한 접근 제어 강화 및 최소 권한 원칙 적용.
- AI 모델 및 관련 라이브러리의 정기적인 취약점 스캐닝 및 최신 보안 패치 적용.
- AI 에이전트의 출력 및 동작에 대한 이상 징후 모니터링 시스템 구축 및 경고 체계 마련.
- AI 모델 학습 및 배포 파이프라인 전반에 걸친 보안 검증(MLSecOps) 강화.
- MITRE ATT&CK
- Initial Access: T1189 Drive-by Compromise (악성 웹페이지를 통한 초기 침투)
- Persistence / Defense Evasion: T1564.004 Steganography (AI 모델 내 숨겨진 지침 삽입) 또는 T1070.006 Timestomp (데이터 변경을 통한 은폐)
- Impact: T1565 Software Supply Chain Compromise (AI 모델 공급망 취약점 악용)
2. AI/ML 뉴스
2.1 Google Search로 홈 데코 업그레이드하는 5가지 방법
Google Search로 홈 데코 업그레이드하는 5가지 방법
보라색 배경 위에 옴브레 레인보우 색상의 소파, 램프, 의자 등 개성 있는 가구들이 생생하게 그려져 있습니다. 이 그림은 독특하고 화려한 색감으로 실내 장식을 업그레이드할 수 있는 아이디어를 시각적으로 제시합니다.
원문 보기 →2.2 주요 배급사, NVIDIA RTX Spark에 블록버스터 PC 게임 및 기술 선보여
주요 배급사, NVIDIA RTX Spark에 블록버스터 PC 게임 및 기술 선보여
NVIDIA는 독일 쾰른에서 열리는 게임스컴 컨퍼런스에서 새로운 게임, 안티 치트 기술, 향상된 비주얼 품질을 지원하는 차세대 RTX 게이밍을 선보입니다. 일렉트로닉 아츠, 엠바크, 유비소프트 등 선도적인 게임 퍼블리셔와 개발사들이 출시를 앞둔 NVIDIA RTX Spark에 자신들의 블록버스터 타이틀을 제공합니다.
원문 보기 →2.3 풍부한 지능 뒤에 있는 풀 스택
풍부한 지능 뒤에 있는 풀 스택
OpenAI 최고재무책임자 사라 프라이어는 칩, 컴퓨팅, 모델, 제품 등 기술 전반의 발전이 어떻게 복합적으로 작용하는지 설명했습니다. 이를 통해 더 유용한 인공지능을 더 큰 규모로, 더 낮은 비용으로 제공할 수 있다고 밝혔습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 분산 Ray 클러스터에 gVisor 샌드박스 적용

분산 Ray 클러스터에 gVisor 샌드박스 적용
Ray는 강화 학습(RL) 생태계에서 복잡한 후처리 워크플로우를 위한 통합 컴퓨트 런타임으로 빠르게 채택되고 있습니다. 하지만 에이전트 및 추론 모델의 발전에 따라, 동적 롤아웃, 코드 생성, 다중 턴 도구 상호작용을 안전하게 실행하기 위한 대규모 보안 격리 샌드박스 오케스트레이션이 핵심 병목 현상으로 떠올랐습니다.
원문 보기 →3.2 새롭게 소개하는 Gemini Enterprise for Legal
새롭게 소개하는 Gemini Enterprise for Legal
법률 업무는 민감한 기밀 정보와 끊임없이 변하는 법률을 다루기에 매우 엄격하고 정교함이 요구됩니다. 따라서 이를 지원하는 모든 시스템은 윤리적 장벽, 사건별 권한, 기밀 유지 의무 등 엄격한 기준을 철저히 준수해야 합니다.
원문 보기 →3.3 Gemini Enterprise for Financial Services 선보여
Gemini Enterprise for Financial Services 선보여
오늘날 금융 시장에서는 엄청난 속도와 정확성이 요구되지만, 일반적인 AI는 필요한 실시간 정확성, 검증 가능한 데이터 출처, 엄격한 보안을 충족시키지 못합니다. 따라서 모델 지능만으로는 충분하지 않으며, 신뢰할 수 있는 금융 시스템과의 깊은 통합이 필수적입니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 Minimus에서 Docker 강화 이미지로 전환
Minimus에서 Docker 강화 이미지로 전환
Minimus 레지스트리가 10월 22일에 서비스가 종료됩니다. 이에 따라 Docker Hardened Images로의 마이그레이션 경로, Docker가 제공하는 무료 지원 및 시작점에 대한 자세한 내용이 안내됩니다.
원문 보기 →4.2 Rule insights dashboard 정식 출시
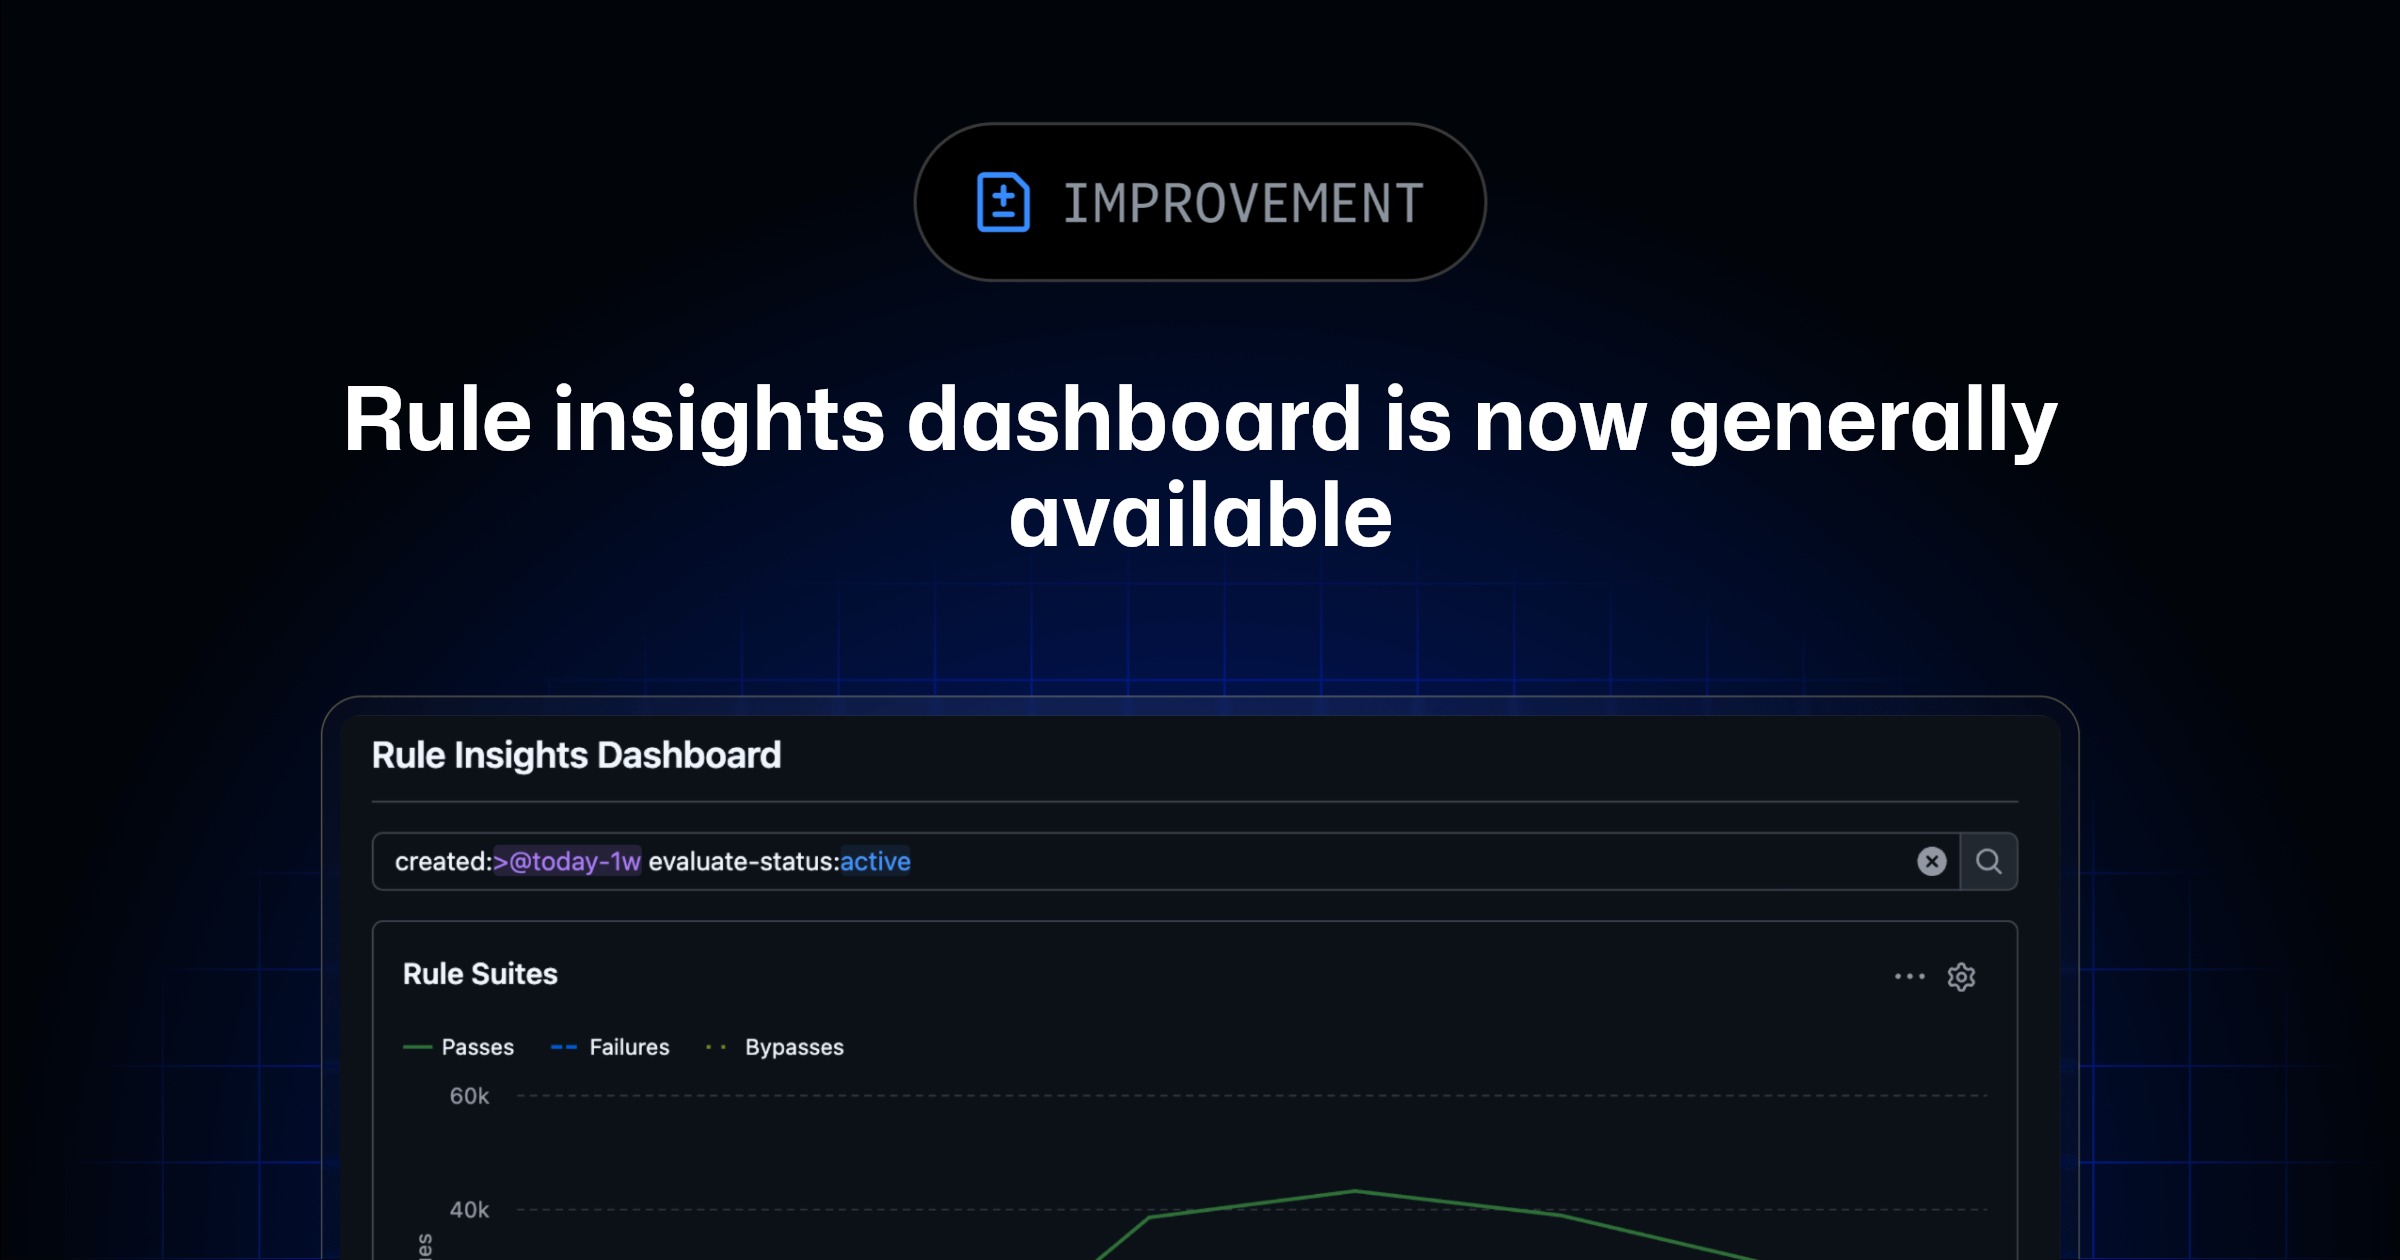
Rule insights dashboard 정식 출시
룰 인사이트 대시보드가 이제 저장소 및 조직 수준에서 일반 공급됩니다. 이를 통해 GitHub가 저장소를 평가하고 적용하는 방식을 시각적으로 개략적으로 파악할 수 있습니다.
원문 보기 →4.3 GitHub Copilot 앱 Customize 탭이 일반 출시되었습니다.
GitHub Copilot 앱 Customize 탭이 일반 출시되었습니다.
GitHub Copilot 앱의 커스터마이즈 탭이 정식 출시되었습니다. 이 탭을 통해 팀의 기존 도구, 지식, 워크플로우에 맞춰 Copilot을 사용자화하여 더욱 유용하게 활용할 수 있습니다.
원문 보기 →5. 블록체인 뉴스
5.1 Bitcoin 약세장 벗어났나, 이 분석가들은 그렇다고 생각한다
Bitcoin 약세장 벗어났나, 이 분석가들은 그렇다고 생각한다
일부 분석가들은 Bitcoin이 현재 약세장을 벗어났다고 보고 있습니다. 이는 Bitcoin이 과거 강세장 진입 주기에서 보여왔던 행동과 일치하는 움직임을 보이고 있기 때문입니다.
원문 보기 →5.2 Fairlead Strategies의 Katie Stockton: 자산 과매도 벗어나 Bitcoin 돌파 임박
Fairlead Strategies의 Katie Stockton: 자산 과매도 벗어나 Bitcoin 돌파 임박
Fairlead Strategies의 Katie Stockton에 따르면 Bitcoin이 더 이상 과매도 상태가 아니지만 여전히 매수할 시간이 남아있습니다. 그녀는 Bitcoin이 지난 5월 200일 이동평균선을 넘어섰기 때문에 잠재적인 상승세가 곧 나타날 수 있다고 밝혔습니다.
원문 보기 →5.3 Kraken, 제재된 HTX Wallet발 더스트 공격으로 고객 접속 막혀
Kraken, 제재된 HTX Wallet발 더스트 공격으로 고객 접속 막혀
크라켄은 제재 대상인 HTX 지갑에서 발생한 '더스트 공격'으로 고객들이 접속이 차단되었다고 발표했다. 이 공격은 제재 대상 HTX로부터 크라켄 이용자들에게 소량의 암호화폐를 보내는 방식이었다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Project Lighthouse — 3부: project-lighthouse-anonymize 소개 | Airbnb Engineering | 프로젝트 라이트하우스는 개인 정보 보호 익명화 코드를 기반으로 데이터를 처리하는 프로젝트로, 이 코드가 ‘project-lighthouse-anonymize’라는 이름으로 오픈 소스화되었습니다. 이와 함께 코드의 확장 가능한 알고리즘과 데이터 품질 프레임워크를 상세히 다룬 두 편의 기술 논문도 공개되었습니다 |
| key-amnesia - AI 에이전트에 시크릿을 노출하지 않고 명령을 실행하는 도구 | GeekNews (긱뉴스) | env 를 .gitignore 에 넣는 방식은 비밀값이 Git에 커밋되는 것은 막지만, 로컬 프로젝트에 평문으로 남아 에이전트가 읽는 것까지 막지는 못함 이제 위협은 Git뿐 아니라 프로젝트 파일과 명령 실행 환경에 접근하는 AI 에이전트 .env /셸 기록/MCP |
| OpenAI Jalapeño: Nvidia Blackwell을 앞선 LLM 추론 칩 | GeekNews (긱뉴스) | OpenAI가 Broadcom과 공동 설계한 범용 LLM 추론 ASIC Jalapeño 는 초기 A0 실리콘만으로 여러 오픈 모델에서 Nvidia Blackwell보다 높은 전력당 처리량을 기록했으며, Rubin의 공개 결과도 앞섬 HBM4와 단순화한 메모리·네트워크 구조 , 작은 행렬에서도 효율적인 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 11건 | 기타 주제 |
| AI/ML | 2건 | The Hacker News 관련 동향, OpenAI Blog 관련 동향 |
| 클라우드 보안 | 1건 | AWS Security Blog 관련 동향 |
| 컨테이너/K8s | 1건 | Docker Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(11건)입니다. AI/ML 분야에서는 The Hacker News 관련 동향, OpenAI Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- 미국, 중요 기반 시설 침해 배후 이란 연계 해커 제재 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- 악성 웹페이지가 NVIDIA NemoClaw의 로컬 AI 모델을 오염시킬 수 있다 관련 보안 검토 및 모니터링
- WhatsApp, iOS 및 Android에서 피싱 방지 다중 패스키 도입 관련 보안 검토 및 모니터링
- Marimo Notebook 결함, 편집 모드에서 셀 실행 전 MCP 명령 실행 가능성 관련 보안 검토 및 모니터링
- 분산 Ray 클러스터에 gVisor 샌드박스 적용 관련 보안 검토 및 모니터링
P2 (30일 내)
- Google Search로 홈 데코 업그레이드하는 5가지 방법 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| Google AI Blog | blog.google | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| Docker Blog | docker.com | 본문 1건 인용 |
| GitHub Changelog | github.blog | 본문 2건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 08월 25일 주간 보안 다이제스트: 악성코드·랜섬웨어·제로데이 (30건) — 2026-08-25
- 2026년 08월 27일 주간 보안 다이제스트: 악성코드·AI 에이전트·클라우드 (30건) — 2026-08-27
- 2026년 08월 23일 주간 보안 다이제스트: 클라우드·악성코드·패치 (15건) — 2026-08-23
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요