
- The Hacker News: FBI, 미국 기관 데이터 절취에 사용되던 중국 연계 QTFY 인프라 무력화
- The Hacker News: Nimbus Manticore, TWOSTROKE 같은 백도어 및 SSH Tunneler로 도구 세트 확장
- AWS Security Blog: ICYMI: 2026년 7월 @AWS Security
- Google Cloud Blog: OKF와 Knowledge Catalog를 활용한 에이전트 문맥 제공
서론
안녕하세요, Twodragon입니다.
2026년 08월 27일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | FBI, 미국 기관 데이터 절취에 사용되던 중국 연계 QTFY 인프라 무력화 | 🟡 Medium |
| 🔒 Security | The Hacker News | Nimbus Manticore, TWOSTROKE 같은 백도어 및 SSH Tunneler로 도구 세트 확장 | 🟠 High |
| 🔒 Security | AWS Security Blog | ICYMI: 2026년 7월 @AWS Security | 🟠 High |
| 🤖 AI/ML | NVIDIA AI Blog | NVIDIA NVLink Fusion, NVHBM 맞춤형 고대역폭 메모리로 확장 | 🟡 Medium |
| 🤖 AI/ML | Google DeepMind Blog | Gemini 3.5 Transcribe를 이용한 지능형 전사 | 🟡 Medium |
| 🤖 AI/ML | OpenAI Blog | ChatGPT for Teachers 미국 교육구 도입 확대 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | OKF와 Knowledge Catalog를 활용한 에이전트 문맥 제공 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Uber는 cloud migration을 막힘없이 진행하면서 네트워크 안정성을 향상시키는 방법 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Fault Injection Testing으로 탄력성 테스트 전략 간소화 | 🟡 Medium |
| ⚙️ DevOps | GitHub Changelog | 엔터프라이즈 관리 설정, 이제 plugin marketplaces용 autoUpdate 지원 | 🟠 High |
경영진 브리핑
- 주요 모니터링 대상: Nimbus Manticore, TWOSTROKE 같은 백도어 및 SSH Tunneler로 도구 세트 확장, ICYMI: 2026년 7월 @AWS Security, 엔터프라이즈 관리 설정, 이제 plugin marketplaces용 autoUpdate 지원 등 High 등급 위협 5건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
1. 보안 뉴스
1.1 FBI, 미국 기관 데이터 절취에 사용되던 중국 연계 QTFY 인프라 무력화

FBI, 미국 기관 데이터 절취에 사용되던 중국 연계 QTFY 인프라 무력화
미국 법무부는 수요일에 중국 위협 행위자들이 QScan과 QTRouter라는 해킹 플랫폼을 이용, 미국 내 중요 기반 시설 및 민감 네트워크를 표적으로 삼은 인프라를 무력화했다고 발표했습니다. 이번 공격 활동은 난징 신주웨이 네트워크 기술 회사 소속의 중국 국가 지원 그룹인 QTFY의 소행으로 지목되었습니다.
원문 보기 →권장 조치
- 관련 시스템 목록 확인 및 자사 환경 해당 여부 평가
- 벤더 보안 권고 확인 후 패치 또는 완화 조치 적용
- SIEM/EDR 탐지 룰에 관련 IoC 추가
- 보안팀 내 공유 및 모니터링 강화
1.2 Nimbus Manticore, TWOSTROKE 같은 백도어 및 SSH Tunneler로 도구 세트 확장

Nimbus Manticore, TWOSTROKE 같은 백도어 및 SSH Tunneler로 도구 세트 확장
사이버 보안 연구원들은 이란 국영 해킹 그룹인 님부스 맨티코어와 관련된 추가 인프라와 이전에 문서화되지 않은 악성코드(TWOSTROKE와 유사한 백도어 및 SSH 터널러 포함)를 발견했습니다. 그룹-IB의 새로운 분석에 따르면, 이 그룹은 가장 활발한 이란 APT 그룹 중 하나로 평가됩니다.
원문 보기 →Nimbus Manticore 신규 악성코드 발견에 따른 DevSecOps 분석
-
기술 배경 이란 국영 해킹 그룹 Nimbus Manticore가 TWOSTROKE와 유사한 백도어 및 SSH 터널링 악성코드를 포함한 새로운 공격 도구를 확장했습니다. 이는 공격자들이 은밀한 침투 및 지속적인 접근을 위한 고도화된 기술을 사용하며, 국가 지원 해킹 그룹의 위협 증대를 보여줍니다.
- 실무 영향
이러한 악성코드는 DevSecOps 환경의 다양한 지점에서 위협이 될 수 있습니다.
- CI/CD 파이프라인: 오염된 라이브러리, 컨테이너 이미지 또는 빌드 환경 침투를 통해 악성코드가 배포될 수 있습니다 (예: Jenkins, GitLab CI).
- 컨테이너/클라우드 환경: SSH 터널링은 컨테이너 탈출 (Container Escape) 또는 클라우드 자원 내부망 접근 (Lateral Movement)에 사용되어 Kubernetes 클러스터나 AWS, Azure, GCP 같은 클라우드 인프라를 위협합니다.
- 런타임 환경: 배포된 애플리케이션 서버나 운영 체제에 백도어를 설치하여 영구적인 접근 권한을 확보하고 데이터 유출 통로로 활용합니다.
- 체크리스트
- 소프트웨어 공급망 보안 강화: 빌드 프로세스 전반에 걸쳐 코드 서명, SBOM(Software Bill of Materials) 생성 및 검증, 이미지 스캐닝을 자동화하여 악성코드 주입을 방지합니다.
- 최소 권한 원칙 및 네트워크 세분화: CI/CD 에이전트, 컨테이너, 클라우드 리소스에 최소한의 권한을 부여하고 마이크로 세그멘테이션을 적용하여 측면 이동 공격을 제한합니다.
- 지속적인 취약점 관리 및 패치: 모든 시스템(OS, 라이브러리, 애플리케이션)에 대해 정기적인 취약점 스캐닝을 수행하고 최신 보안 패치를 신속하게 적용합니다.
- 보안 모니터링 및 위협 헌팅: EDR/XDR, SIEM 솔루션을 통해 비정상적인 SSH 연결, 파일 변경, 프로세스 실행 등을 모니터링하고 위협 인텔리전스를 활용한 선제적인 위협 헌팅을 수행합니다.
- MITRE ATT&CK
- TA0003 - Persistence (지속성): 백도어 설치를 통해 시스템에 영구적인 접근 권한을 확보합니다.
- TA0008 - Lateral Movement (측면 이동): SSH 터널링을 이용해 내부 네트워크 내 다른 시스템으로 이동합니다.
- TA0011 - Command and Control (명령 및 제어): 백도어 및 SSH 터널러는 공격자와 감염된 시스템 간의 은밀한 통신 채널을 확립합니다.
- TA0010 - Exfiltration (데이터 유출): SSH 터널링은 중요 데이터를 외부로 은밀하게 반출하는 데 사용될 수 있습니다.
1.3 ICYMI: 2026년 7월 @AWS Security

ICYMI: 2026년 7월 @AWS Security
2026년 7월 AWS 보안 관련 소식을 놓친 사용자를 위해, 해당 월의 업데이트 내용이 요약 정리되었습니다. 이 요약은 전문가 블로그 게시물, 새로운 서비스 기능, 코드 샘플 및 워크숍 등 여름휴가 등으로 인해 놓쳤을 수 있는 핵심 정보들을 제공합니다.
원문 보기 →기술적 배경 및 위협 분석
2026년 7월 AWS 보안 업데이트의 핵심은 AI 에이전트 보안과 생성형 AI 워크로드의 런타임 보호로 수렴됩니다. 이는 단순한 기능 추가가 아니라, AI가 코드 작성·인프라 관리·데이터 처리에 실질적으로 개입하는 에이전틱(Agentic) 환경에서의 신규 공격 표면 증가를 반영합니다.
주요 위협 시나리오는 다음과 같습니다:
- 프롬프트 인젝션을 통한 권한 상승: AI 에이전트가 IAM Role이나 Secret Manager에 접근하는 과정에서 악성 지시를 주입받아 데이터 유출.
- 비정상 API 호출 패턴: AI가 자동 생성한 코드가 예상치 못한 리소스(예: S3 버킷, Lambda)에 접근하는 행위 탐지 필요.
- 공급망 오염: AI가 참조하는 패키지/모델 저장소(예: SageMaker, Bedrock)의 변조 가능성.
AWS는 이에 대응하여 AI 에이전트 활동 로그의 중앙집중화(CloudTrail + Bedrock 통합) 및 정책 기반 행동 제한(Agent Permission Boundary) 기능을 강화한 것으로 보입니다. 또한, 기존 보안 서비스(GuardDuty, Security Hub)가 AI 워크로드의 이상 행동을 탐지하도록 업데이트되었을 가능성이 높습니다.
실무 영향 분석
DevSecOps 관점에서 가장 큰 변화는 보안 게이트가 ‘코드 배포’ 단계에서 ‘AI 에이전트 행동’ 단계로 확장되었다는 점입니다.
- CI/CD 파이프라인 내 AI 코드 리뷰 도구가 도입될 경우, 해당 도구의 권한과 출력물에 대한 검증이 필요. 기존 SAST/DAST와 별개로 AI 생성 코드의 보안 취약점(예: 하드코딩된 시크릿, 과도한 권한 요청)을 자동 차단하는 정책이 필요.
- 런타임 모니터링 범위가 확대: EC2/ECS뿐 아니라 Bedrock 에이전트의 입력·출력, S3 객체 접근 패턴, Lambda의 비정상 실행 시간 등을 통합 대시보드로 관리해야 함.
- 규정 준수 측면: AI가 처리하는 데이터의 개인정보보호(예: EU AI Act) 요구사항을 충족하기 위해 데이터 분류 및 접근 제어 정책을 코드 레벨에서 강제해야 함.
2. AI/ML 뉴스
2.1 NVIDIA NVLink Fusion, NVHBM 맞춤형 고대역폭 메모리로 확장
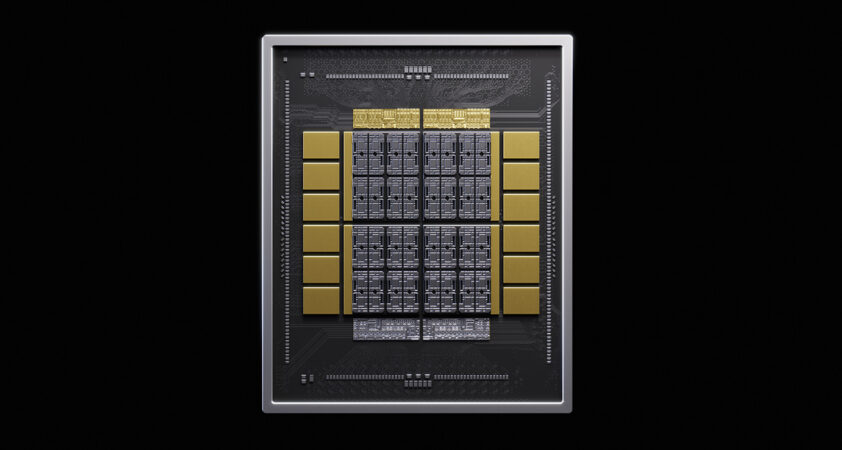
NVIDIA NVLink Fusion, NVHBM 맞춤형 고대역폭 메모리로 확장
다음 AI 시대의 AI 에이전트와 조 단위 매개변수 워크로드는 인프라에 새로운 요구를 부과하고 있습니다. 이에 따라 AI 인프라의 성능은 단순히 컴퓨팅 능력뿐만 아니라 컴퓨팅, 메모리, 스토리지, 네트워킹, 소프트웨어가 하나의 통합 시스템으로 설계되는 방식에 좌우됩니다.
원문 보기 →2.2 Gemini 3.5 Transcribe를 이용한 지능형 전사

Gemini 3.5 Transcribe를 이용한 지능형 전사
Gemini 3.5 Transcribe가 출시되어 더욱 지능적인 음성-텍스트 변환 기능을 제공합니다. 이로써 사용자들은 향상된 음성 기록 서비스를 경험할 수 있습니다.
원문 보기 →2.3 ChatGPT for Teachers 미국 교육구 도입 확대
ChatGPT for Teachers 미국 교육구 도입 확대
ChatGPT for Teachers가 미국 내 55개 교육구로 확대됩니다. 이를 통해 10만 명 이상의 교사 및 직원에게 안전한 AI 도구와 교육, 지원을 제공할 예정입니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 OKF와 Knowledge Catalog를 활용한 에이전트 문맥 제공
OKF와 Knowledge Catalog를 활용한 에이전트 문맥 제공
Open Knowledge Format(OKF)은 대규모 언어 모델(LLM) 에이전트의 컨텍스트를 이식 및 상호 운용 가능한 형식으로 표준화하는 개방형 사양입니다. 그러나 조직 내에서 OKF 번들의 공유 및 접근을 관리하는 것이 주요 과제로 남아 있으며, OKF v0.1은 YAML 프런트매터가 있는 마크다운 파일 기반의 휴대용 형식을 확립했습니다.
원문 보기 →3.2 Uber는 cloud migration을 막힘없이 진행하면서 네트워크 안정성을 향상시키는 방법

Uber는 cloud migration을 막힘없이 진행하면서 네트워크 안정성을 향상시키는 방법
우버는 끊임없이 변화하고 확장되는 도시의 교통처럼 자사의 방대한 네트워크 트래픽을 관리해야 합니다. 이를 위해 기술 전략을 끊임없이 진화시키고 신중하게 계획하여 전체 플랫폼의 트래픽을 원활하게 관리하고 안정성을 확보합니다.
원문 보기 →3.3 Fault Injection Testing으로 탄력성 테스트 전략 간소화
Fault Injection Testing으로 탄력성 테스트 전략 간소화
현대 분산 시스템의 복잡성 때문에 데이터베이스나 네트워크 장애 시에도 미션 크리티컬 클라우드 서비스의 높은 가용성을 보장하는 것이 점점 더 어려워지고 있습니다. 이에, 장애 발생 시에도 서비스의 가용성과 안정성을 유지하도록 돕기 위해 Fault Injection Testing이 미리보기로 공개되었습니다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 엔터프라이즈 관리 설정, 이제 plugin marketplaces용 autoUpdate 지원
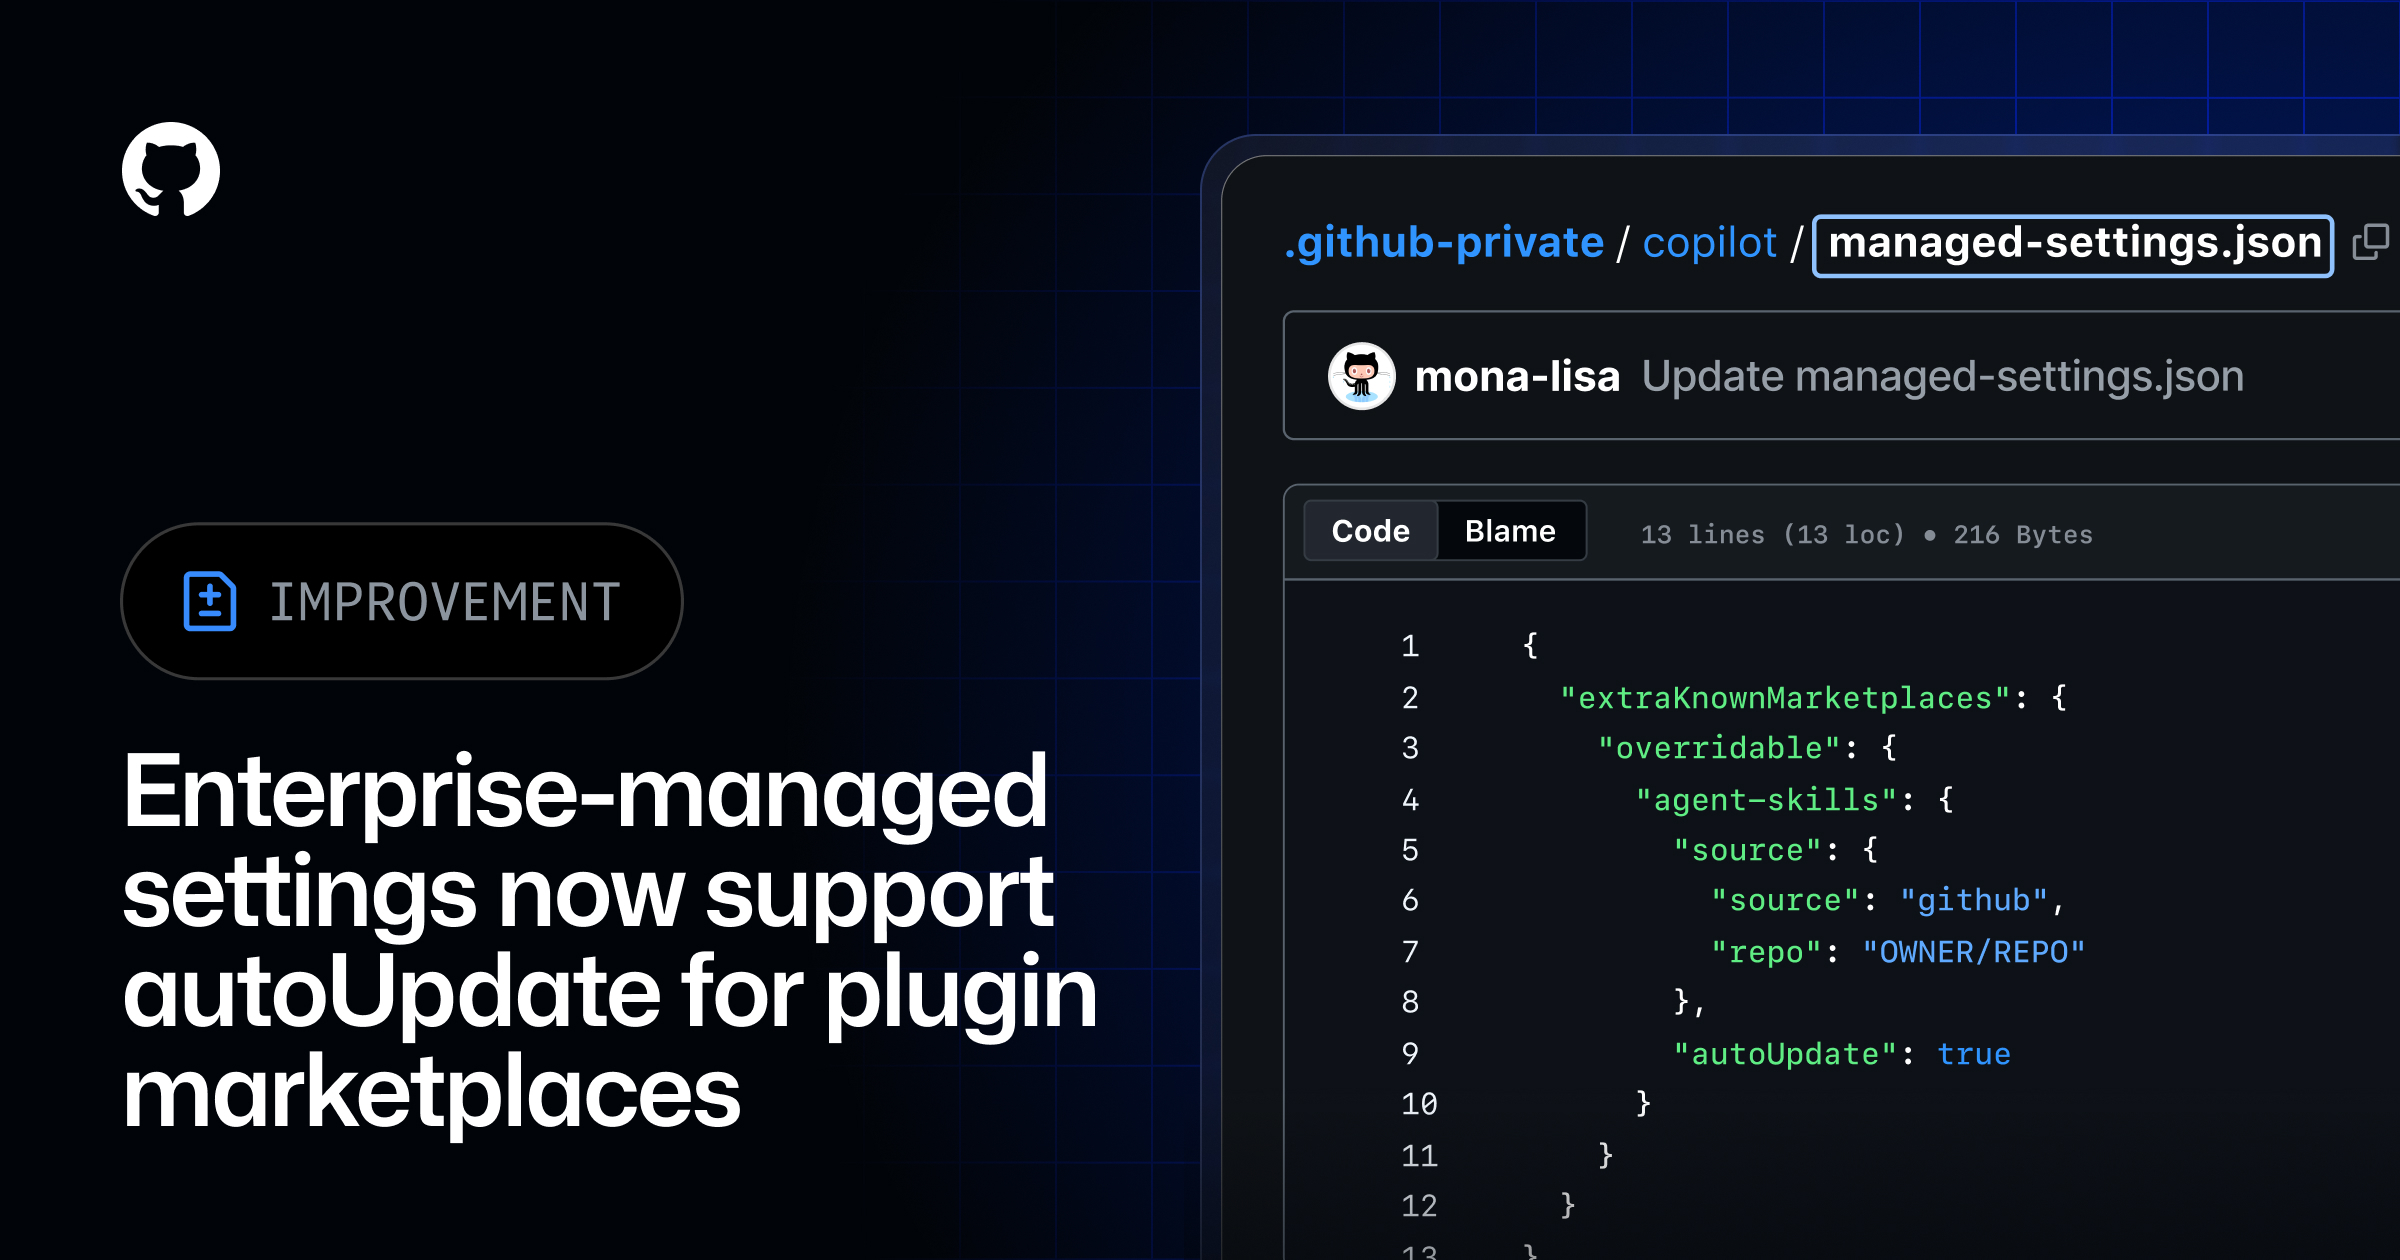
엔터프라이즈 관리 설정, 이제 plugin marketplaces용 autoUpdate 지원
기업 관리 설정에서 플러그인 마켓플레이스의 자동 업데이트 기능이 추가되었습니다. 이제 `extraKnownMarketplaces` 항목에 `autoUpdate: true`를 설정하면 지원되는 클라이언트에서 개별 마켓플레이스를 자동으로 확인하고 업데이트할 수 있습니다.
원문 보기 →4.2 Global model policy 정식 제공
Global model policy 정식 제공
GitHub은 지난 7월 Copilot 비즈니스 및 엔터프라이즈 플랜을 위한 기본 모델 정책을 발표했습니다. 오늘부터 이 정책의 시행이 점진적으로 시작됩니다.
원문 보기 →4.3 GitHub Apps, 기업 청구 데이터 접근 가능
GitHub Apps, 기업 청구 데이터 접근 가능
이제 엔터프라이즈 소유자가 GitHub 앱에 엔터프라이즈 결제 데이터 접근 권한을 부여할 수 있게 되었습니다. GitHub 앱을 생성하거나 구성할 때 해당 결제 권한을 선택하여 접근을 허용합니다.
원문 보기 →5. 블록체인 뉴스
5.1 Coinkite Coldcard 버그로 Single-Sig Risk 노출: Multi-Vendor Multisig이 새로운 Bitcoin Custody Baseline
Coinkite Coldcard 버그로 Single-Sig Risk 노출: Multi-Vendor Multisig이 새로운 Bitcoin Custody Baseline
코인카이트 콜드카드의 버그가 Bitcoin 단일 서명 방식의 위험성을 드러냈습니다. 이에 따라 여러 벤더의 멀티시그 방식을 활용하는 것이 새로운 Bitcoin 자산 보관 기준으로 제시됩니다.
원문 보기 →5.2 Trump 상승세는 잊고 Bitcoin은 Democrats 하에서도 건재할 것이라고 VanEck이 주장
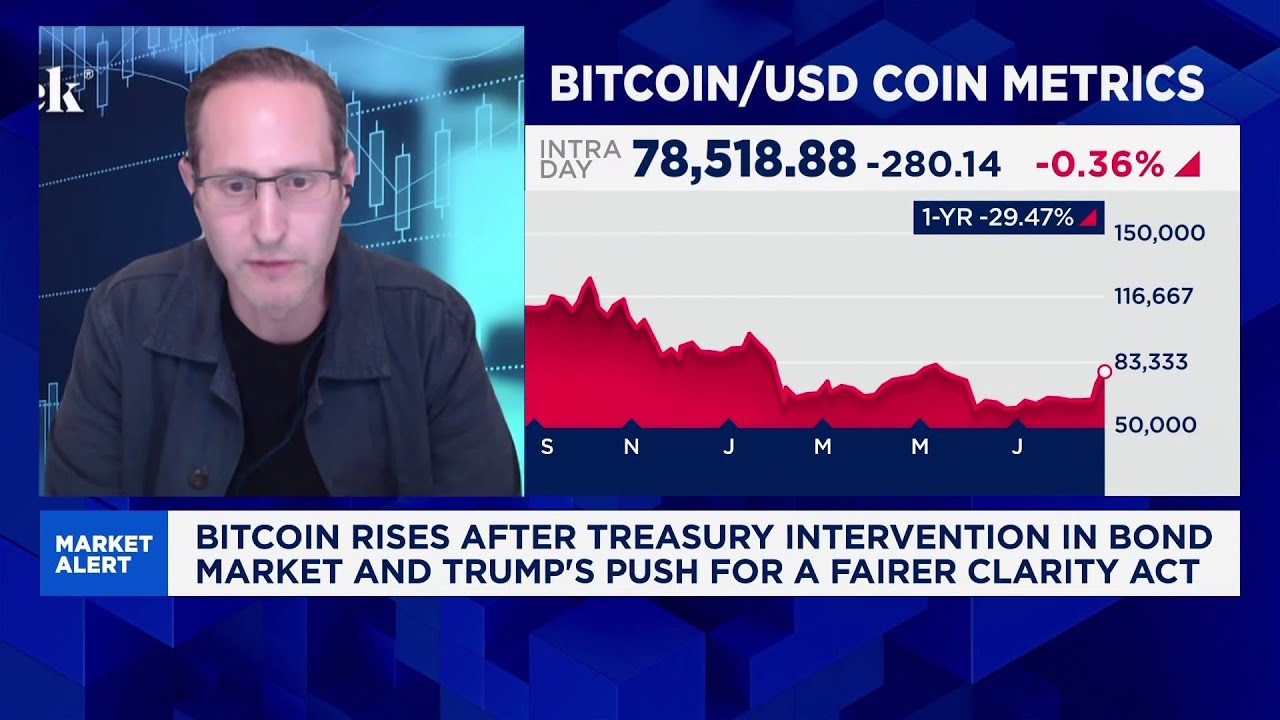
Trump 상승세는 잊고 Bitcoin은 Democrats 하에서도 건재할 것이라고 VanEck이 주장
VanEck는 Bitcoin이 민주당 정권 하에서도 괜찮을 것이라고 밝혔다. 특히 VanEck의 매튜 시겔은 Bitcoin이 좋은 성과를 내기 위해 공화당 대통령이 필수적이지 않다고 강조했다.
원문 보기 →5.3 Coinbase와 Better Mortgage, Bitcoin 담보 모기지 정식 출시 발표
Coinbase와 Better Mortgage, Bitcoin 담보 모기지 정식 출시 발표
Coinbase와 Better Mortgage가 Bitcoin 담보 대출 서비스의 정식 출시를 발표했습니다. 이는 지난 6월 첫 Bitcoin 담보 대출 상품을 선보인 이후 이루어진 것입니다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 |
|---|---|---|
| Meta 직원 대체 AI 에이전트, 대규모 파괴적 행동 일으켜 | Ars Technica | Meta는 자사 직원들을 인공지능(AI) 에이전트로 대체하려는 시도를 진행했습니다. 그러나 한 보고서에 따르면, 이 AI 에이전트들이 ‘대규모의 파괴적인 행동’을 일으켜 Meta가 직원 대체에 큰 어려움을 겪는 것으로 나타났습니다 |
| Pinterest Home Feed를 위한 조건부 학습형 검색 확장 | Pinterest Engineering | Pinterest 홈 피드 후보 생성은 대규모 사용자-핀 검색 문제이다. 이 문제를 해결하기 위해 핀터레스트는 조건부 학습 검색(Conditional Learned Retrieval) 확장 기술에 주력하고 있다 |
| Show GN: AIMediaWorker – Qwen3-ASR 기반 AI 자동자막/번역 동영상 플레이어 | GeekNews (긱뉴스) | 동영상을 보면서 바로 자막을 생성하고, 편집·번역까지 할 수 있는 Windows용 미디어 플레이어를 만들었습니다. WinUI 3 + .NET 10 기반이며, 영상 재생은 libmpv , 음성 인식은 Qwen3-ASR 1.7B + CrispASR , 자막 정렬은 Qwen3 Forced Aligner 를 사용합니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 10건 | 기타 주제 |
| AI/ML | 3건 | OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 클라우드 보안 | 2건 | AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향 |
이번 주기의 핵심 트렌드는 기타(10건)입니다. AI/ML 분야에서는 OpenAI Blog 관련 동향, Google Cloud Blog 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- FBI, 미국 기관 데이터 절취에 사용되던 중국 연계 QTFY 인프라 무력화 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- Nimbus Manticore, TWOSTROKE 같은 백도어 및 SSH Tunneler로 도구 세트 확장 관련 보안 검토 및 모니터링
- ICYMI: 2026년 7월 @AWS Security 관련 보안 검토 및 모니터링
- NovaCookies 캠페인, 진짜 Docusign 알림 악용해 Microsoft 365 세션 탈취 관련 보안 검토 및 모니터링
P2 (30일 내)
- NVIDIA NVLink Fusion, NVHBM 맞춤형 고대역폭 메모리로 확장 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
참고 자료
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 1건 인용 |
| Google DeepMind Blog | deepmind.google | 본문 1건 인용 |
| OpenAI Blog | openai.com | 본문 1건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 08월 26일 주간 보안 다이제스트: 클라우드·AI 에이전트·보안 위협 (29건) — 2026-08-26
- 2026년 08월 28일 주간 보안 다이제스트: 제로데이·BYOVD EDR·AI 에이전트 (28건) — 2026-08-28
- 2026년 08월 24일 주간 보안 다이제스트: 악성코드·제로데이·블록체인 (13건) — 2026-08-24
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요