
- The Hacker News: KREMLIN 뱅킹 악성코드가 Chrome과 Edge를 하이재킹하여 자격 증명 및 세션 토큰을 탈취한다.
- AWS Security Blog: AWS STS, 세션 토큰 크기 제한 간소화 및 세션 토큰 크기 모니터링 추가
- The Hacker News: 이란 해커들, 텔레그램 제어 악성코드로 반체제 인사 및 언론인 감시
- Google Cloud Blog: 네이티브 세분화 제어 탑재 새로운 세션 관리 도구 출시
서론
안녕하세요, Twodragon입니다.
2026년 09월 16일 기준, 지난 24시간 동안 발표된 주요 기술 및 보안 뉴스를 심층 분석하여 정리했습니다.
수집 통계:
- 총 뉴스 수: 30개
- 보안 뉴스: 5개
- AI/ML 뉴스: 5개
- 클라우드 뉴스: 5개
- DevOps 뉴스: 5개
- 블록체인 뉴스: 5개
- 기타 뉴스: 5개
📊 빠른 참조
이번 주 하이라이트
| 분야 | 소스 | 핵심 내용 | 영향도 |
|---|---|---|---|
| 🔒 Security | The Hacker News | KREMLIN 뱅킹 악성코드가 Chrome과 Edge를 하이재킹하여 자격 증명 및 세션 토큰을 탈취한다. | 🟠 High |
| 🔒 Security | AWS Security Blog | AWS STS, 세션 토큰 크기 제한 간소화 및 세션 토큰 크기 모니터링 추가 | 🟡 Medium |
| 🔒 Security | The Hacker News | 이란 해커들, Telegram 제어 악성코드로 반체제 인사 및 언론인 감시 | 🟠 High |
| 🤖 AI/ML | NVIDIA AI Blog | 젠슨 황 Dreamforce에서 이제 모든 것을 알고 무엇이든 할 수 있다고 밝혔다 | 🟠 High |
| 🤖 AI/ML | NVIDIA AI Blog | 메가와트에서 토큰으로: NVIDIA가 AI 공장 생산을 극대화하는 방법 | 🟡 Medium |
| 🤖 AI/ML | NVIDIA AI Blog | AI Infra Summit: NVIDIA Vera Rubin 및 DSX Platform 발전, AI 팩토리용 Tokens Per Watt 최적화 에너지 효율성 선보여 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 네이티브 세분화 제어 탑재 새로운 세션 관리 도구 출시 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | 클라우드 안정성 인시던트 처리 모범 사례 | 🟡 Medium |
| ☁️ Cloud | Google Cloud Blog | Agent Substrate가 GKE에 고밀도, 확장 가능, 신뢰할 수 있는 인프라를 도입합니다. | 🟠 High |
| ⚙️ DevOps | GitHub Changelog | GitHub Advanced Security 구성 적용 | 🟠 High |
경영진 브리핑
- 주요 모니터링 대상: KREMLIN 뱅킹 악성코드가 Chrome과 Edge를 하이재킹하여 자격 증명 및 세션 토큰을 탈취한다., 이란 해커들, Telegram 제어 악성코드로 반체제 인사 및 언론인 감시, 젠슨 황 Dreamforce에서 이제 모든 것을 알고 무엇이든 할 수 있다고 밝혔다 등 High 등급 위협 6건에 대한 탐지 강화가 필요합니다.
위험 스코어카드
| 영역 | 현재 위험도 | 즉시 조치 |
|---|---|---|
| 위협 대응 | High | 인터넷 노출 자산 점검 및 고위험 항목 우선 패치 |
| 탐지/모니터링 | High | SIEM/EDR 경보 우선순위 및 룰 업데이트 |
| 클라우드 보안 | Medium | 클라우드 자산 구성 드리프트 점검 및 권한 검토 |
| AI/ML 보안 | Medium | AI 서비스 접근 제어 및 프롬프트 인젝션 방어 점검 |
분석가 시점
이번 분석 사이클에서 가장 먼저 눈에 띄는 신호는 클라우드 환경의 임시 크리덴셜 및 세션 토큰 관리에 대한 위협 고도화와 개선의 시급성입니다. KREMLIN 뱅킹 악성코드가 브라우저를 통해 세션 토큰을 탈취하는 사례는 클라이언트단 인증 정보 탈취 위협 심화를, AWS STS의 세션 토큰 관련 기능 강화는 클라우드 공급자도 이 영역의 중요성을 인지함을 명확히 보여줍니다. Telegram 기반 스파이웨어 공격 또한 접근 권한 탈취를 노리기에, DevSecOps 실무자는 AWS IAM 역할 정책 최적화와 함께 OIDC 기반의 단기 크리덴셜 활용, 그리고 세션 토큰 유효성 검증 로직 강화로 공격 표면을 최소화하는 데 집중해야 할 때입니다.
1. 보안 뉴스
1.1 KREMLIN 뱅킹 악성코드가 Chrome과 Edge를 하이재킹하여 자격 증명 및 세션 토큰을 탈취한다.

KREMLIN 뱅킹 악성코드가 Chrome과 Edge를 하이재킹하여 자격 증명 및 세션 토큰을 탈취한다.
사이버 보안 연구원들은 크롬과 엣지를 탈취해 사용자 정보를 훔치는 KREMLIN이라는 브라질 은행 관련 악성코드 운영을 새로 확인했습니다. 2025년 5월부터 활동 중인 이 악성코드는 다수의 브라질 은행을 사칭해 악성 브라우저 확장 프로그램을 설치한 후 사용자 인증 정보와 세션 토큰을 훔칩니다.
원문 보기 →KREMLIN 뱅킹 악성코드 분석
-
기술 배경 KREMLIN 뱅킹 악성코드는 Chrome 및 Edge 브라우저를 노려 사용자 자격 증명과 세션 토큰을 탈취합니다. 주로 피싱이나 사회 공학 기법을 통해 유포되며, 클라이언트 단의 보안 취약점을 악용합니다.
-
실무 영향 개발자/운영자 워크스테이션 브라우저 감염 시 Git 저장소, CI/CD 파이프라인(Jenkins, GitHub Actions), 클라우드 관리 콘솔(AWS, Azure) 접근 권한이 탈취되어 소프트웨어 공급망 공격으로 이어질 수 있습니다.
- 체크리스트
- 모든 중요 시스템에 다단계 인증(MFA) 강제 적용
- 개발/운영 워크스테이션 브라우저 보안 업데이트 및 확장 프로그램 관리 강화
- EDR(Endpoint Detection and Response) 솔루션 도입 및 모니터링 강화
- 개발자 대상 피싱 및 사회 공학 공격 교육 강화
- MITRE ATT&CK
- T1566 Phishing (초기 접근)
- T1539 Steal Web Session Cookie (자격 증명 접근)
- T1552.001 Browser Saved Passwords (자격 증명 접근)
1.2 AWS STS, 세션 토큰 크기 제한 간소화 및 세션 토큰 크기 모니터링 추가

AWS STS, 세션 토큰 크기 제한 간소화 및 세션 토큰 크기 모니터링 추가
AWS STS가 세션 토큰 크기 제한을 간소화하여 세션 정책 및 태그를 위한 공간을 확대했으며, 기존의 두 가지 제한을 4,096바이트의 단일 토큰 크기 제한으로 대체했습니다. 또한 API 응답에 세션 토큰 크기를 표시하는 모니터링 기능도 추가했습니다.
원문 보기 →권장 조치
- 관련 시스템 목록 확인 및 자사 환경 해당 여부 평가
- 벤더 보안 권고 확인 후 패치 또는 완화 조치 적용
- SIEM/EDR 탐지 룰에 관련 IoC 추가
- 보안팀 내 공유 및 모니터링 강화
1.3 이란 해커들, Telegram 제어 악성코드로 반체제 인사 및 언론인 감시

이란 해커들, Telegram 제어 악성코드로 반체제 인사 및 언론인 감시
미국, 영국, 네덜란드 사이버 보안 기관들은 이란 정보기관이 전 세계 반체제 인사, 언론인 등을 감시하는 데 사용하는 윈도우 악성코드에 대해 상세히 밝혔다. 이 악성코드는 Telegram 메시징 앱을 통해 원격으로 제어되며 대상의 이메일 및 채팅 메시지를 복사하고, 스크린샷을 찍으며, 마이크를 활성화해 녹음할 수 있다.
원문 보기 →이란발 Telegram 기반 악성코드: DevSecOps 관점 분석
-
기술 배경 이란 정보기관이 Telegram으로 제어되는 윈도우 악성코드를 이용해 반체제 인사들을 감시하고 있습니다. 이는 특정 대상에 맞춰 개발된 맞춤형 악성코드가 대중적 메시징 앱을 C2(명령 및 제어) 채널로 활용하는 위협으로, 탐지를 회피하고 광범위한 데이터 수집이 가능합니다.
-
실무 영향 개발자 워크스테이션, CI/CD 파이프라인, 소스코드 저장소 등이 주요 공격 대상이 될 수 있습니다. 특히, 개발 환경의 엔드포인트 보안 및 애플리케이션 보안 테스트(SAST/DAST) 강화가 필요하며, 위협 모델링 시 통신 채널 보안 및 소프트웨어 공급망 보안을 심층적으로 고려해야 합니다.
- 체크리스트
- 개발 및 운영 환경 엔드포인트에 대한 EDR/XDR 솔루션 도입 및 강화
- 소스코드 및 소프트웨어 공급망 무결성 검증 프로세스 자동화
- 개발자 대상 사회공학적 공격 및 피싱 방지 교육 강화
- 애플리케이션 보안 테스트(SAST/DAST)를 통한 잠재적 취약점 조기 발견
- MITRE ATT&CK
- Initial Access (T1566): Phishing을 통한 초기 침투 가능성.
- Execution (T1059): 악성코드 실행 및 스크립트 기반 명령 수행.
- Command and Control (T1071): Telegram 앱을 이용한 C2 통신 (Application Layer Protocol).
- Exfiltration (T1041): C2 채널을 통한 데이터 유출.
2. AI/ML 뉴스
2.1 젠슨 황 Dreamforce에서 이제 모든 것을 알고 무엇이든 할 수 있다고 밝혔다
젠슨 황 Dreamforce에서 이제 모든 것을 알고 무엇이든 할 수 있다고 밝혔다
엔비디아 CEO 젠슨 황은 세일즈포스 드림포스에 참석해 '모든 것을 알고 무엇이든 할 수 있다'는 메시지를 전했습니다. 이는 엔비디아 네모트론 3 슈퍼 기반으로 구축된 세일즈포스 최초의 CRM 추론 모델인 코아(Koa) 발표와 동시에 이루어졌습니다.
원문 보기 →2.2 메가와트에서 토큰으로: NVIDIA가 AI 공장 생산을 극대화하는 방법
메가와트에서 토큰으로: NVIDIA가 AI 공장 생산을 극대화하는 방법
실리콘밸리에서 에어컨 사용량이 급증하던 시각, 실리콘밸리 파워는 한 AI 공장에 전력 소비 조절 신호를 보냈습니다. 바룬 시바람과 에메랄드 AI 팀을 포함한 약 40명의 관계자들이 이 과정을 원격으로 관찰했습니다.
원문 보기 →2.3 AI Infra Summit: NVIDIA Vera Rubin 및 DSX Platform 발전, AI 팩토리용 Tokens Per Watt 최적화 에너지 효율성 선보여
AI Infra Summit: NVIDIA Vera Rubin 및 DSX Platform 발전, AI 팩토리용 Tokens Per Watt 최적화 에너지 효율성 선보여
NVIDIA 이안 벅 부사장은 AI Infra Summit에서 AI 팩토리의 에너지 효율을 위한 '토큰당 와트' 최적화 방안에 대해 연설했습니다. 8천 명 이상의 참석자가 모인 이 행사에서 엔비디아는 베라 루빈 및 DSX 플랫폼과 같은 AI 인프라 발전 기술을 선보였습니다.
원문 보기 →3. 클라우드 & 인프라 뉴스
3.1 네이티브 세분화 제어 탑재 새로운 세션 관리 도구 출시
네이티브 세분화 제어 탑재 새로운 세션 관리 도구 출시
Google Cloud는 조직의 보안 정책에 맞춰 세션 제어를 설정할 수 있는 유연한 옵션을 제공하는 새로운 세션 관리 도구를 도입했습니다. 이와 함께 신원 도용 및 계정 탈취 위험을 완화하고 보안 태세를 강화하기 위해 Google Cloud 고객에게 16시간의 기본 세션 길이를 적용했습니다.
원문 보기 →3.2 클라우드 안정성 인시던트 처리 모범 사례
클라우드 안정성 인시던트 처리 모범 사례
클라우드 중단은 전 세계적인 서비스 마비부터 특정 지역, 영역, 심지어 개별 프로젝트나 애플리케이션에 국한된 문제까지 그 범위가 다양합니다. Google 클라우드 플랫폼 중단이 발생했다고 의심될 경우, ”확인→조사→보고→해결→검토”로 구성된 구조화된 워크플로우를 따라 문제를 해결하는 것이 권장됩니다.
원문 보기 →3.3 Agent Substrate가 GKE에 고밀도, 확장 가능, 신뢰할 수 있는 인프라를 도입합니다.

Agent Substrate가 GKE에 고밀도, 확장 가능, 신뢰할 수 있는 인프라를 도입합니다.
Google Kubernetes 엔진(GKE)에서 오픈소스 기반의 에이전트 실행 런타임인 에이전트 서브스트레이트(Agent Substrate)를 사용할 수 있게 되었다. 이 런타임은 표준 컨테이너 런타임보다 10배 높은 밀도로 수백만 개의 샌드박스를 실행하며, 자율 에이전트 시대를 위해 제로 트러스트 보안과 빠른 재개 작업을 제공한다.
원문 보기 →4. DevOps & 개발 뉴스
4.1 GitHub Advanced Security 구성 적용
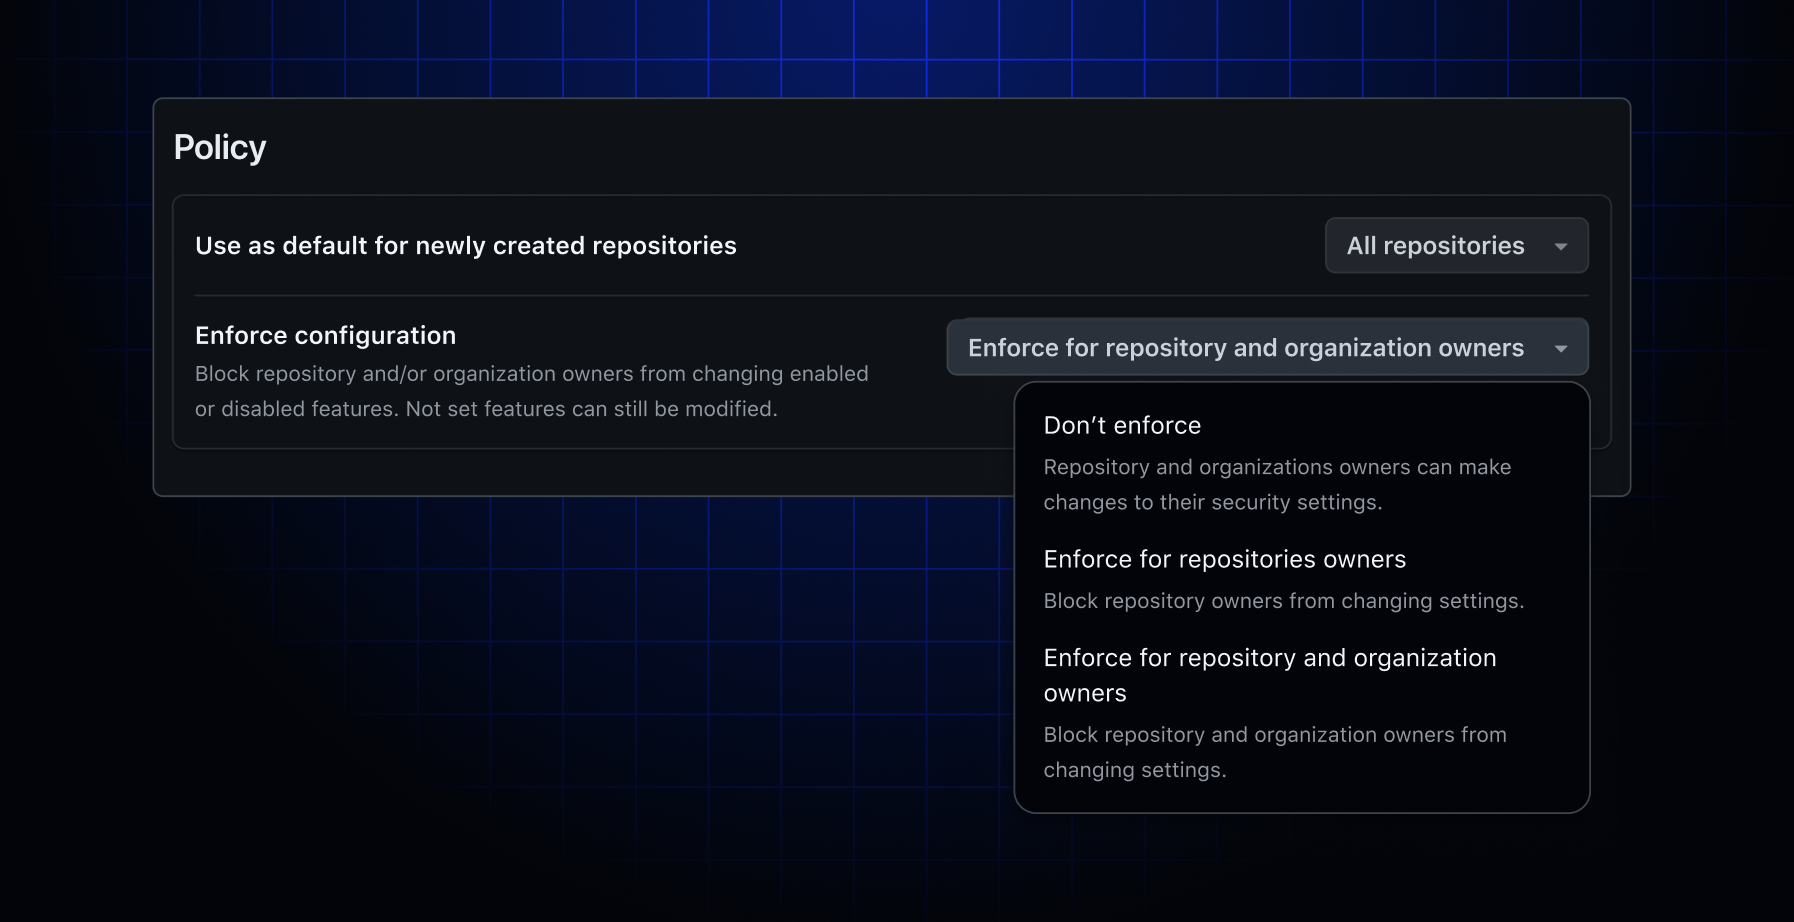
GitHub Advanced Security 구성 적용
엔터프라이즈 관리자는 이제 조직 전체에 GitHub Advanced Security 설정을 강제 적용할 수 있게 되었습니다. 이를 통해 조직 및 리포지토리 관리자가 엔터프라이즈 수준에서 정의된 설정을 재정의하는 것을 방지하여 보안 강화에 기여합니다.
원문 보기 →4.2 GitHub Copilot, 커스텀 속성 정의 제안
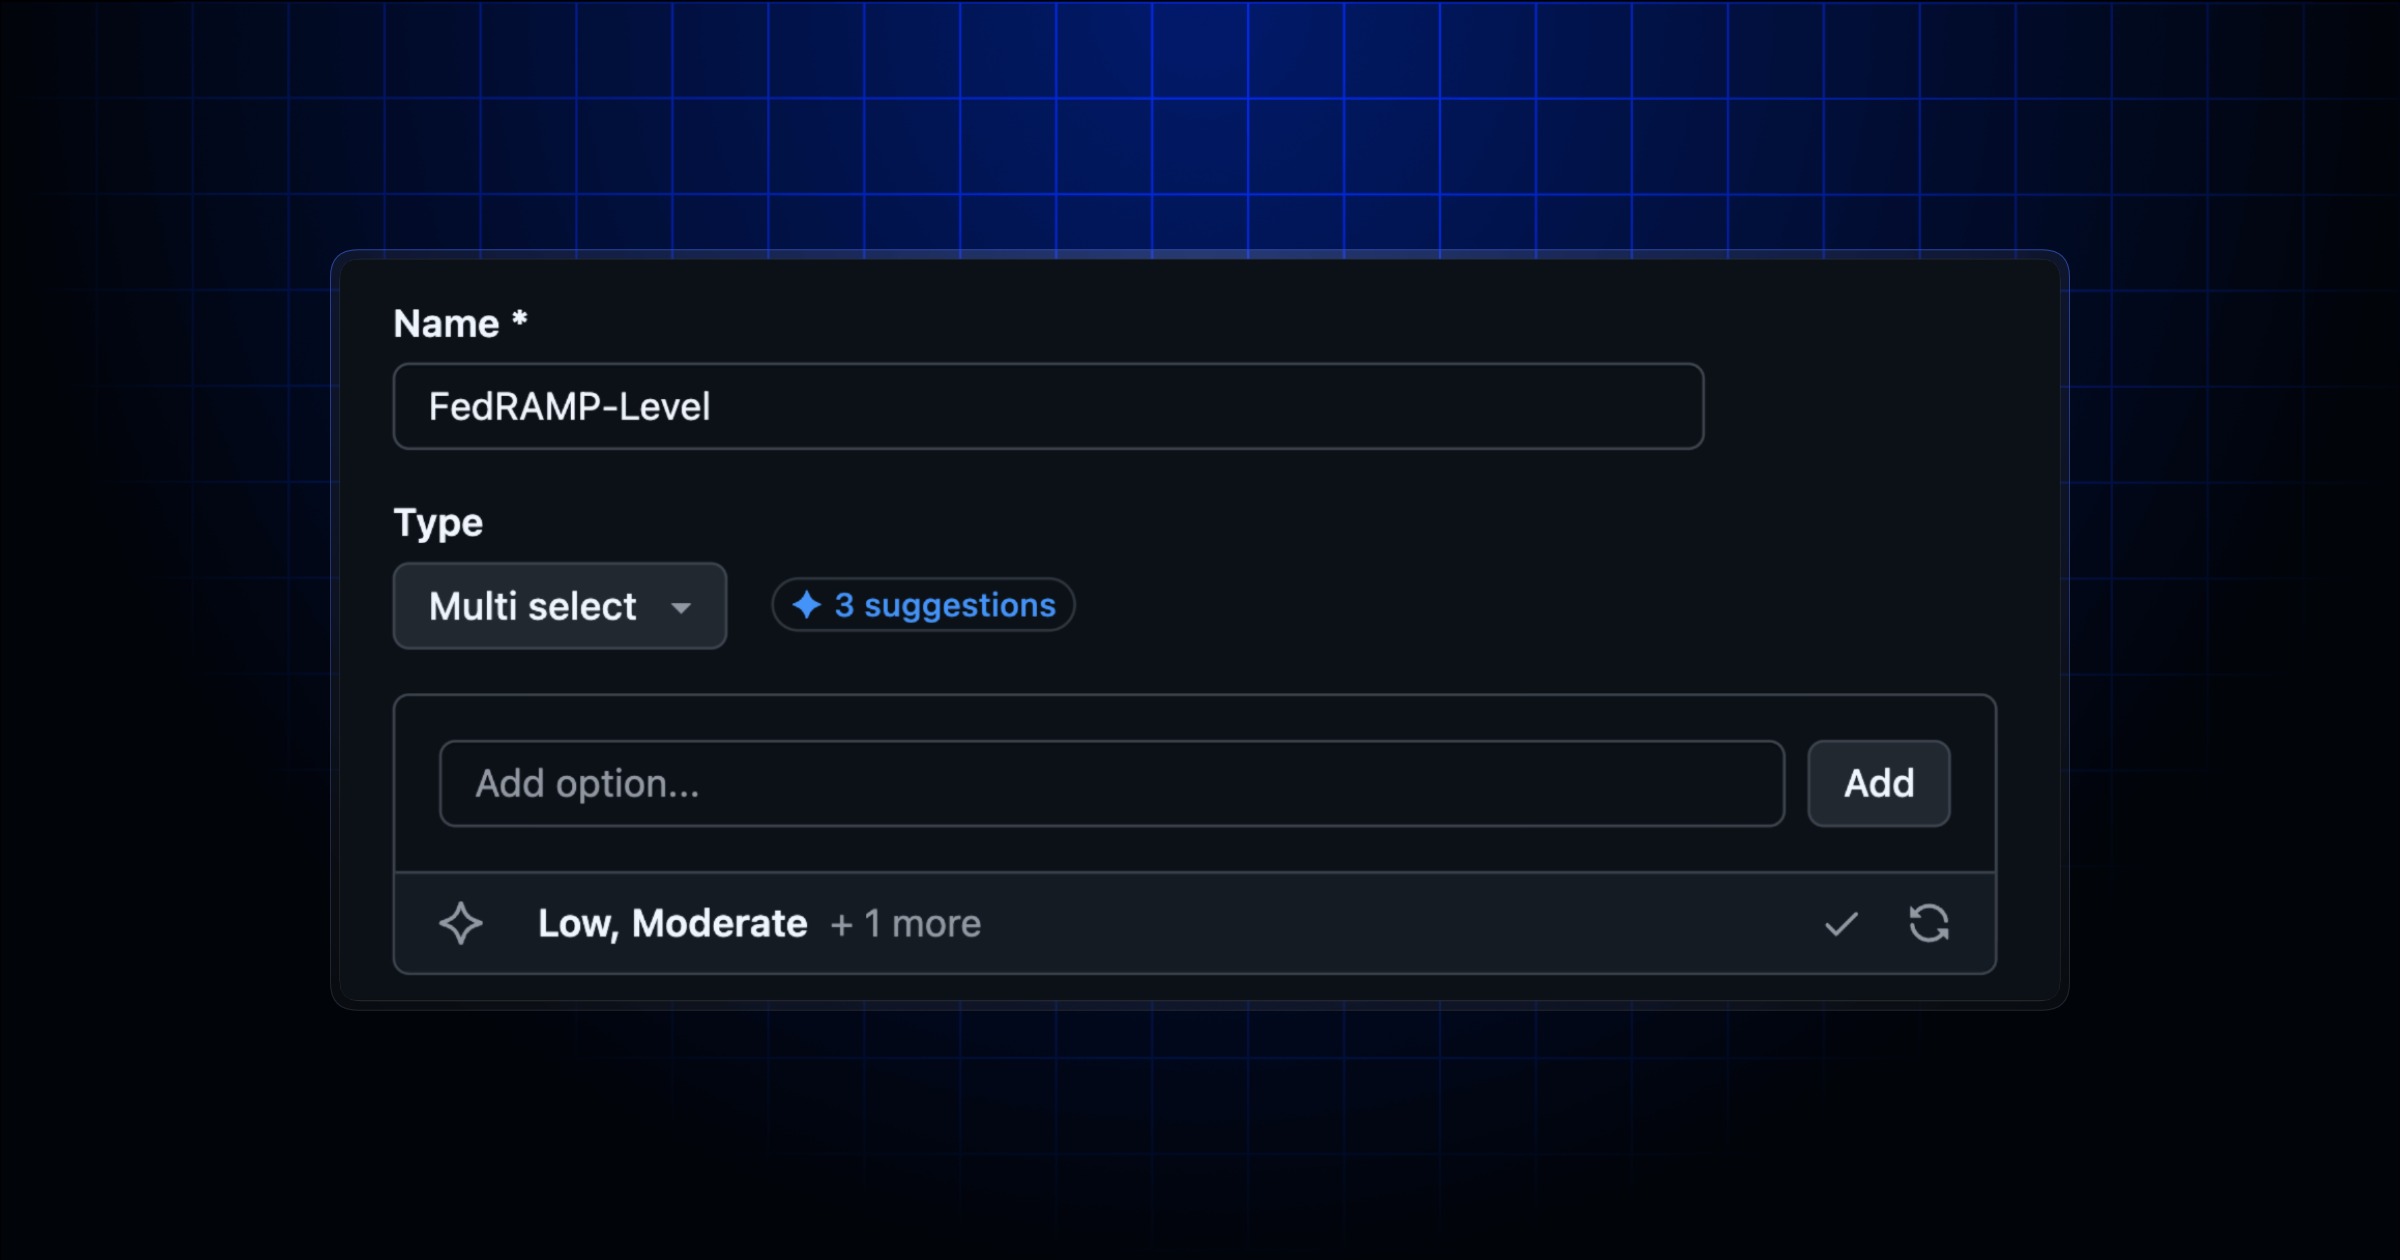
GitHub Copilot, 커스텀 속성 정의 제안
GitHub Copilot이 조직 내 저장소에 사용자 지정 속성을 생성할 때 허용된 값을 제안해줍니다. 이 기능은 현재 GitHub Copilot Business 및 Copilot Enterprise 사용자를 대상으로 공개 미리 보기로 제공됩니다.
원문 보기 →4.3 GitHub HTTPS의 SHA-1 지원 중단
GitHub HTTPS의 SHA-1 지원 중단
GitHub는 2026년 9월 15일에 HTTPS에서 SHA-1을 비활성화할 것이라고 이전에 발표했습니다. 예정된 일정에 따라, GitHub는 현재 github.com 및 파트너 서비스에서 HTTPS의 SHA-1 사용을 비활성화했습니다.
원문 보기 →5. 블록체인 뉴스
5.1 Strive의 Matt Cole, Bitcoin 2030년까지 30% 성장 전망
Strive의 Matt Cole, Bitcoin 2030년까지 30% 성장 전망
Strive의 CEO 맷 콜은 Bitcoin이 2030년까지 연간 약 50%의 수익률을 보일 것으로 전망했습니다. 그는 이를 Bitcoin에 대한 자신의 기본 시나리오로 제시하며 강력한 성장 가능성을 강조했습니다.
원문 보기 →5.2 Lightning이 BitBox에 상륙 — 새 시드 문구 불필요
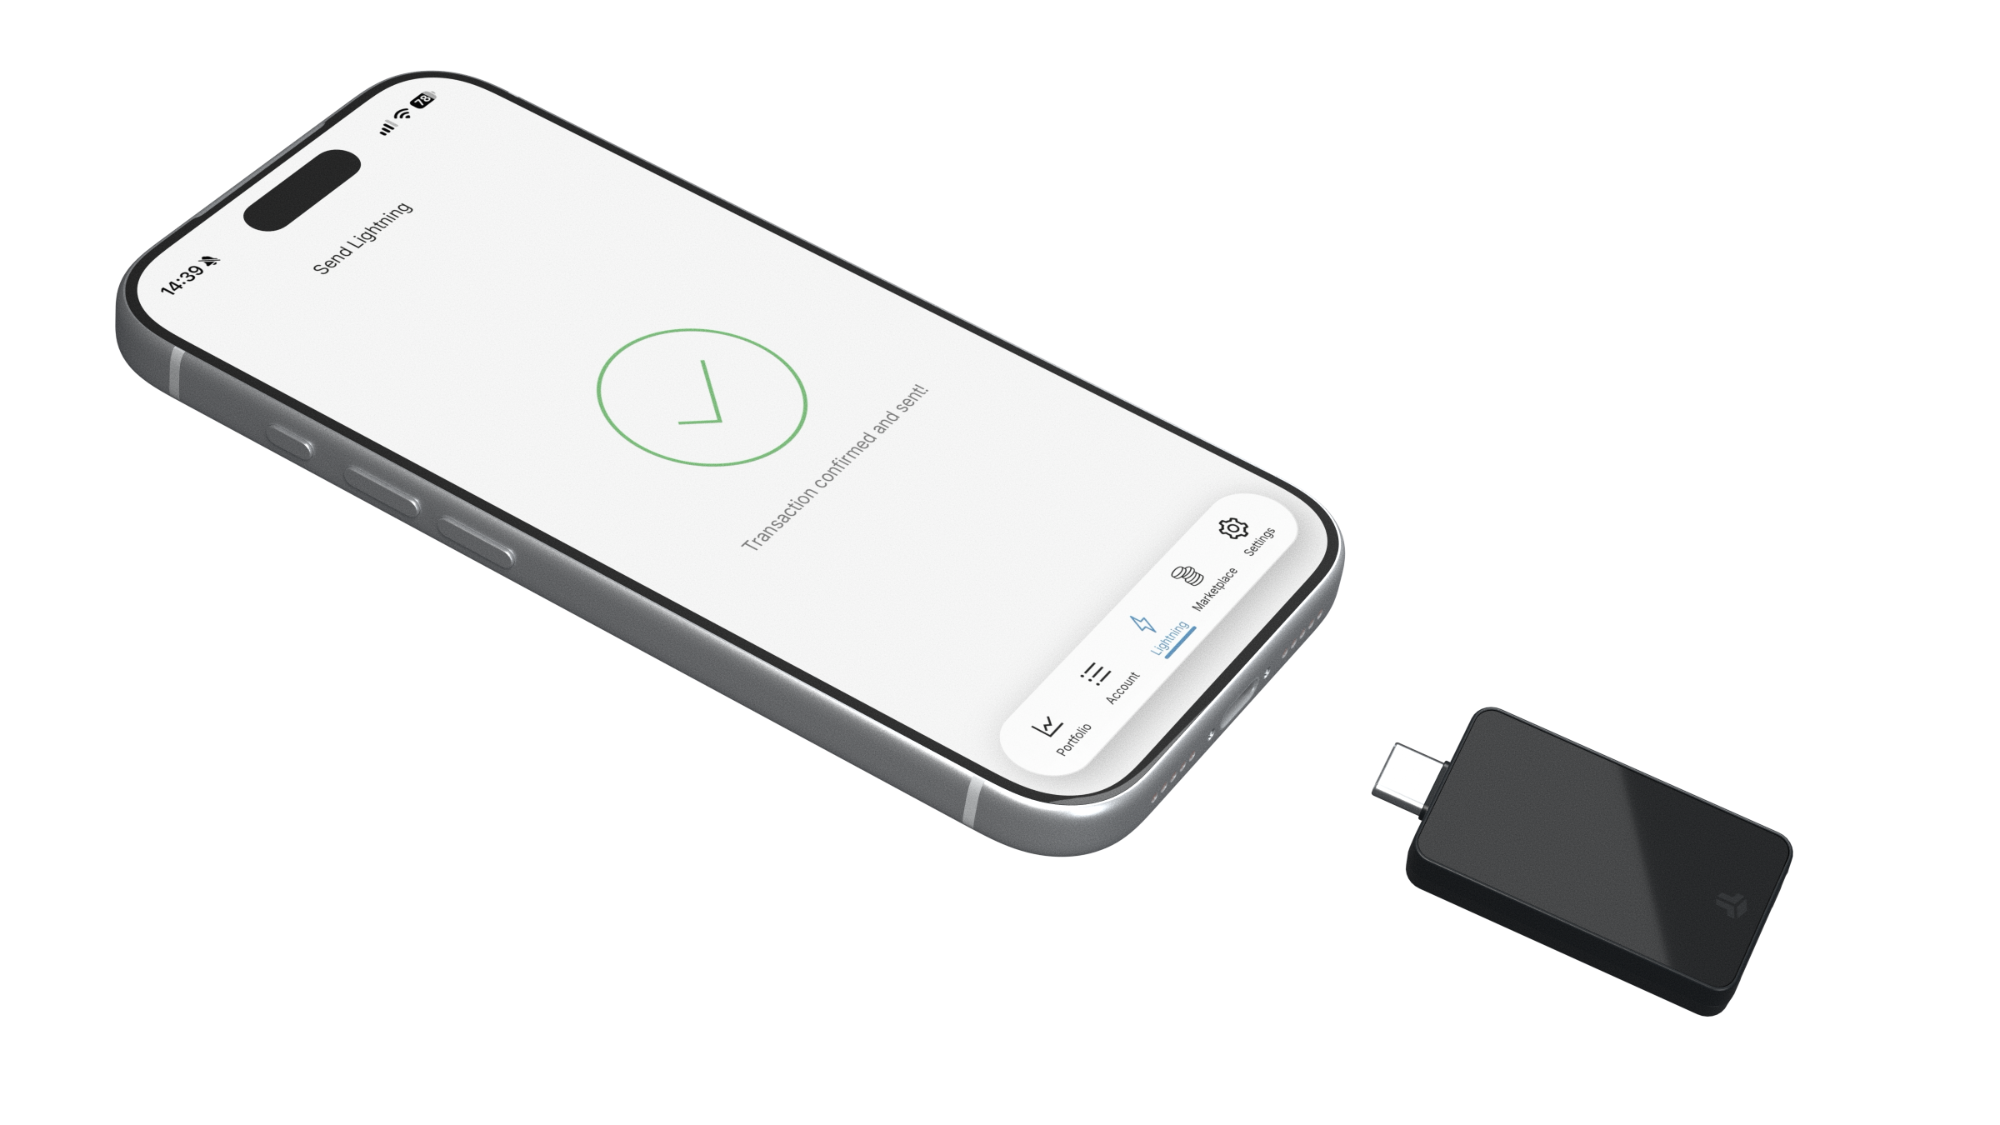
Lightning이 BitBox에 상륙 — 새 시드 문구 불필요
비트박스 하드웨어 지갑에 라이트닝 네트워크가 통합되어, 사용자들이 새 시드 문구 없이 기존의 백업으로 즉시 결제 기능을 이용할 수 있게 되었다. 이는 콜드 스토리지와 즉석 결제가 하나의 앱과 백업, 그리고 하나의 잔액으로 동시에 관리 가능함을 의미한다.
원문 보기 →5.3 Senate Clarity Act 통과 저지, 2026년 사실상 무산
Senate Clarity Act 통과 저지, 2026년 사실상 무산
상원이 획기적인 암호화폐 법안인 Clarity Act를 저지하여 2026년까지의 통과 가능성이 사실상 무산되었다. 이 결정은 디지털 자산 산업에 큰 타격으로 작용했다.
원문 보기 →6. 기타 주목할 뉴스
| 제목 | 출처 | 핵심 내용 | |
|---|---|---|---|
| Tech Monitor - 실시간 AI 및 기술 산업 대시보드 | Tech World Monitor | 테크 월드 모니터는 전 세계 기술 대기업, AI 연구소, 스타트업 생태계, 투자 유치 및 기술 이벤트를 실시간으로 추적하는 글로벌 대시보드를 기반으로 기술 동향을 요약합니다. 이번 분석은 해저 케이블, 기상, 경제 지표, 서비스 장애, 데이터센터, 자연재해 등 다양한 레이어를 최근 일주일간 참고하여 진행되었습니다 | |
| 모델 너머: 과학적 판단으로 AI 인프라 엔지니어링 | Airbnb Engineering | Airbnb의 에이전트 하네스는 과학적 방법론을 확장 가능하고 재현 가능하며 감사 준비가 된 인프라에 통합하여 비정형 데이터 탐색 방식을 혁신합니다. 이를 통해 코딩 에이전트는 수십만 건의 고객 지원 대화 등을 신속하게 분석하여 정교한 분류 체계, 정확한 발생 빈도, 요약 등을 제공할 수 있습니다 | |
| 래블업(lablup) 개발자 컨퍼런스 2026 | GeekNews (긱뉴스) | 래블업의 기술을 바탕으로 AI를 만들어가는 사람들과 함께하는 개발자 컨퍼런스에 여러분을 초대합니다. 2021년 온라인으로 첫 발을 내딛은 lab | up >/conf는, 래블업이 만들어 온 Backend.AI와 AI 기술을 바탕으로 시작된 정기 컨퍼런스입니다 |
7. 트렌드 분석
| 트렌드 | 관련 뉴스 수 | 주요 키워드 |
|---|---|---|
| 기타 | 5건 | 기타 주제 |
| AI/ML | 4건 | NVIDIA AI Blog 관련 동향, Google AI Blog 관련 동향 |
| 악성코드/피싱 | 3건 | The Hacker News 관련 동향 |
| 클라우드 보안 | 2건 | AWS Security Blog 관련 동향, Google Cloud Blog 관련 동향 |
| 인증 보안 | 2건 | The Hacker News 관련 동향, AWS Security Blog 관련 동향 |
이번 주기의 핵심 트렌드는 AI/ML(4건)입니다. NVIDIA AI Blog 관련 동향, Google AI Blog 관련 동향 등이 주요 이슈입니다. 악성코드/피싱 분야에서는 The Hacker News 관련 동향 관련 동향에 주목할 필요가 있습니다.
실무 체크리스트
P0 (즉시)
- KREMLIN 뱅킹 악성코드가 Chrome과 Edge를 하이재킹하여 자격 증명 및 세션 토큰을 탈취한다. 관련 보안 영향도 분석 및 모니터링 강화
P1 (7일 내)
- KREMLIN 뱅킹 악성코드가 Chrome과 Edge를 하이재킹하여 자격 증명 및 세션 토큰을 탈취한다. 관련 보안 검토 및 모니터링
- 이란 해커들, Telegram 제어 악성코드로 반체제 인사 및 언론인 감시 관련 보안 검토 및 모니터링
- BambooToken Malware는 MQTT를 이용해 Windows 및 Linux 시스템을 제어한다 관련 보안 검토 및 모니터링
- 젠슨 황 Dreamforce에서 이제 모든 것을 알고 무엇이든 할 수 있다고 밝혔다 관련 보안 검토 및 모니터링
- Agent Substrate가 GKE에 고밀도, 확장 가능, 신뢰할 수 있는 인프라를 도입합니다. 관련 보안 검토 및 모니터링
P2 (30일 내)
- 젠슨 황 Dreamforce에서 이제 모든 것을 알고 무엇이든 할 수 있다고 밝혔다 관련 AI 보안 정책 검토
- 클라우드 인프라 보안 설정 정기 감사
관련 포스트 및 참고 자료
- 2026년 09월 15일 주간 보안 다이제스트: /posts/2026/09/15/Tech_Security_Weekly_Digest_ML_Update_Go/
- 2026년 09월 14일 주간 보안 다이제스트: /posts/2026/09/14/Tech_Security_Weekly_Digest_Cloud_Data_Malware_AI/
- 2026년 09월 13일 주간 보안 다이제스트: /posts/2026/09/13/Tech_Security_Weekly_Digest_AWS_AI_Agent_Data/
| 리소스 | 링크 | 용도 |
|---|---|---|
| CISA KEV | cisa.gov/known-exploited-vulnerabilities-catalog | 실제 악용 확인된 취약점 목록 — 패치 우선순위 기준 |
| MITRE ATT&CK | attack.mitre.org | 공격 전술·기법 매핑 — 탐지 룰 설계 |
| FIRST EPSS | first.org/epss | 취약점 악용 확률 점수 — CVSS 보완 |
| The Hacker News | thehackernews.com | 본문 2건 인용 |
| AWS Security Blog | aws.amazon.com | 본문 1건 인용 |
| NVIDIA AI Blog | blogs.nvidia.com | 본문 3건 인용 |
| Google Cloud Blog | cloud.google.com | 본문 3건 인용 |
| GitHub Changelog | github.blog | 본문 3건 인용 |
| Bitcoin Magazine | bitcoinmagazine.com | 본문 3건 인용 |
🔗 관련 포스트
- 2026년 09월 15일 주간 보안 다이제스트: DNS 유출·패치·AI 에이전트 (29건) — 2026-09-15
- 2026년 09월 13일 주간 보안 다이제스트: 제로데이·클라우드·AI 에이전트 (18건) — 2026-09-13
- 2026년 09월 09일 주간 보안 다이제스트: Kubernetes·AI 에이전트·보안 위협 (30건) — 2026-09-09
작성자: Twodragon



Discussion 0
GitHub 계정으로 로그인하여 댓글을 작성하세요
아직 댓글이 없습니다. 첫 댓글을 남겨보세요.
```로 감싸주세요